


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Innovazione
 Cyber News
 Vulnerabilità
Ultime news
 Cyber News
Esiste un software, che traduca un codice scritto in un linguaggio di programmazione in un altro?
Facebook #AI Research ha annunciato #TransCoder, un sistema che utilizza il #deeplearning senza supervisione per convertire il codice da un...
Redazione RHC - 26 Giugno 2020
 Cyber News
Chi ha inventato la “Divulgazione Responsabile” delle vulnerabilità?
LOpht Heavy Industries (che si pronuncia "loft'), era un collettivo di hacker attivo tra il 1992 e il 2000 e...
Redazione RHC - 25 Giugno 2020
 Cyber News
Microsoft Ama Linux. Ora Defender ATP anche per il Pinguino.
Per soddisfare i clienti nella gestione delle soluzioni di #sicurezza e proteggere l’ampia gamma delle piattaforme di prodotti, Microsoft ha...
Redazione RHC - 25 Giugno 2020
 Cyber News
Twitter, contatta i suoi clienti a seguito di una potenziale violazione dei dati.
#Twitter ha contattato i suoi clienti business per avvisarli di una potenziale violazione dei dati. Infatti gli indirizzi e-mail, i...
Redazione RHC - 25 Giugno 2020
 Cultura
Un articolo interessante, tra scienza e fantascienza.
Cos'è esattamente la vita? Nella sua forma più semplice, la vita è un codice replicante. Un organismo monocellulare che si...
Silvia Felici - 25 Giugno 2020
 Cyber News
Il fondatore di WikiLeaks, J. Assange, dovrà affrontare una nuova incriminazione degli Stati Uniti.
Il fondatore di #WikiLeaks, Julian #Assange, ha cercato di reclutare #hacker in conferenze in Europa e in Asia per fornire...
Redazione RHC - 25 Giugno 2020
 Cyber News
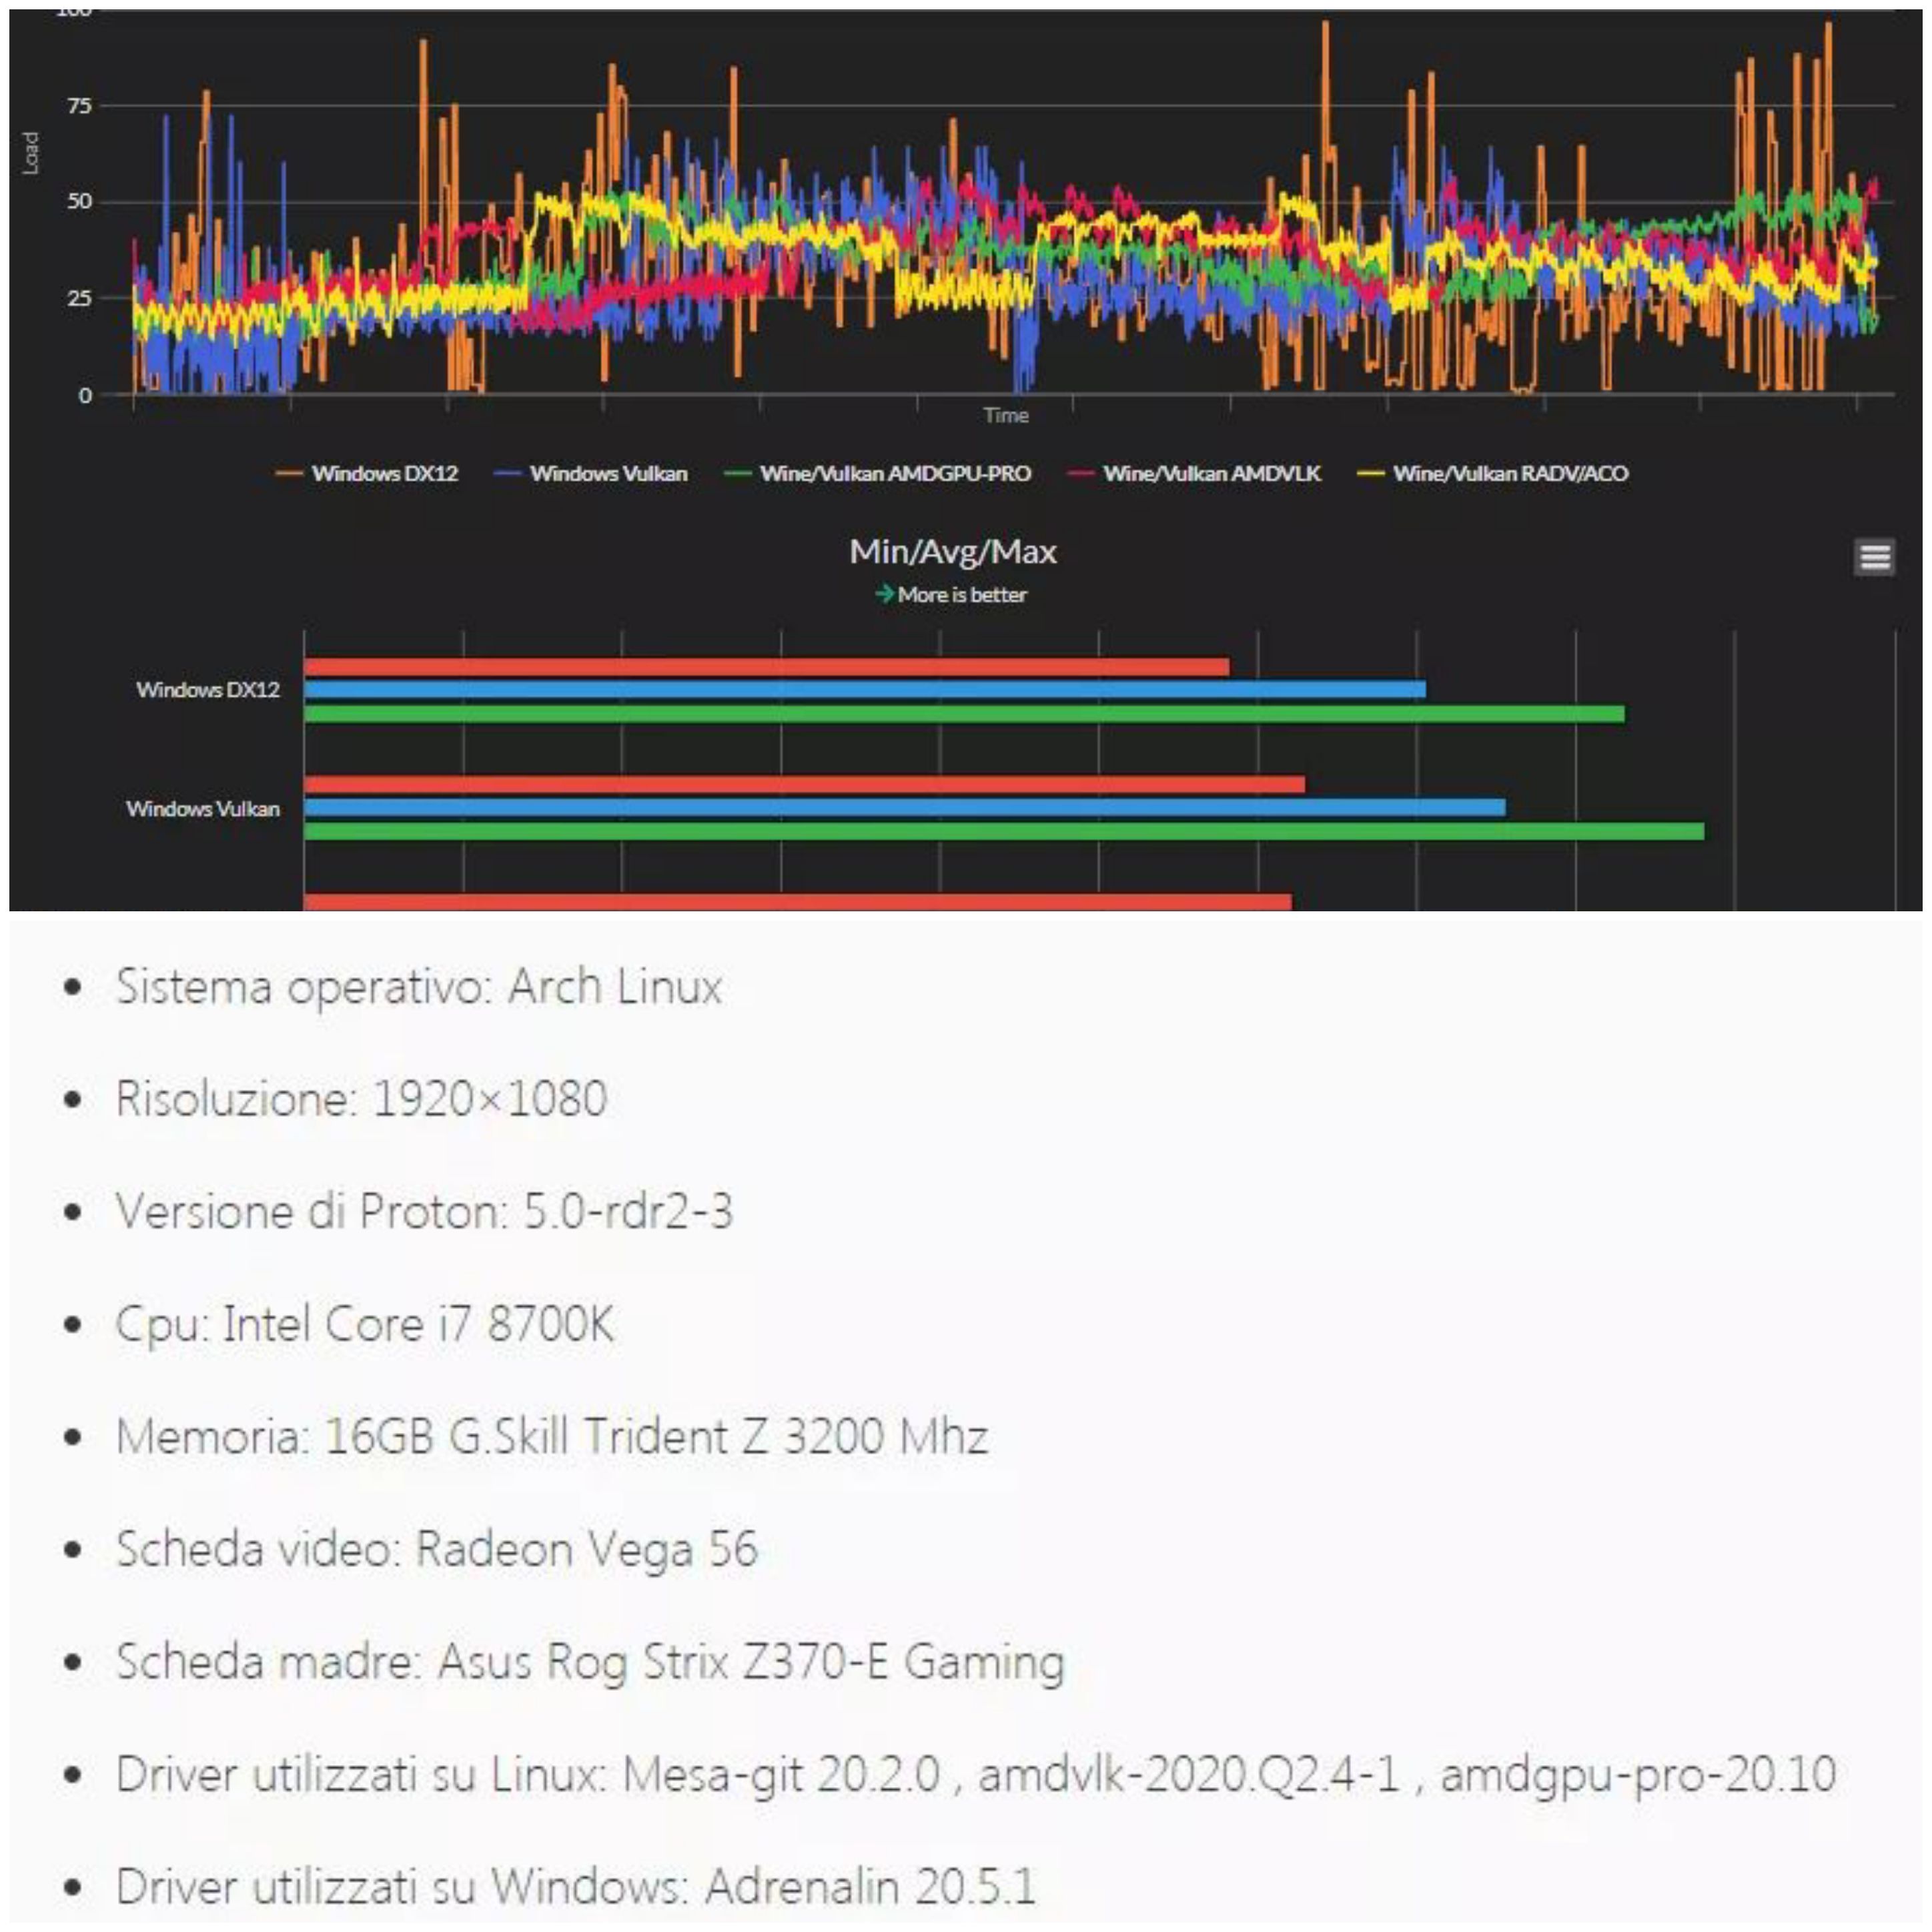
Linux accelera sul gaming con Proton.
Un recente #benchmark, che vede protagonisti #Proton e Red Dead Redemption 2, evidenzia come l’esperienza su #GNU/#Linux sia migliore, rispetto...
Redazione RHC - 25 Giugno 2020
 Cyber News
Cloud e riservatezza: binomio possibile.
Nello #scenario odierno, i sistemi #informatici possono immagazzinare e custodire i dati di migliaia, se non milioni di persone. Questo...
Redazione RHC - 25 Giugno 2020
 Cyber News
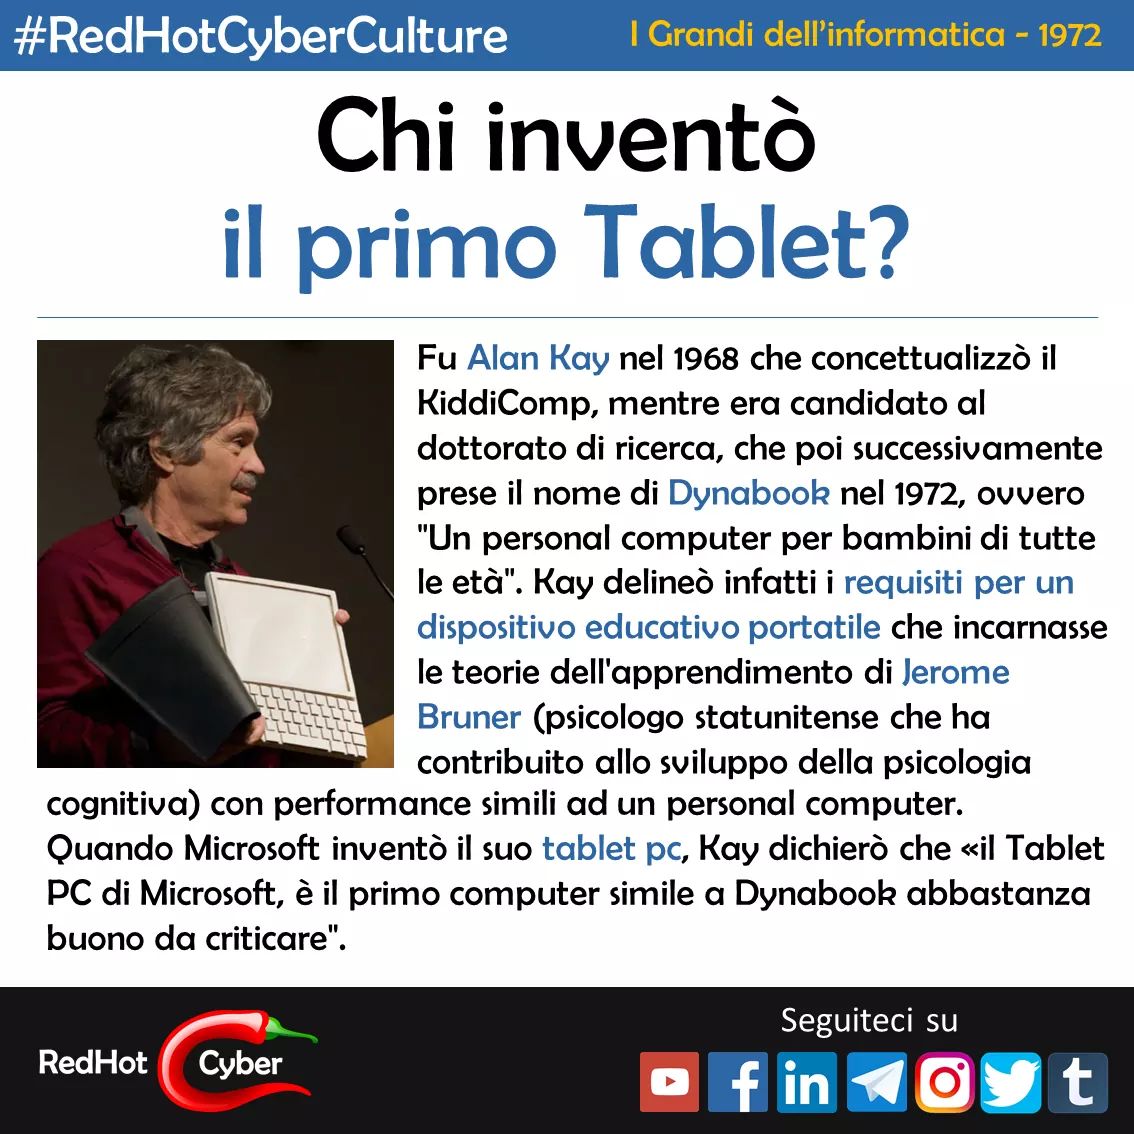
Chi inventò il primo Tablet?
Alan Kay.Molti confondono A. Kay con un altro celebre inventore, quale Larry Tesler, che non inventò il Tablet, ma inventò...
Silvia Felici - 24 Giugno 2020
 Cyber News
DevSecOps: il futuro della sicurezza integrata. Come ci siamo arrivati.
La #sicurezza informatica è una "responsabilità condivisa" in quanto tutti devono fare la loro parte per rendere i sistemi sicuri.Abbiamo...
Redazione RHC - 24 Giugno 2020
Cyber News
Spyware sempre più potenti.
La società di sicurezza #BachKhoa #Antivirus (#BKAV) ha emesso un avviso nel quale riporta che oltre 300 persone in Vietnam...
Bajram Zeqiri - 24 Giugno 2020
 Cyber News
Supercomputer: Il Giappone con ARM è ora il più veloce al mondo con 400 petaflop.
Un #supercomputer #giapponese ha preso il primo posto nella classifica dei supercomputer chiamata #Top500. #Fugaku, un computer di #Kobe sviluppato...
Redazione RHC - 23 Giugno 2020
Numero di articoli trovati: 14690
Invia il tuo Green Pass e lo plastifichiamo. Sicuro, veloce: “lo cancelliamo appena stampato”.
Daresti in mano ad uno sconosciuto il tuo nome, cognome, data di nascita e il numero di dosi di vaccino che hai fatto e il tipo di vaccino?Probabilmente no. Continua...


Russia: multa di 100 milioni di dollari a Google e 27 per Meta.
Un tribunale di Mosca venerdì ha inflitto a Google una multa senza precedenti di quasi 100 milioni di dollari, mentre Meta (ex Facebook) ha ricevuto una multa di 27 milioni...
Il robot Ameca mostra espressioni facciali come non le avevamo mai viste.
Engineered Arts, la società dietro la serie di robot Mesmer molto simili ad umani, hanno svelato una nuova creazione che potrebbe stupirti ancora di più. Si tratta del robot umanoide...
Mezzo miliardo di credenziali compromesse su Open Cloud Server.
Secondo la National Cyber Crime Unit della National Crime Agency nel Regno Unito, quasi 586 milioni di set di credenziali sono stati raccolti in una struttura di cloud storage compromessa....
Steve Ballmer voleva chiamare “Cortana”, con il nome di “Bingo”.
In una recente intervista Sandeep Paruchuri, ex product manager di Microsoft ha rivelato qualcosa di interessante relativo all'ex CEO di Microsoft Steve Ballmer. A quanto pare, l'ex capo di Microsoft,...
Dridex Trojan viene inoculato sfruttano le RMI attraverso la falla di Log4j.
I criminali informatici hanno iniziato a sfruttare la vulnerabilità critica di esecuzione del codice remoto Log4Shell ( CVE-2021-44228 ) nella libreria open source Apache Log4j per infettare i dispositivi vulnerabili...
Google traccia i posti più frequentati. Ma è una funzionalità per il Covid-19.
Vi ricordate l'App Immuni e quanto abbiamo discusso dei modelli di implementazione del tracciamento dei contatti e delle differenze tra GPS e BLE? Alla fine venne scelto la tecnologia bluetooth...
Spiderman No way home, da campione di incasso a campione di malware.
ReasonLabs ha scoperto che nella distribuzione del film "Spider-Man: No Way Home" sui tracker di torrent russi, è possibile trovare malware di mining di Monero. Il film ha già stabilito...
Gli attacchi DDoS stanno aumentando negli ultimi mesi di volume e portata.
Nella prima metà di dicembre 2021, gli specialisti della società di sicurezza delle informazioni StormWall hanno registrato un gran numero di attacchi DDoS con una capacità di oltre 1 Tbit/s,...
Causa contro TikTok dai moderatori, per traumi psicologici causati dai video violenti.
La moderatrice di TikTok Candie Frazier ha intentato una causa contro il social network e la sua società madre ByteDance per trauma mentale causato dalla visione di video di violenza...
