


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Cyber Italia
 Cyberpolitica
 Cybercrime
 Innovazione
Ultime news
 Cyber News
Nginx vuole tornare ad operare in Russia dopo l’avvio dell’operazione speciale
Una parte del team di sviluppo del server web Nginx è tornata in Russia e ha fondato una nuova società,...
Redazione RHC - 30 Ottobre 2022
 Cyber News
Meta raccoglie dati sanitari dei pazienti. Il senatore Mark Warner scrive a Zukerberg
Di recente, l'organizzazione no profit statunitense Aurora Health ha notificato a più di 3 milioni di pazienti una violazione della...
Redazione RHC - 30 Ottobre 2022
 Vulnerabilità
Rilasciata una patch in emergenza che corregge uno 0day su Chrome 107 già in corso di sfruttamento
All'inizio di questa settimana, Google ha rilasciato la versione stabile di Chrome 107, risolvendo 14 vulnerabilità segnalate dai ricercatori. Questa patch risolve una...
Agostino Pellegrino - 30 Ottobre 2022
 Cybercrime
Inserire i comandi per il controllo del malware nei log di IIS è geniale. Scopriamo questa tecnica di Cranefly
Microsoft Internet Information Services (IIS) è un server Web che consente l'hosting di siti Web e applicazioni Web. Viene utilizzato anche...
Marcello Filacchioni - 29 Ottobre 2022
 Cyber News
Gli analisti di sicurezza di Group-IB hanno identificato 160.000 carte di credito statunitensi rubate
Secondo un nuovo rapporto della società di sicurezza Group-IB, i truffatori hanno utilizzato malware PoS per rubare oltre 3 milioni di dollari in...
Redazione RHC - 29 Ottobre 2022
 Cybercrime
Minori che abusano di Minori. Analisi psicologica a margine dell’operazione “Poison” della Polizia Postale
Autore: Daniela Farina Abbiamo assistito recentemente ad una operazione denominata “POISON”, della Polizia Postale del Centro Operativo Sicurezza Cibernetica di...
Daniela Farina - 29 Ottobre 2022
 Cyber News
E’ possibile geolocalizzare gli utenti di WhatsApp, Signal e Threema attraverso il rapporto di consegna
Un team di ricercatori ha scoperto che era possibile localizzare gli utenti di messaggistica WhatsApp, Signal e Threema con una...
Redazione RHC - 29 Ottobre 2022
 Vulnerabilità
Ora è disponibile un exploit PoC per la RCE di VMware Cloud Foundation e NSX Manager
È ora disponibile un codice exploit proof-of-concept per una vulnerabilità RCE (Remote Code Execution) in pre-auth che consente agli aggressori...
Agostino Pellegrino - 28 Ottobre 2022
 Cybercrime
La cybergang Karakurt riporta di essere in possesso dei dati di R1 Group. Ma R1 smentisce
La cybergang Karakurt Team ha riportato recentemente un post nelle underground, dove mostra di essere in possesso dei dati della...
Pietro Melillo - 28 Ottobre 2022
 Cyber News
SiegedSec annuncia di aver violato il CERN di Ginevra e di avere in mano 200GB di dati, ma dicono il falso
Con un messaggio sul canale Telegram, il gruppo SigedSec annuncia di essersi intrufolato all'interno delle infrastrutture IT del CERN di...
Redazione RHC - 28 Ottobre 2022
 Cyber News
OpenSSL risolve dei nuovi bug critici nella versione 3.0.7 in uscita il primo Novembre
Gli sviluppatori del progetto OpenSSL hanno informato gli utenti che la prossima versione 3.0.7 chiuderà la vulnerabilità critica. Questo è solo il secondo...
Silvia Felici - 28 Ottobre 2022
 Cyber News
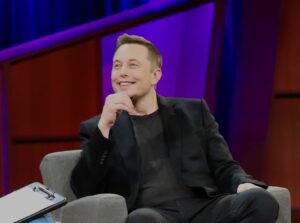
Elon Musk acquista Twitter: finalmente “l’uccello è libero”. Sarà davvero così?
Elon Musk è diventato proprietario di Twitter Inc (TWTR.N) giovedì, licenziando alti dirigenti e fornendo poca chiarezza su come realizzerà...
Redazione RHC - 28 Ottobre 2022
Numero di articoli trovati: 14634
Medusa: il cavo sottomarino da 8700km che collega l’Italia a Mazara del Vallo con il mediterraneo
Alcatel Submarine Networks (ASN), Elettra Tlc, Medusa e Orange hanno firmato un contratto per la realizzazione del cavo sottomarino Medusa che collegherà Marocco, Portogallo, Spagna, Francia, Algeria, Tunisia, Italia, Grecia, Cipro ed...


I medici AI debuttano nel settore sanitario. Negli Stati Uniti è già realtà
Diversi ospedali, tra cui la Mayo Clinic, hanno iniziato a testare il Med-PaLM 2 di Google, un chatbot basato sull'intelligenza artificiale che dovrebbe scuotere il settore sanitario. Med-PaLM 2 è un modello...
Vidar: Il pericoloso malware che minaccia le PEC italiane
Il CERT-AgID, insieme ai Gestori PEC interessati, ha contrastato una nuova campagna malware massiva, veicolata tramite PEC, che apparentemente sembra essere simile a quelle già osservate per sLoad. L’attacco, iniziato alle...
Attacco all’università di Salerno. Dal whistleblower di RHC emergono dettagli tecnici su quanto accaduto
Come sappiamo, recentemente, un attacco informatico ha visto partecipe l'Università di Salerno, suscitando preoccupazione e richiedendo azioni immediate per rafforzare la sicurezza e la protezione delle risorse informatiche. Successivamente all'attacco,...
Un pericoloso 0day è stato risolto da Apple che affligge iOS, iPadOS, macOS e browser Web Safari
Apple ha rilasciato aggiornamenti Rapid Security Response per iOS, iPadOS, macOS e browser Web Safari per risolvere un difetto zero-day che è stato attivamente sfruttato attivamente. Si tratta di un bug nel WebKit, catalogato...
Alla scoperta degli Advanced Persistent Threat (APT). Il braccio armato digitale dei cyber regimi
Autore: Riccardo Michetti, Threat Intelligence Analyst, CTI Team di Swascan In un'era caratterizzata da progressi tecnologici senza precedenti, il panorama della sicurezza globale si confronta con una minaccia in continua...
Truebot sta arrivando più pericoloso che mai: si intensifica la minaccia in Stati Uniti e Canada
Il 6 luglio 2023, le autorità statunitensi e canadesi hanno emesso un avviso sull'aumento dell'attività del malware Truebot relativa a alle sue nuove tattiche, tecniche e procedure (TTPs). Un bollettino congiunto della Cybersecurity and...
Mastodon corregge una serie di bug di sicurezza critici che consentono l’esecuzione remota di codice
Gli utenti di Mastodon, il popolare social network decentralizzato, possono stare tranquilli sapendo che gli sviluppatori hanno rilasciato un aggiornamento di sicurezza che corregge una serie di vulnerabilità critiche. Queste vulnerabilità...
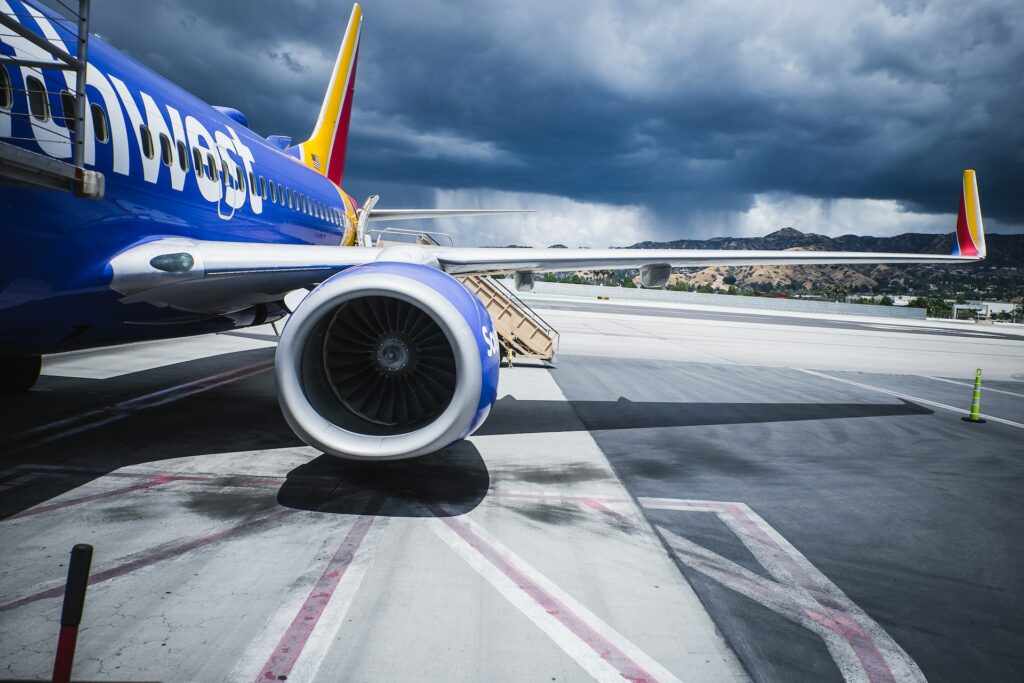
Panico in Aereo: la foto di una bomba inviata tramite AirDrop crea il panico tra i passeggeri
Pochi giorni fa si è saputo dell'atterraggio di emergenza di un volo della Southwest Airlines in rotta da Las Vegas alle Hawaii. Dopo il decollo, i passeggeri a bordo hanno iniziato a ricevere...
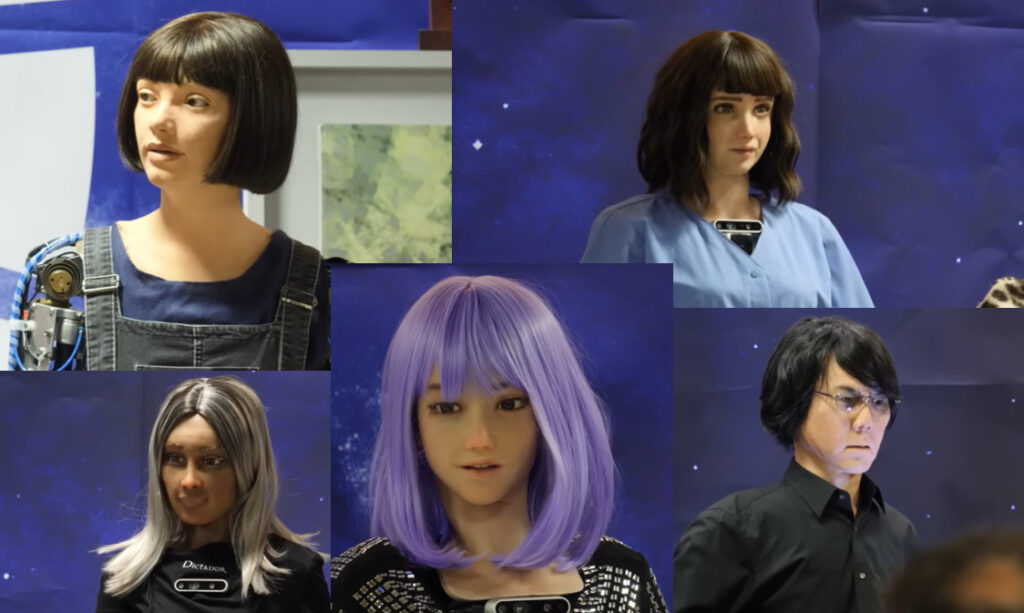
I robot giurano di non uccidere le persone, ma vale la pena credere alle loro promesse?
Al recente vertice delle Nazioni Unite ITU AI For Good Global Summit 2023 sull'intelligenza artificiale a Ginevra, si è verificato un evento insolito: i giornalisti hanno intervistato nove robot dotati di intelligenza...
