


Sempre i fornitori di terze parti ultimamente risuonano nelle violazioni informatiche e questa volta è toccato ancora ad Uber, che nel 2022 segna ben 2 volazioni dei dati (una relativa a questo articolo e una di settembre 2022), oltre all’ammissione di un databreach del 2016.

In questo caso, la nuova violazione dei dati è avvenuta dopo che un attore di minacce ha fatto trapelare indirizzi e-mail dei dipendenti, rapporti aziendali e informazioni sulle risorse IT rubate da un fornitore di terze parti.
Sabato mattina presto, un attore di minacce chiamato “UberLeaks” ha iniziato a far trapelare dati presumibilmente rubati da Uber e Uber Eats sul noto forum underground Breach Forums.
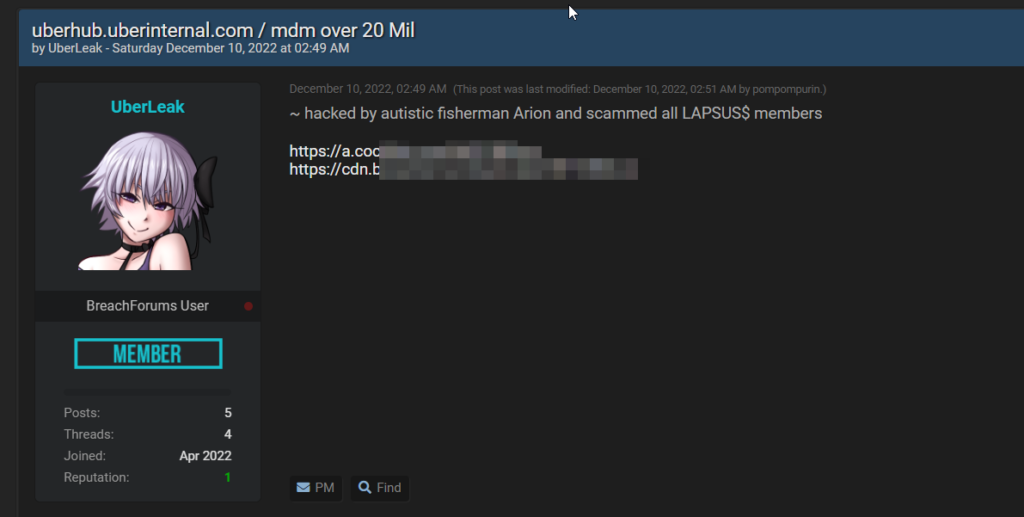
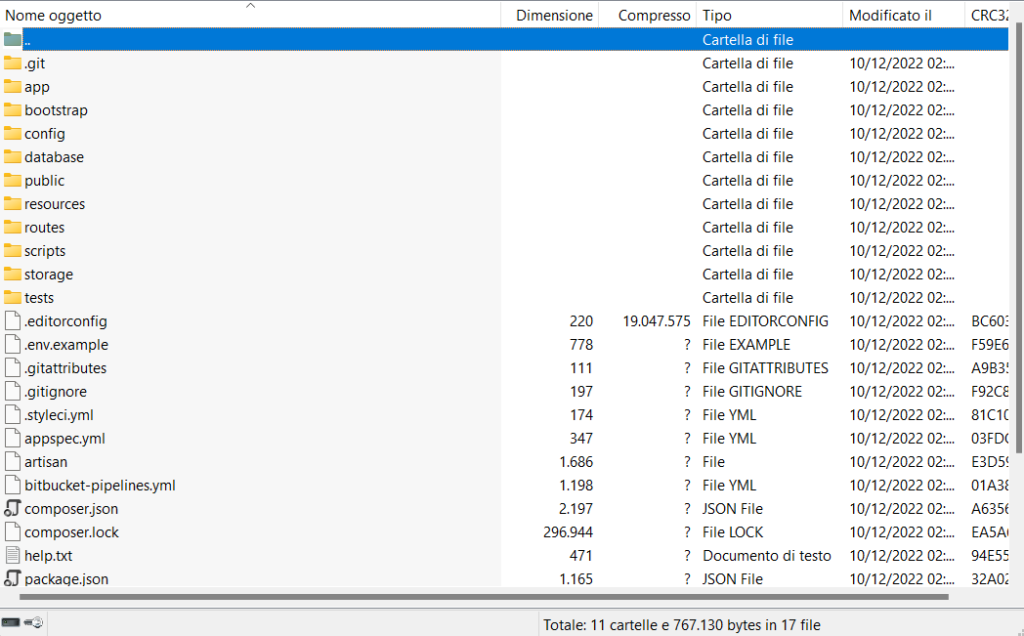
I dati trapelati includono diversi archivi che contengono presumibilmente codice sorgente associato alle piattaforme di gestione dei dispositivi mobili (MDM) utilizzate da Uber e Uber Eats e servizi di fornitori di terze parti.
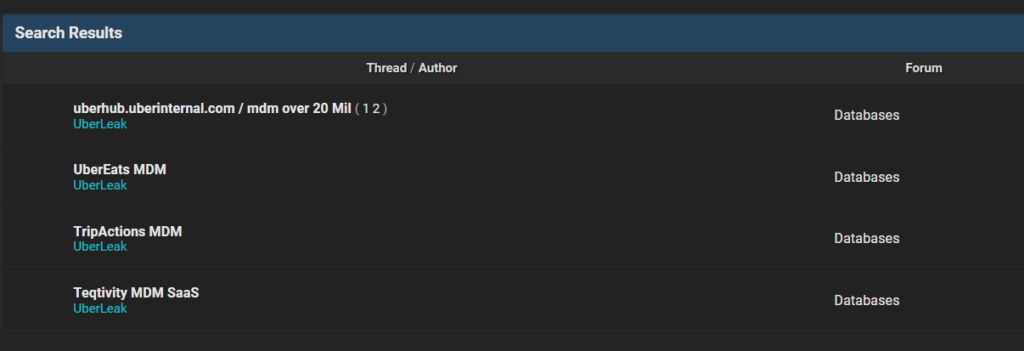
L’attore malevolo ha creato ben 4 argomenti separati, presumibilmente per Uber MDM su uberhub.uberinternal.com e Uber Eats MDM, e le piattaforme Teqtivity MDM e TripActions MDM utilizzate dall’azienda.
Ogni post fa riferimento a un membro del gruppo di hacker Lapsus$ che si ritiene sia responsabile di numerosi attacchi di alto profilo, incluso l’attacco informatico di settembre a Uber in cui gli attori delle minacce hanno ottenuto l’accesso alla rete interna e al server Slack dell’azienda.
In questo periodo storico, molto spesso stiamo assistendo a continue perdite “collaterali” di dati, che non avvengono con esfiltrazioni dalle infrastrutture IT delle aziende, ma da aziende di terze parti.
Tutto questo ci porta all’attenzione che i fornitori sono un “tallone di Achille” nella sicurezza informatica aziendale e occorre prestarne la massima attenzione.
Gli attacchi supply chain possono avvenire in variegate forme: vulnerabilità sui sistemi, malware o impiegati infedeli, e le attività di controllo da applicare a tali aziende spesso si poggiano sulla corretta stipula di clausole contrattuali.
Ne consegue che oggi più che mai occorre investire sull’approfondire tutto questo, in quanto sui giornali ci va il brand dell’azienda cliente, in quanto i dati sono i suoi e non del fornitore.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.