


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
Ultime news
 Cyberpolitica
La Cina si appresta a definire un piano per distruggere Starlink
Proprio qualche giorno fa abbiamo pubblicato un articolo che introduce ai concetti della "supremazia dello spettro elettromagnetico", fornendo dei primi...
Roberto Villani - 4 Giugno 2022
 Cyber News
Attenti a Sara Lopez. Un esempio di “romance scam” sventato
Qualche giorno fa, su Facebook è comparsa una richiesta di una certa "Sara Lopez". Questa persona non la conoscevo ed...
Redazione RHC - 4 Giugno 2022
 Vulnerabilità
Lo 0day Follina viene utilizzato attivamente da APT TA413
Un gruppo di criminali informatici presumibilmente legati al governo cinese sta sfruttando attivamente una vulnerabilità zero-day in Microsoft Office nota...
Agostino Pellegrino - 4 Giugno 2022
 Vulnerabilità
Uno 0day su Atlassian Confluence senza patch è sfruttato attivamente
Gli hacker stanno sfruttando attivamente una nuova vulnerabilità zero-day di Atlassian Confluence tracciata come CVE-2022-26134 per installare web shell, senza...
Agostino Pellegrino - 3 Giugno 2022
 Cyber News
Attacco al comune di Palermo. Credenziali nel darkweb dal 25 di maggio
Come avevamo riportato in passato, la Threat intelligence è una materia fondamentale in questo periodo storico, in quanto ci consente...
Sandro Sana - 3 Giugno 2022
 Vulnerabilità
Un grave bug 0day su Windows Search apre nuovi scenari di phishing evoluto
Una nuova vulnerabilità 0day su Windows può essere utilizzata per aprire automaticamente una casella di ricerca e avviare malware da...
Agostino Pellegrino - 3 Giugno 2022
 Cyber News
Conti ransomware prende di mira il firmware Intel per eludere antivirus ed EDR
I ricercatori che hanno analizzato le chat trapelate della famigerata operazione ransomware Conti, hanno scoperto che i team all'interno del...
Redazione RHC - 3 Giugno 2022
 Cyber News
SHAttered: la collisione che ha mandato in pensione SHA-1
Autore: Edoardo BavaroData Pubblicazione: 02/06/2022 Nel corso degli anni, le tecnologie di cifratura dei dati sono andate in contro ad...
Redazione RHC - 3 Giugno 2022
 Cyber News
TOR Browser viene eliminato dal Play Store in Russia
Il Servizio federale per la supervisione delle comunicazioni, della tecnologia dell'informazione e dei mass media , abbreviato in Roskomnadzor (RKN) (in russo: Роскомнадзор [РКН]), è l'agenzia esecutiva federale...
Redazione RHC - 3 Giugno 2022
 Cyber News
Rubati 1,5 milioni di dollari con un clic. Scam Moonbird NFT tramite phishing
Un membro del Proof Collective è stato vittima di una truffa, perdendo 29 token Moonbird di alto valore basati su...
Redazione RHC - 3 Giugno 2022
Cyber News
La Cina spia i cittadini del Regno Unito con satelliti intelligenti e telecamere a circuito chiuso
Il governo del Regno Unito ha ricevuto la notizia la scorsa settimana che il governo cinese sta monitorando la popolazione...
Redazione RHC - 3 Giugno 2022
 Cyber News
Attacco informatico al Comune di Palermo. Probabili disservizi per giorni.
Il sito del comune di Palermo è offline da questa mattina. Dopo i primi sospetti, arriva la conferma intorno alle...
Redazione RHC - 2 Giugno 2022
Numero di articoli trovati: 14637
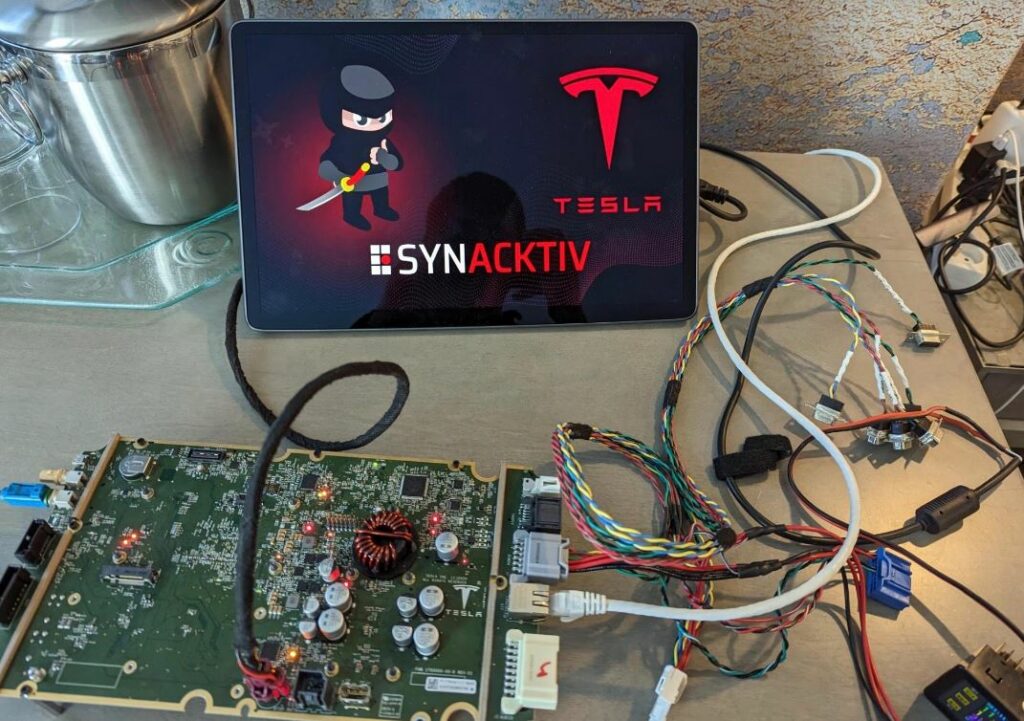
Una Tesla Model 3 è stata compromessa al Pwn2own 2023. Si tratta di una vulnerabilità di TOCTTOU
Una Tesla è stata hackerata con successo alla conferenza Pwn2Own e, nel frattempo, gli hacker si sono aggiudicati un premio di 100.000 dollari, oltre alla Model 3 che sono riusciti...


Follow Up di NoName057(16) sulla infrastrutture Italiane. Colpita Autorità trasporti e Corte costituzionale
Ancora una volta gli hacktivisiti filorussi di NoName057(16), hanno colpito degli obiettivi italiani da questa mattina alle ore 11.00. I siti coinvolti da questo Follow-Up sono i seguenti: https://www.autorita-trasporti.it/ https://secure.autorita-trasporti.it/ART_Login/LoginB.aspx...
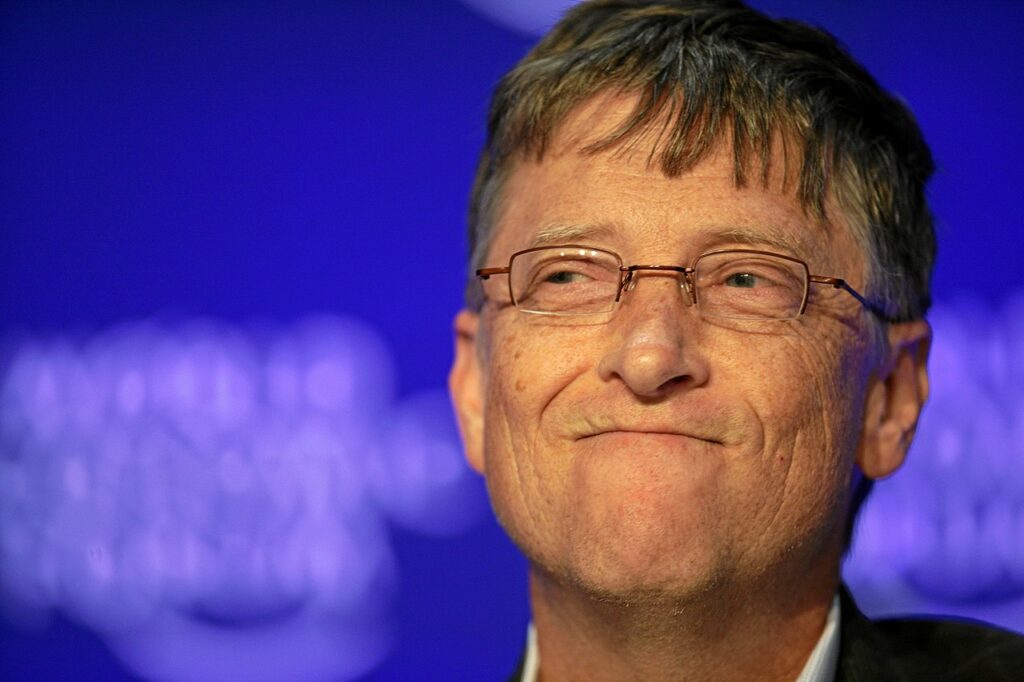
Bill Gates elogia l’intelligenza artificiale (IA)
Il cofondatore di Microsoft Bill Gates ha definito l'intelligenza artificiale (IA) "rivoluzionaria" e ha affermato che, dato il suo inarrestabile sviluppo, avrà bisogno di norme. In un post pubblicato martedì...
Multe salate in Corea del sud per McDonald’s, British American Tobacco e Samsung Securities
La Commissione sudcoreana per la protezione delle informazioni personali (PIPC) ha multato McDonald's, British American Tobacco e Samsung per aver violato la privacy. 48,8 milioni di dollari sono stati inflitti a British American Tobacco...
Attacco informatico all’italiana Cospec. RansomHouse pubblica i dati online
La cybergang RansomHouse, colpisce una seconda azienda italiana a distanza di 2gg. Dopo il comune di Taggia del quale sapevamo già in precedenza, questa volta la gang rivendica un attacco...
Quando la collaborazione fa la differenza. il network della Polizia Postale ora include il Gruppo Cassa Centrale
Abbiamo spesso parlato degli accordi tra la polizia postale e le grandi aziende nazionali ed istituzioni per contrastare il crimine informatico. Questi accordi formano una rete di collaborazione tra aziende...
Una grave falla di sicurezza coinvolge il popolare sistema di pagamento WooCommerce Payments
Automattic, la società dietro lo sviluppo del CMS WordPress, forza gli aggiornamenti su centinaia di migliaia di siti che eseguono il popolare sistema di pagamento WooCommerce Payments per i negozi...
The end of Breach Forums. L’admin ha 20 anni, se condannato rischia 5 anni di reclusione
Il fondatore di BreachForums ha fatto ieri la sua prima apparizione al distretto orientale della Virginia con un'accusa penale relativa alla sua presunta creazione e amministrazione di un importante forum...
Attacco ransomware alla Virgin. 10gg senza patch consente a Cl0p di violare 130 organizzazioni
Spesso su queste pagine parliamo di patch management e di quanto sia importante una sana adozione di un processo militare che sulla base di un preciso controllo degli asset logici...
Il gruppo Leonardo utilizzato come esca per una campagna di phishing
E' stata inviata in redazione nella giornata di oggi una segnalazione da parte della Securitysas che riporta all'attenzione che una campagna di malspam si sta diffondendo velocemente e vede utilizzato...
