


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyber Italia
 Cyberpolitica
 Cybercrime
 Innovazione
Ultime news
 Cybercrime
Lockbit attacca i salumi italiani. Il salumificio Venegoni colpito dal ransomware
La famigerata banda ransomware Lockbit 2.0, colpisce un'altra organizzazione italiana. Oggi è il turno dell’italiana Venegoni, che si trova a...
Pietro Melillo - 21 Maggio 2022
 Cyber News
Killnet ora passa alle Banche Italiane. “Non appena ammetti la sconfitta, ritiriamo gli attacchi”
Killnet, dopo aver preso di mira i siti della PA e dei media italiani, poco fa pubblica un nuovo post...
Redazione RHC - 21 Maggio 2022
 Cyberpolitica
Conti ransomware chiude. Rebranding in altri piccoli collettivi sotto un controllo centrale
La famigerata banda di ransomware Conti ha ufficialmente chiuso la propria attività, con l'infrastruttura offline e i team leader che...
Pietro Melillo - 21 Maggio 2022
 Cyber News
Il gruppo APT iraniano OilRig ora utilizza una nuova backdoor
Alla fine di aprile 2022, i ricercatori di sicurezza di Fortinet e Malwarebytes hanno scoperto un documento Excel dannoso inviato...
Bajram Zeqiri - 21 Maggio 2022
 Cybercrime
Una azienda che fornisce caccia da addestramento colpita da Lockbit
Una società canadese che fornisce aerei da combattimento per esercitazioni è stata attaccata da un ransomware. L'azienda di Montreal Top...
Pietro Melillo - 21 Maggio 2022
 Cyber News
Dipendenza Gas Russo: cosa si è sbagliato?
Autore: energia-luce.itData Pubblicazione: 20/05/2022 L’Italia è uno dei paesi europei che dipende maggiormente dal gas russo e la crisi attuale...
Redazione RHC - 21 Maggio 2022
Cyber Italia
Legion pubblica nuovi obiettivi: i media italiani nel mirino di Killnet.
Legion of Russia pubblica i nuovi obiettivi italiani che con probabilità verranno attaccati domani da pesanti DDoS. Questa volta si...
Bajram Zeqiri - 20 Maggio 2022
 Cyber Italia
Killnet: “L’Italia è stata uccisa come una zanzara” e un meme per Draghi.
Gli hacktivisti di Legion of Russia, stanno ancora colpendo l'Italia con attacchi DDoS. Al momento nel quale scriviamo, alcuni siti...
Bajram Zeqiri - 20 Maggio 2022
 Cyber News
Un cardiologo venezuelano era lo sviluppatore dei ransomware Jigsaw e Thanos
Attenzione: le apparenze possono ingannare. La giustizia americana ha appena rivelato un procedimento penale in corso in un caso di criminalità informatica...
Redazione RHC - 20 Maggio 2022
 Cyber News
Legion pubblica il “Piano B” dei siti italiani e incita la squadra Mirai ad attaccare
Legion of Russia, il gruppo di Killnet, pubblica un nuovo perimetro denominato "piano B" di siti italiani che dovranno essere...
Sandro Sana - 20 Maggio 2022
 Cyber News
Il Metaverso può sostituire la realtà?
Molti influencer virtuali del metaverso hanno già milioni di follower e acquistano sempre più abbigliamento digitale per i loro avatar....
Redazione RHC - 20 Maggio 2022
 Cybercrime
Il malware in un iPhone può funzionare anche se il dispositivo è spento
I ricercatori della TU Darmstadt hanno sviluppato malware per l'iPhone che può essere eseguito anche quando il dispositivo è spento. Tutto è...
Marcello Filacchioni - 20 Maggio 2022
Numero di articoli trovati: 14898
Utenti infettati da malware sui falsi siti di Telegram e Whatsapp
I siti web che imitano le app di messaggistica istantanea come Telegram e WhatsApp distribuiscono versioni contenenti trojan e infettando gli utenti Android e Windows con il malware Cryptocurrency Clipper....


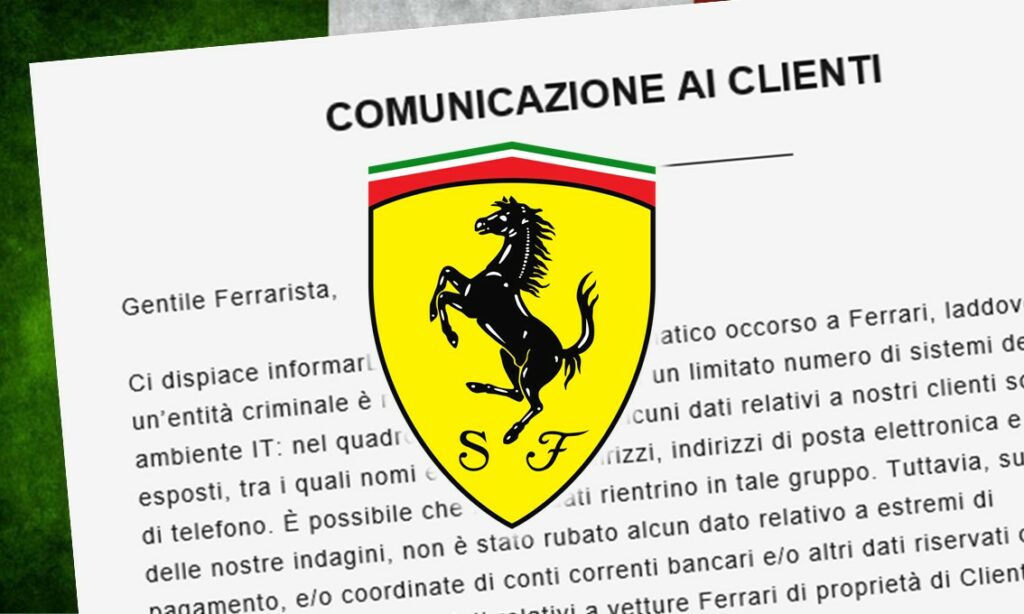
Attacco informatico alla Ferrari. Ecco la comunicazione inviata ai clienti
Come abbiamo riportato nella giornata di ieri, la nota casa automobilistica di auto sportive italiane, la Ferrari, ha emesso un comunicato in qui riportava di essere stata vittima di un...
BreachForums è stato chiuso dallo stesso amministratore. Ma la promessa è che presto ci sarà il suo successore
Dopo il recente arresto del 21enne Conor Brian Fitzpatrick, fondatore e proprietario del sito underground BreachForums noto anche come "pompompurin", molti hacker devono essersi chiesti cosa accadrà alla loro piattaforma preferita. La chiarezza è...
La maggior parte delle aziende statunitensi è impreparata ad un attacco informatico
Huntress ha recentemente pubblicato un rapporto dettagliato sulle sfide alla sicurezza informatica delle aziende statunitensi e canadesi di medie dimensioni (250-2000 dipendenti). Ecco le principali statistiche di questo rapporto: Il 99% di tutte...
Quali potrebbero essere le principali caratteristiche di Windows 12
Secondo alcune recenti indiscrezioni, Microsoft starebbe già progettando Windows 12. Una fuga di notizie proveniente da Intel ha rivelato che Windows 12 è una potenziale release del sistema operativo e,...
23.000 persone cinesi che vivono in Italia liberamente scaricabili su Breach Forums
E' stato pubblicato recentemente, all'interno del famigerato forum di criminali informatici Breach Forums (che al momento risulta in migrazione dopo l'arresto del suo amministratore PomPomPurin), un post dal titolo "23k...
Alla scoperta della Crittografia Omomorfica: la nuova frontiera della protezione del dato
Ad oggi c’è l’esigenza sempre maggiore di trattare i dati per garantire il CIA – Confidentiality, Integrity, Availability, soprattutto nelle tre fasi della vita del dato: Data at Rest; Data...
Ferrari nuovamente sotto attacco informatico. Sono a rischio i dati dei clienti
Come avevamo riportato ad ottobre dello scorso anno 7GB di dati della Ferrari vennero pubblicati sul darkweb dalla cybergang RansomEXX, anche se la Ferrari riportò che non erano state avvertite...
Gli hacker filorussi di Killnet stanno intensificando gli attacchi DDoS alle strutture sanitarie
Secondo un rapporto dei ricercatori di sicurezza informatica di Microsoft, il gruppo KillNet ha aumentato il numero dei suoi attacchi DDoS alle organizzazioni sanitarie da novembre del 2022. Negli ultimi mesi, il gruppo si è concentrato...
Huawei sostituisce 13.000 componenti made in USA con componenti proprietari a causa delle sanzioni
Come sappiamo, gli Stati Uniti D'America hanno proibito ad una serie di aziende di esportare i propri prodotti High-tech a Huawei senza una speciale licenza. Ora occorre comprendere se tale...
