Red Hot Cyber
Sicurezza Informatica, Notizie su Cybercrime, Analisi Vulnerabilità e Intelligenza Artificiale

Red Hot Cyber. El blog de la seguridad informática

Articoli in evidenza

Immagine del sitoVulnerabilità
Per colpa di una password «123456» 8,8 milioni di danesi sono stati esposti
Carolina Vivianti - 14/10/2026

I media danesi hanno riportato una fuga di dati personali riguardanti 8,8 milioni di cittadini. La causa è da ricondursi a degli account poco protetti in una piccola azienda IT, attraverso cui un hacker criminale…

Immagine del sitoInnovazione
Linus Torvalds ha affidato il kernel a Claude Code. Il risultato ha sorpreso anche gli scettici
Carolina Vivianti - 14/10/2026

Linus Torvalds ha incaricato l’IA Claude Code di scrivere modifiche per uno dei sottosistemi più importanti del kernel Linux e ha ottenuto un triplicazione della velocità di lettura di piccoli blocchi di dati nei test.…

Immagine del sitoVulnerabilità
Ivanti, tre falle zero-day aprono le porte agli hacker: rubate le credenziali aziendali
Luigi Zullo - 14/10/2026

Il VPN-gateway, progettato per proteggere l’accesso alla rete aziendale, è diventato esso stesso un punto di violazione. Ivanti ha avvertito dell’exploit attivo della vulnerabilità monitorata con il codice CVE-2026-104935 in Connect Secure. La falla ha…

Immagine del sitoInnovazione
Nuova legge HR 10364: bloccare i siti pirata per difendere il copyright
Carolina Vivianti - 13/10/2026

I detentori dei diritti d’autore americani potrebbero ottenere un nuovo strumento per bloccare l’accesso degli utenti ai siti web pirata stranieri, e non saranno solo i fornitori di servizi internet a essere tenuti a far…

Immagine del sitoInnovazione
Meta sfida OpenAI e Anthropic! Muse Wonder vuole fare piazza pulita
Carolina Vivianti - 13/10/2026

L’azienda Meta ha rilasciato due nuovi modelli di IA — Muse Wonder e Muse Wonder Full, posizionati come diretti concorrenti dei migliori modelli di OpenAI e Anthropic. L’accesso alle novità è già disponibile per gli…

Ultime news

Supermicro crolla del 23% in un giorno: accuse shock sugli export di chip AI verso la Cina Cyber News

Supermicro crolla del 23% in un giorno: accuse shock sugli export di chip AI verso la Cina

Le azioni di Supermicro sono crollate di un terzo in un solo giorno dopo che gli Stati Uniti hanno reso...
Redazione RHC - 22 Marzo 2026
Palantir MSS: Quando l’AI Entra nella Kill Chain e Decide Chi Colpire Innovazione

Palantir MSS: Quando l’AI Entra nella Kill Chain e Decide Chi Colpire

Palantir non sta semplicemente costruendo software. Sta riscrivendo il runtime decisionale della guerra moderna, portandolo da un modello umano-centrico a...
Giuseppe Vaccarella - 22 Marzo 2026
Spyware fuori controllo: la rete segreta che sta armando il mondo Cyberpolitica

Spyware fuori controllo: la rete segreta che sta armando il mondo

Il mercato dello spyware ha da tempo cessato di essere dominio esclusivo di sviluppatori e clienti. Tra di loro è...
Carolina Vivianti - 22 Marzo 2026
UNC4899 colpisce ancora: milioni di dollari di crypto sottratti con ingegneria sociale Cyber News

UNC4899 colpisce ancora: milioni di dollari di crypto sottratti con ingegneria sociale

Il gruppo nordcoreano UNC4899 ha condotto un attacco sofisticato all'infrastruttura cloud di un'azienda di criptovalute, rubando milioni di dollari in...
Redazione RHC - 22 Marzo 2026
60.000 dati di funzionari governativi francesi compaiono in un forum underground Cybercrime

60.000 dati di funzionari governativi francesi compaiono in un forum underground

Un nuovo database attribuito a presunti dipendenti governativi francesi è comparso recentemente su un noto forum underground, riaccendendo i riflettori...
Chiara Nardini - 22 Marzo 2026
Addio Intel e AMD: la Russia accelera sull’indipendenza tecnologica Innovazione

Addio Intel e AMD: la Russia accelera sull’indipendenza tecnologica

La narrativa dell’autosufficienza tecnologica, come spesso accade, regge fino a un certo punto. Poi iniziano a emergere i dettagli, e...
Carolina Vivianti - 21 Marzo 2026
Vulnerabilità critica nei controller industriali Siemens SIMATIC S7-1500 Cyber News

Vulnerabilità critica nei controller industriali Siemens SIMATIC S7-1500

Nel mondo dell'automazione industriale, alcune vulnerabilità passano quasi inosservate finché non si comprende davvero il loro impatto. Questa volta il...
Redazione RHC - 21 Marzo 2026
Signal nel mirino avverte il CERT-FR. Attacchi mirati contro politici e giornalisti europei Cybercrime

Signal nel mirino avverte il CERT-FR. Attacchi mirati contro politici e giornalisti europei

Le applicazioni di messaggistica istantanea, da anni considerate uno degli strumenti più sicuri per comunicare, sono oggi al centro di...
Carolina Vivianti - 21 Marzo 2026
Bug da 9.8 di score in Oracle Identity Manager e Web Services Manager. Aggiornare subito Vulnerabilità

Bug da 9.8 di score in Oracle Identity Manager e Web Services Manager. Aggiornare subito

Senza credenziali, senza avvisi evidenti. Una vulnerabilità che si lascia sfruttare da remoto e che, se usata nel modo giusto,...
Carolina Vivianti - 21 Marzo 2026
Quando i dati diventano intelligence: la lezione strategica della Charles de Gaulle Cultura

Quando i dati diventano intelligence: la lezione strategica della Charles de Gaulle

Il caso della portaerei Charles de Gaulle, individuata grazie a una semplice attività sportiva pubblicata su Strava, rappresenta uno degli...
Bajram Zeqiri - 21 Marzo 2026
Nuova truffa via Google Forms! Gli annunci di lavoro puntano ad installare RAT sui PC Cybercrime

Nuova truffa via Google Forms! Gli annunci di lavoro puntano ad installare RAT sui PC

Negli ultimi mesi, le campagne di phishing stanno evolvendo in modo sempre più sofisticato, sfruttando strumenti legittimi per colpire le...
Chiara Nardini - 20 Marzo 2026
L’IA ti sta mentendo: ecco come gli hacker nascondono comandi dannosi sotto i tuoi occhi Hacking

L’IA ti sta mentendo: ecco come gli hacker nascondono comandi dannosi sotto i tuoi occhi

Gli esperti di LayerX hanno ideato un attacco dimostrativo che consente di occultare istruzioni dannose agli assistenti basati sull'intelligenza artificiale....
Bajram Zeqiri - 20 Marzo 2026
Numero di articoli trovati: 14736
Un'illustrazione digitale in stile cyberpunk mostra il logo di Mozilla Firefox al centro di un assalto informatico. La celebre volpe di fuoco avvolge un globo terrestre stilizzato, circondata da un'aura di energia viola e rosa. Attorno al logo, diversi insetti robotici giganti (simbolo di malware o "bug") con occhi rossi brillanti e gusci metallici neri strisciano verso il centro. Lo sfondo è un groviglio caotico di dati digitali, circuiti e segnali di avvertimento triangolari rossi. L'atmosfera è tesa e futuristica, evocando i temi della sicurezza informatica, delle vulnerabilità web e della protezione dei dati.

Mozilla cambia il bug bounty per Firefox: solo bug critici e ben documentati

Gli sviluppatori di Firefox hanno rivisto le regole di uno dei più lunghi programmi di "bug bounty" attivo. Per due decenni, l'iniziativa è stata un punto di riferimento per tutto...
Un'immagine di grande impatto raffigura una sala operativa di cybersecurity sotto l'egida della bandiera italiana. Al centro, un esperto in abito formale presenta con autorità un documento intitolato "Compliance NIS & Decreto 138/2024", sottolineando l'importanza delle nuove normative. Sullo sfondo, tre grandi monitor visualizzano una mappa globale degli attacchi in tempo reale, avvisi di "High Risk" per malware e data breach, e grafici di Risk Assessment. Attorno al tavolo, figure istituzionali consultano documenti etichettati "Risk Management" e "Legal Responsibility". L'atmosfera è tesa e professionale, trasmettendo un senso di urgenza e preparazione strategica nella protezione delle infrastrutture critiche nazionali.

NIS 2 e cybersecurity: perché il CdA non può più ignorare il CISO

Se la Nis 2 ed il Decreto legistavo 138/2024 rappresentano per certi versi un punto di svolta in materia di cyber security, per i "soggetti essenziali" ed i "soggetti importanti",...
Un’illustrazione in stile tecnologico mostra una figura umana composta da codice digitale, controllata come un burattino da fili invisibili, a rappresentare la manipolazione psicologica degli attacchi di ingegneria sociale. Sullo sfondo compaiono email di phishing, schermate di ransomware e credenziali sospese nello spazio digitale. I colori scuri con contrasti rosso e blu enfatizzano il pericolo e la vulnerabilità dell’utente umano nella cybersecurity.

Zero EDR. Zero Firewall. Zero… Trust. L’unico punto debole sei tu!

Secondo dei recenti studi, il 60% delle violazioni di dati, coinvolge un elemento umano, che si tratti di errore o manipolazione. Questa piaga non ha risparmiato i professionisti di sicurezza,...
uno smartphone con il vetro rotto dove viene visualizzato il logo di claude code e sullo sfondo del codice sorgente

Il Caso Claude Mythos di Anthropic. Ha trovato davvero migliaia di vulnerabilità?

Patrick Garrity, specialista di VulnCheck, ha cercato di determinare quante vulnerabilità il nuovo modello di intelligenza artificiale Claude Mythos di Anthropic abbia effettivamente individuato nell'ambito del progetto Glasswing. Ricordiamo che...
Un'immagine digitale altamente suggestiva e carica di atmosfera che presenta l'iconico logo di Windows fluttuante al centro di una densa e drammatica coltre di nuvole scure. Il logo è reso con una texture materica che ricorda la pietra grezza o il metallo spazzolato di un grigio chiarissimo, quasi bianco, creando un forte contrasto luminoso rispetto allo sfondo. Le nuvole che lo circondano sono volumetrie imponenti e turbolente, simili a fumo denso o a nubi temporalesche, con una colorazione che sfuma dal grigio antracite al nero profondo. La luce sembra provenire dal logo stesso o da una fonte nascosta dietro di esso, illuminando i bordi dei cumuli nuvolosi e conferendo alla scena un senso di profondità tridimensionale e un'aura solenne, quasi cinematografica. L'estetica complessiva è minimale ma potente, con una palette cromatica quasi monocromatica basata su diverse gradazioni di grigio che trasmettono un senso di forza e modernità.

Allarme Microsoft: la patch di aprile possono bloccare l’autenticazione aziendale

I rappresentanti di Microsoft hanno avvertito che, dopo l'installazione degli aggiornamenti di aprile, alcuni controller di dominio Windows potrebbero entrare in un ciclo di riavvio infinito a causa di un...
Un'illustrazione digitale dinamica mostra uno scrigno ricolmo di monete d'oro che brilla di una luce intensa. Una mano in giacca e camicia apre il coperchio, rivelando il tesoro contenuto. Sulla destra, una figura incappucciata vestita di scuro fugge rapidamente nell'ombra, mentre alcune monete sembrano volare verso di lei. L'immagine utilizza forti contrasti tra il bagliore dorato del forziere e i fasci di luce blu elettrico sullo sfondo, simboleggiando graficamente un furto digitale o una violazione di dati finanziari.

Rubati 292 milioni in pochi minuti: un hacker sconosciuto ha colpito il protocollo Kelp DAO

Un normale sabato sera si è trasformato in un vero disastro per un progetto di criptovalute. Un hacker sconosciuto è riuscito a prelevare centinaia di milioni di dollari attraverso un...
uno smartphone in primo piano con un feed social saturato da contenuti di guerra, tra missili, esplosioni e scenari bellici. Il display mostra interazioni tipiche dei social network come like e condivisioni. Sullo sfondo si intravedono figure oscure sedute davanti a più schermi, impegnate nella gestione coordinata di account digitali. L’intera scena è dominata da effetti glitch e toni rosso-blu che evocano propaganda digitale e guerra informativa su scala globale.

E se la guerra che stai seguendo su X tra Iran e Stati Uniti fosse falsa?

Si parla di oltre un miliardo di visualizzazioni in 30 giorni, e un progetto che non nasce per caso. Nel primo mese di guerra con l'Iran, una galassia di account...
Un’aula scolastica italiana durante una normale lezione. Gli studenti sono seduti ai banchi mentre la maestra spiega alla lavagna, immersi in un’atmosfera tranquilla e ordinaria. Sullo sfondo spiccano grandi bandiere italiane che identificano chiaramente il contesto. A destra, però, dalla porta entra una figura incappucciata vestita di nero, con il volto coperto e un laptop in mano. La sua presenza crea un forte contrasto con la scena educativa. Nessuno sembra accorgersi dell’intruso, trasmettendo un senso di minaccia invisibile e suggerendo come il cybercrime possa infiltrarsi silenziosamente anche negli ambienti più innocui.

Una scuola italiana finisce nel Dark Web! Leak da 1.9GB di dati sensibili online

C'è un momento ben preciso, in cui le storie emergono Inizialmente sono silenziose, quasi marginali, ma poi iniziano a fare rumore. È quello che sta accadendo con un post comparso...
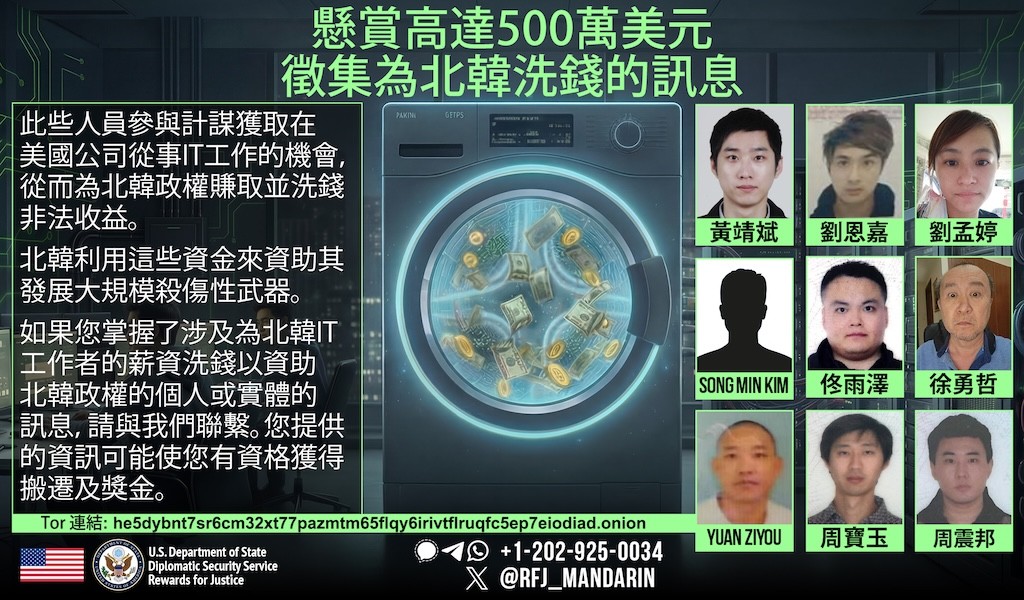
Un ambiente oscuro con decine di laptop accesi collegati tra loro, rappresentanti una “laptop farm”, mentre una figura nell’ombra controlla i dispositivi da remoto. Sullo sfondo una mappa digitale evidenzia connessioni tra Stati Uniti e Corea del Nord, simboleggiando un attacco informatico transnazionale e infiltrazioni cyber nelle aziende americane.Un ambiente oscuro con decine di laptop accesi collegati tra loro, rappresentanti una “laptop farm”, mentre una figura nell’ombra controlla i dispositivi da remoto. Sullo sfondo una mappa digitale evidenzia connessioni tra Stati Uniti e Corea del Nord, simboleggiando un attacco informatico transnazionale e infiltrazioni cyber nelle aziende americane.

18 anni di reclusione per i complici degli hacker nordcoreani infiltrati in 10 aziende USA

I procuratori federali definiscono questo un sofisticato attacco alla sicurezza nazionale. Due residenti del New Jersey, sono stati condannati a delle pene detentive significative per aver gestito una "rete di...
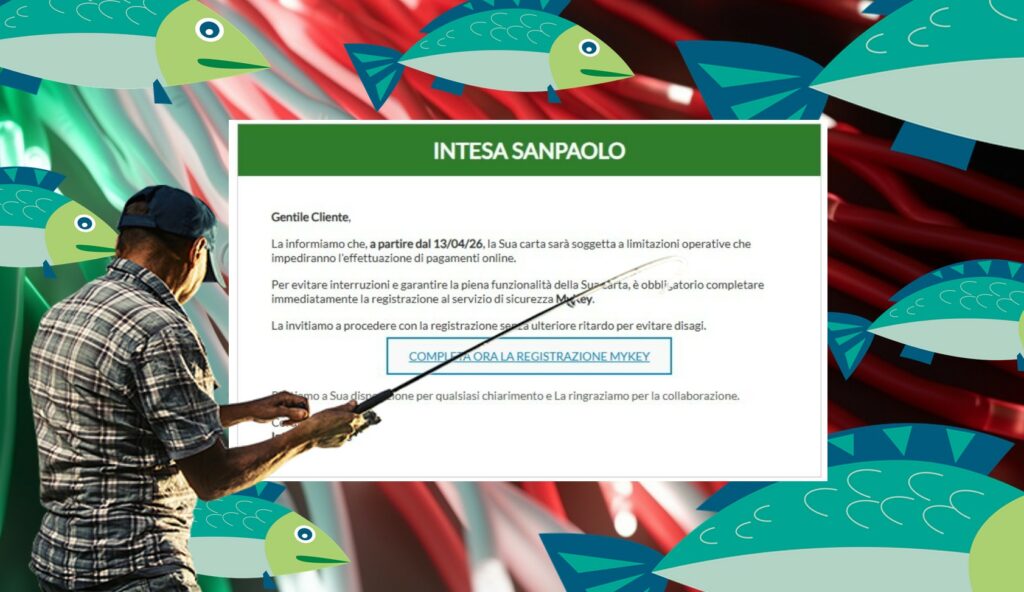
Un'immagine concettuale di phishing mostra un pescatore di profilo a sinistra, in piedi su una pile di pesci cartoon colorati. Pesca un amo stilizzato da un computer a destra, che visualizza una finestra popup con l'avviso contraffatto di Intesa Sanpaolo. Il popup include il logo della banca, il testo che avverte delle limitazioni della carta a partire dal 13/04/26 e un pulsante blu "COMPLETA ORA LA REGISTRAZIONE MYKEY". Il pescatore sembra catturare l'utente che clicca.

Campagna di Phishing a tema MyKey di Intesa Sanpaolo: facciamo Attenzione

È stata individuata recentemente, una nuova campagna di phishing creata dai malintenzionati, che vuole impersonare il brand di Intesa Sanpaolo. Si tratta di una campagna in lingua italiana che si...

Scopri le ultime CVE critiche emesse e resta aggiornato sulle vulnerabilità più recenti. Oppure cerca una specifica CVE