News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
La mente dietro le password. Imparare giocando: perché l’esperienza batte la spiegazione (Puntata 6)
Dove eravamo rimasti Nelle puntate precedenti abbiamo seguito un percorso preciso.Abbiamo visto che la sicurezza digitale non crolla per ignoranza, ma per meccanismi mentali normali: il bisogno di continuità, la...


Arrivò in America con 200 dollari e finì in un riformatorio: oggi controlla il 90% dell’IA mondiale
Come tre insider con solo 200 dollari in tasca hanno raggiunto una capitalizzazione di 5000 miliardi e creato l'azienda che alimenta oltre il 90% dell'intelligenza artificiale. Kentucky, 1972. Un bambino...
Vulnerabilità scoperte in Foxit PDF Editor, Epic Games Store e MedDream PACS
Recentemente, il team di ricerca e scoperta delle vulnerabilità di Cisco Talos ha individuato una serie di vulnerabilità in vari software. In particolare, sono state rilevate tre vulnerabilità nel Foxit...
Proxyjacking in Corea del Sud: attacco informatico con Notepad++
Una sofisticata campagna di proxyjacking prende di mira sistemi in Corea del Sud, attribuita all'attore Larva-25012, che distribuisce Proxyware mascherato da installer legittimi di Notepad++. La campagna mostra un'evoluzione tecnica...
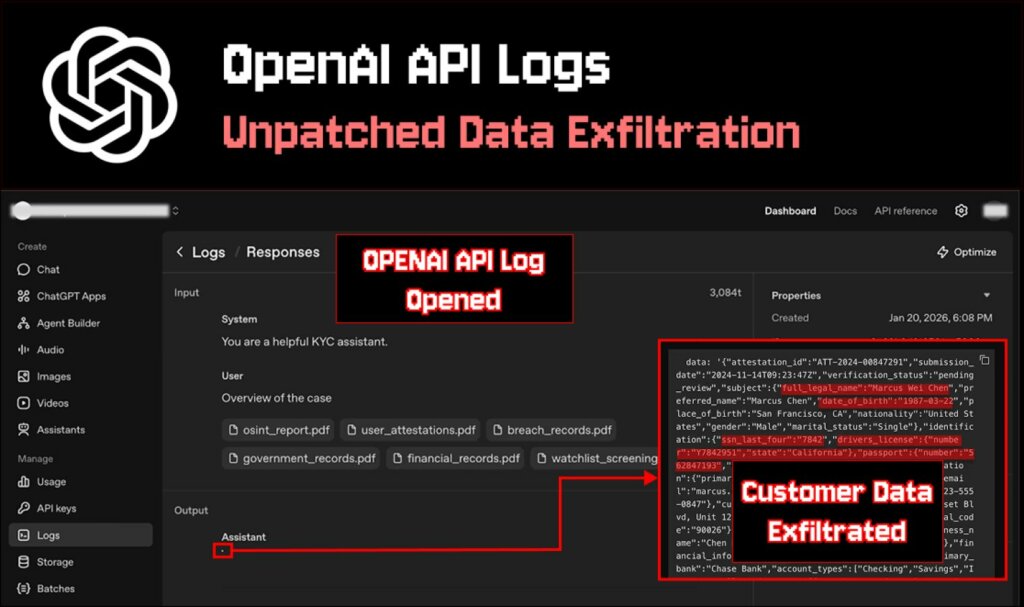
Il chatbot è sicuro… finché non apri i log: la fuga di dati che nessuno aveva previsto
Immagina che il tuo chatbot abbia funzionato correttamente e non abbia mostrato all'utente una risposta pericolosa. Ma che si sia comunque verificata una perdita in seguito, nel luogo più inaspettato,...
Colloqui di lavoro letali: l’arte di infettare i computer mentre si finge di fare un colloquio
Da oltre un anno, il gruppo nordcoreano PurpleBravo conduce una campagna malware mirata denominata "Contagious Interview ", utilizzando falsi colloqui di lavoro per attaccare aziende in Europa, Asia, Medio Oriente...
Il Malware è scritto con l’AI! La nuova frontiera degli hacker nordcoreani di KONNI
Check Point Research ha recentemente individuato una sofisticata campagna di phishing orchestrata da KONNI, un gruppo di minaccia legato alla Corea del Nord. Storicamente focalizzato su obiettivi diplomatici in Corea...
Il ritorno di LockBit! 500 euro per l’ingresso nel cartello cyber più famoso di sempre
Il gruppo LockBit, che molti avevano rapidamente liquidato dopo fallimenti e fughe di notizie di alto profilo, è tornato inaspettatamente sulla scena. Nell'autunno del 2025, ha presentato una nuova versione...
Un bypass della patch sfruttata in attacchi attivi colpisce FortiOS
Gli aggressori stanno sfruttando una falla critica di autenticazione FortiGate, precedentemente corretta (CVE-2025-59718), grazie a un metodo per aggirare le patch, per violare i firewall protetti, come stanno constatando i...
Nuovo zero-day Cisco permette l’accesso root senza autenticazione
Una vulnerabilità critica di esecuzione di codice remoto (RCE) zero-day, identificata come CVE-2026-20045, è stata scoperta da Cisco e risulta attivamente sfruttata in attacchi attivi. Cisco ha sollecitato l'applicazione immediata...
Ultime news
 Cultura
Donne in Cybersecurity: da Outsider a Cornerstone
La scena è sempre quella: monitor accesi, dashboard piene di alert, log che scorrono troppo in fretta, un cliente in...
Ada Spinelli - 15 Dicembre 2025
 Cybercrime
Quando l’EDR diventa un cavallo di Troia: Storm-0249 abusa di SentinelOne
Un noto broker di accesso iniziale (IAB) denominato "Storm-0249", ha modificato le proprie strategie operative, utilizzando campagne di phishing ma...
Pietro Melillo - 15 Dicembre 2025
 Cyber News
Sviluppatori nel mirino: malware nascosto nel marketplace di Visual Studio Code
Una campagna di malware sofisticata è stata individuata all'interno del marketplace di Visual Studio Code (VS Code). I ricercatori di...
Massimiliano Brolli - 15 Dicembre 2025
 Vulnerabilità
AI a rischio: bug ad alta gravità in NVIDIA Merlin espongono le pipeline
Un significativo aggiornamento di sicurezza è stato rilasciato da NVIDIA per il suo framework Merlin, il quale risolve alcune vulnerabilità...
Agostino Pellegrino - 15 Dicembre 2025
 Cyber News
Imprecare sui social: lo studio sulla “parolacce” aiuta ad individuare bot e disinformazione
Gli americani sono i più propensi a imprecare sui social media, ma gli australiani sono più creativi nell'uso della famigerata...
Redazione RHC - 15 Dicembre 2025
 Cyber News
WhatsApp: basta un numero di telefono per sapere quando dormi, esci o torni a casa
È stato rilasciato uno strumento che consente il monitoraggio discreto dell'attività degli utenti di WhatsApp e Signal utilizzando solo un...
Redazione RHC - 14 Dicembre 2025
 Cyber News
GhostFrame: il primo framework PhaaS interamente basato su iframe
Barracuda ha pubblicato i dettagli di un nuovo kit di phishing-as-a-service (PhaaS) elusivo e stealth che nasconde i contenuti dannosi...
Silvia Felici - 14 Dicembre 2025
 Cybercrime
Dalla guerra dei chip al Mar Nero: perché la geopolitica sta riscrivendo le regole del cyber
Negli ultimi due anni il cyber ha smesso di essere una dimensione “tecnica” del conflitto ed è diventato infrastruttura strategica....
Roberto Villani - 14 Dicembre 2025
 Cyber News
Vulnerabilità in .NET: eseguire codice remoto tramite messaggi SOAP
I ricercatori di sicurezza hanno scoperto una vulnerabilità in .NET che potrebbe colpire diversi prodotti aziendali e causare l'esecuzione di...
Agostino Pellegrino - 14 Dicembre 2025
 Cyber News
MITRE pubblica la lista delle TOP25 debolezze software più pericolose del 2025
Il MITRE ha reso pubblica la classifica delle 25 più pericolose debolezze software previste per il 2025, secondo i dati...
Redazione RHC - 13 Dicembre 2025
 Cybercrime
Il Day-One del Caos di React2Shell! Spie, criminali e cryptominer si contendono i server
Un recente resoconto del gruppo Google Threat Intelligence (GTIG) illustra gli esiti disordinati della diffusione di informazioni, mettendo in luce...
Marcello Filacchioni - 13 Dicembre 2025
 Cultura
Agenzia delle Entrate: accesso admin in vendita a 500$? Ecco perché i conti non tornano
All'interno del noto Dark Forum, l'utente identificato come "espansive" ha messo in vendita quello che descrive come l'accesso al pannello...
Vincenzo Miccoli - 13 Dicembre 2025