


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Attacco informatico alla Boeing. Tra 5gg LockBit pubblicherà i dati
La famigerata banda ransomware Lockbit, rivendica un nuovo attacco informatico ad una big enterprise. Sul Data Leak Site (DLS), è apparso oggi un post che rivendica un attacco informatico ai danni dell'azienda Boeing....


iLeakage: il Side Channel per device Apple che consente l’accesso ad informazioni sensibili visitando un sito web
Un gruppo di scienziati ha sviluppato un attacco side-channel chiamato iLeakage, che funziona contro i dispositivi Apple e consente di estrarre informazioni sensibili dal browser Safari, comprese password e contenuti delle...
La preparazione cyber di Teheran per gli attacchi del 7 ottobre ad Israele
Lo scontro tra Israele ed Iran in campo cyber e l'intensificazione della cultura informatica e delle operazioni di influenza di Teheran dopo Stuxnet sino alle investigazioni sulle transazioni delle cryptovalute...
Minacce Silenziose nel Mondo Digitale: La Vulnerabilità delle Infrastrutture Critiche
OT Security: Proteggiamo il Futuro, Un Bit alla Volta! Nel mondo digitale sempre più interconnesso di oggi, la sicurezza delle infrastrutture critiche è diventata una preoccupazione primaria, soprattutto in un...
E’ pubblico l’exploit per il bug critico di Citrix NetScaler ADC e Gateway. Scopriamo come funziona
È stato pubblicato un exploit PoC per la vulnerabilità Citrix Bleed ( CVE-2023-4966 ), che consente agli aggressori di intercettare i cookie di autenticazione della sessione dai dispositivi vulnerabili Citrix NetScaler ADC...
Che cos’è il Red Team? Un viaggio all’interno dell’universo degli esperti di sicurezza offensiva
L'evoluzione delle minacce informatiche è una costante nel mondo di oggi. I malintenzionati, spesso guidati da motivazioni finanziarie, ideologiche o di altro tipo, cercano nuovi modi per superare le difese...
TetrisPhantom: Lo Spionaggio Governativo avviene attraverso Unità USB Sicure
I ricercatori di sicurezza di Kaspersky Lab hanno scoperto una nuova campagna chiamata TetrisPhantom, che utilizza unità USB sicure per attaccare i sistemi governativi nei paesi della regione Asia-Pacifico. Le unità USB...
Google, Apple e Meta: Pronte a Rivoluzionare la Realtà Virtuale con Nuovi Dispositivi Approvati dalla FCC
Alphabet Inc. (proprietaria di Google ), Apple Inc. e Meta Platform Inc. hanno ricevuto l'approvazione dalle autorità di regolamentazione statunitensi per lanciare una nuova serie di dispositivi mobili di realtà virtuale e aumentata, inclusi occhiali e connettività nelle auto. I...
Il Browser Brave aggiunge nell’installazione un client VPN
Gli utenti del browser Brave del sistema operativo Windows hanno riscontrato un problema inaspettato, segnalato dai giornalisti di GHacks. Hanno scoperto che dal 2022, quando installavano un browser su Windows, gli utenti ricevevano...
37.000 dispositivi CISCO contengono backdoor. Attenzione in quanto il malware ora risulta più difficile da rilevare
Come temevano gli esperti di sicurezza, la recente diminuzione del numero di dispositivi Cisco IOS XE infetti è stata causata dal fatto che gli aggressori hanno aggiornato il loro malware...
Ultime news
 Cyber News
L’Ucraina legalizza il suo esercito di hacker che effettua attacchi contro altri stati nell’interesse del Paese
Come sapete, poco dopo l'inizio degli eventi di febbraio dello scorso anno tra Russia e Ucraina, molti hacker, operanti da...
Redazione RHC - 15 Marzo 2023
 Cyber News
AT&T notifica a 9 milioni di clienti che alcuni dati sono stati divulgati online. Un altro attacco in supply-chain
Il gigante delle telecomunicazioni AT&T ha notificato a circa 9 milioni di clienti che alcuni dei loro dati sono stati esposti a...
Redazione RHC - 15 Marzo 2023
 Cyber News
Un pericoloso 0-day su Outlook utilizzato dagli hacker di Fancy Bear è stato fixato
Microsoft ha corretto una vulnerabilità zero-day presente su Outlook (CVE-2023-23397) che è stata sfruttata da un gruppo di hacker collegato...
Redazione RHC - 15 Marzo 2023
 Cyber News
Cosa sono i penetration test, perché si fanno, chi li esegue e i benefici nelle organizzazioni
I penetration test, o test di penetrazione, sono una pratica sempre più diffusa nell'ambito della sicurezza informatica. Si tratta di...
Redazione RHC - 15 Marzo 2023
 Cyber News
Il sito dei Carabinieri è ancora offline. Scopriamo cosa sta accadendo
Come abbiamo riportato qualche giorno fa, il sito dei carabinieri è stato preso di mira dagli hacktivisti filorussi di NoName057(16)....
Redazione RHC - 15 Marzo 2023
 Cybercrime
Microsoft rilascerà Windows 12 il prossimo anno: ecco i dettagli
Ebbene sì, nonostante Windows 11 sembra sia appena uscito, Microsoft presto rilascerà già Windows 12. Quando Microsoft ha lanciato Windows...
Alessia Tomaselli - 15 Marzo 2023
 Cyber News
Microsoft: solo 2 ore occorrono per violare un account di posta elettronica aziendale
Il team di Microsoft Security Intelligence ha recentemente indagato sugli attacchi di compromissione della posta elettronica aziendale (BEC) e ha scoperto che...
Redazione RHC - 15 Marzo 2023
 Cyber News
L’Australia esorta la Russia a “pacificare” i suoi “hacker”
Il ministro dell'Interno australiano Michael Pezzullo ha esortato il governo russo a iniziare a combattere i criminali informatici e a...
Redazione RHC - 15 Marzo 2023
 Vulnerabilità
Lazarus ha sfruttato un bug 0day per intrufolarsi nelle imprese finanziarie sudcoreane
Gli esperti di sicurezza informatica dell'ASEC hanno recentemente notato che Lazarus Group, un gruppo di hacker associato alla Corea del Nord, sta utilizzando delle...
Agostino Pellegrino - 15 Marzo 2023
 Cybercrime
Flipper Zero: i gadget informatici criminalizzati in Brasile
I resoconti dei media affermano che l'agenzia brasiliana per le comunicazioni (Anantel) sta confiscando i dispositivi Flipper Zero che entrano...
Marcello Filacchioni - 14 Marzo 2023
 Cyber News
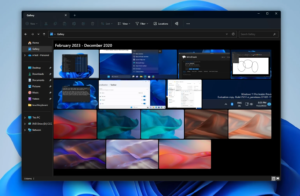
Microsoft sta lavorando al nuovo File Explorer per Windows 11
Microsoft sta sviluppando una nuova visualizzazione della galleria di "Esplora file" per Windows 11 che consentirà agli utenti di sfogliare...
Redazione RHC - 14 Marzo 2023
 Vulnerabilità
Gli exploit su Fortinet FortiOS sono stati utilizzati per colpire delle organizzazioni governative
Dei threat actors non meglio identificati hanno utilizzato i nuovi exploit per sfruttare la vulnerabilità zero-day di FortiOS che è...
Manuel Roccon - 14 Marzo 2023
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
