


Un nuovo attacco phishing sfrutta una funzionalità di recupero di Microsoft Word per aggirare i sistemi di sicurezza, utilizzando documenti Word danneggiati come allegati email. Questi file, appositamente corrotti, riescono a eludere i controlli di sicurezza ma possono essere recuperati con facilità dagli utenti tramite Word, rendendoli uno strumento efficace per i cybercriminali.
Secondo ANY.RUN, gli attaccanti hanno perfezionato una tecnica che unisce astuzia e precisione: i file danneggiati non vengono identificati come pericolosi dagli antivirus, ma appaiono come “puliti” o “non trovati”. Una volta aperti, Word avvisa l’utente che il file contiene contenuti illeggibili e offre un’opzione di recupero. Una volta recuperato, il documento mostra un QR code che, se scansionato, reindirizza l’utente a un sito di phishing che imita una pagina di login di Microsoft, per rubare le credenziali.

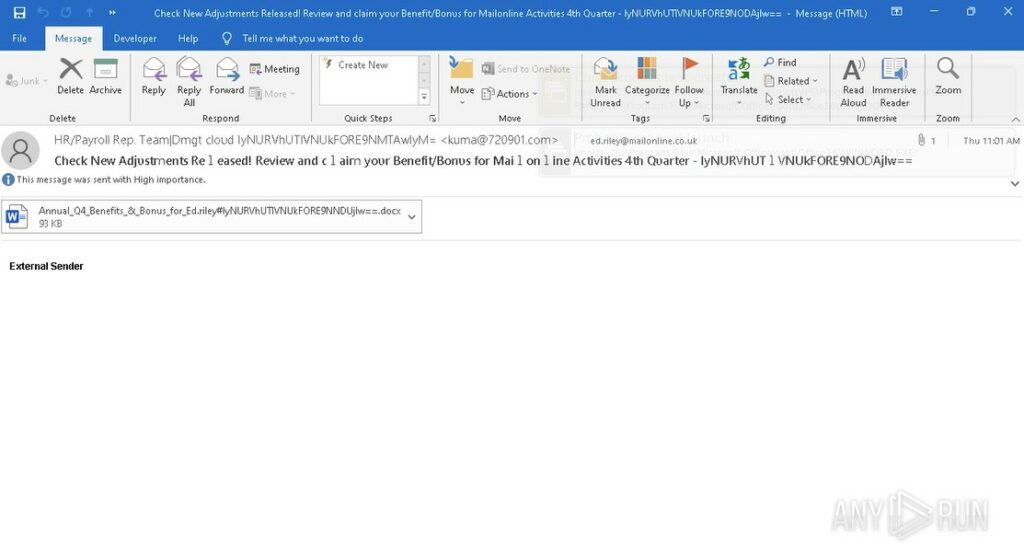
Questa campagna, attiva da mesi, si concentra su email mascherate da comunicazioni aziendali di risorse umane o dipartimenti finanziari, con temi allettanti come bonus o benefici per i dipendenti. Gli allegati riportano nomi come:
Annual_Benefits_&_Bonus_for_[name].docxBenefits_&_Bonus_for_[name].docx.binDue_&_Payment_for_[name].docx.binUn elemento ricorrente nei file è una stringa codificata in base64, decodificata come “##TEXTNUMRANDOM45##”, che potrebbe essere un identificativo generato casualmente per personalizzare l’attacco.
Il successo di questa tecnica risiede nella sua capacità di sfruttare la curiosità e l’urgenza delle vittime, ma anche nella difficoltà per i sistemi di sicurezza di rilevare minacce che non contengono codice malevolo, bensì si limitano a visualizzare un QR code. Questa strategia ha ottenuto tassi di rilevamento bassissimi su piattaforme come VirusTotal, dove la maggior parte degli antivirus restituisce risultati “clean” per questi file.
L’uso di documenti corrotti rappresenta un’evoluzione rispetto alle classiche campagne phishing. Pur mantenendo obiettivi tradizionali, come il furto di credenziali, introduce un nuovo livello di elusione che rende ancora più difficile il rilevamento automatico. Questo attacco si inserisce in un trend più ampio, che vede crescere l’uso di quishing (phishing tramite QR code) e file manipolati per confondere i sistemi di sicurezza.
Si sottolinea l’importanza di regole semplici ma efficaci per proteggersi: evitare di aprire allegati da mittenti sconosciuti, verificare sempre la legittimità di email sospette e segnalare eventuali anomalie agli amministratori di rete.
Questo attacco dimostra quanto velocemente i criminali informatici possano adattarsi per aggirare anche le tecnologie di sicurezza più avanzate. Un singolo click può aprire le porte a gravi conseguenze, dal furto di dati sensibili alla compromissione delle infrastrutture aziendali. Le soluzioni di sicurezza tecnologiche sono fondamentali per proteggere le infrastrutture, ma senza una consapevolezza adeguata da parte degli utenti, il rischio di compromissione rimane elevato. Unire protezione tecnica e formazione continua è l’unica strategia efficace per fronteggiare le minacce in costante mutamento e ridurre al minimo i rischi.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].