


L’azienda Acque Veronesi, ha inviato una comunicazione recentemente agli interessati a riguardo di un importante incidente informatico che ha coinvolto la sicurezza dei dati personali. La comunicazione, in ottemperanza all’art. 34 del Regolamento UE 2016/679, ha informato gli interessati riguardo a una violazione del sito web dell’azienda, perpetrata da attaccanti non identificati e mirata ad ottenere informazioni e dati personali.
Acque Veronesi Scarl è una società consortile per la gestione della distribuzione e la depurazione delle acque nella Provincia di Verona. La società con sede a Verona e con due importanti dislocamenti nel territorio provinciale a Bovolone e a Sommacampagna, è nata il 27 gennaio 2006 per poter ottenere l’affidamento diretto del Servizio Idrico Integrato dell’Ambito Territoriale Ottimale Veronese. La società opera in 75 comuni del veronese

Nonostante le misure di sicurezza precedentemente adottate, l’attacco informatico ha potenzialmente esposto alcuni elementi dei dati personali di contatto degli utenti, tra cui nome, cognome, indirizzo email, numero di telefono e codice fiscale, a soggetti non autorizzati. Tuttavia, Acque Veronesi ha agito tempestivamente e ha notificato la violazione sia al Garante per la protezione.
I professionisti della sicurezza informatica, incaricati dell’incidente, hanno immediatamente preso provvedimenti per circoscrivere l’attacco e impedire ulteriori furti di dati personali. Nonostante le precauzioni adottate, l’azienda avverte gli interessati della possibilità di ricevere comunicazioni anomale da mittenti sconosciuti e li invita a prestare attenzione e a trattare tali messaggi con cautela.
Acque Veronesi esprime il proprio rammarico per l’accaduto e assicura agli utenti che sta facendo tutto il possibile per garantire che eventi del genere non si ripetano in futuro. L’azienda è impegnata nell’aggiornare e potenziare i sistemi di sicurezza per prevenire futuri attacchi e proteggere efficacemente i dati personali dei propri clienti.
Gli interessati possono rivolgersi al Responsabile della protezione dei dati personali, il cui contatto è fornito nell’informativa disponibile sul sito ufficiale di Acque Veronesi, per ulteriori informazioni o chiarimenti.
Acque Veronesi si impegna a mantenere gli utenti informati su eventuali sviluppi rilevanti emersi dalle indagini in corso e conferma di aver preso tutte le misure necessarie per neutralizzare le conseguenze dell’attacco subito.
In conclusione, l’azienda Acque Veronesi ha affrontato tempestivamente e in modo responsabile la violazione dei dati personali, mettendo in atto tutte le azioni necessarie per proteggere gli interessati e garantire la sicurezza dei loro dati. L’impegno nell’affrontare l’incidente e nel rafforzare le misure di sicurezza dimostra l’attenzione che l’azienda rivolge alla tutela della privacy dei propri clienti.
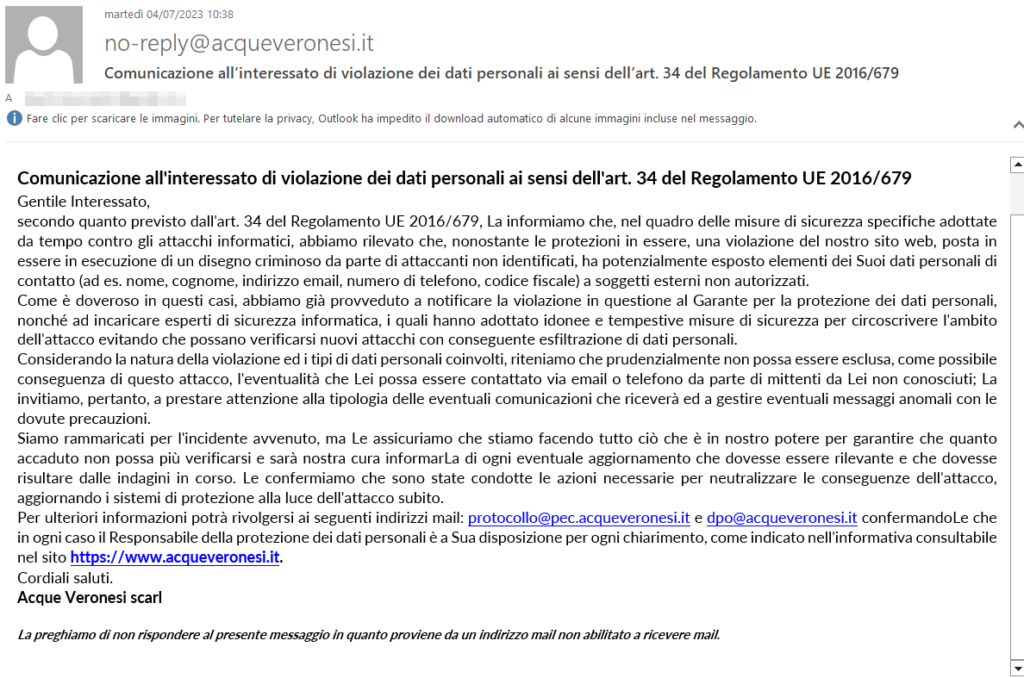
Comunicazione all'interessato di violazione dei dati personali ai sensi dell'art. 34 del Regolamento UE 2016/679

Gentile Interessato,
secondo quanto previsto dall'art. 34 del Regolamento UE 2016/679, La informiamo che, nel quadro delle misure di sicurezza specifiche adottate da tempo contro gli attacchi informatici, abbiamo rilevato che, nonostante le protezioni in essere, una violazione del nostro sito web, posta in essere in esecuzione di un disegno criminoso da parte di attaccanti non identificati, ha potenzialmente esposto elementi dei Suoi dati personali di contatto (ad es. nome, cognome, indirizzo email, numero di telefono, codice fiscale) a soggetti esterni non autorizzati.

Come è doveroso in questi casi, abbiamo già provveduto a notificare la violazione in questione al Garante per la protezione dei dati personali, nonché ad incaricare esperti di sicurezza informatica, i quali hanno adottato idonee e tempestive misure di sicurezza per circoscrivere l'ambito dell'attacco evitando che possano verificarsi nuovi attacchi con conseguente esfiltrazione di dati personali.

Considerando la natura della violazione ed i tipi di dati personali coinvolti, riteniamo che prudenzialmente non possa essere esclusa, come possibile conseguenza di questo attacco, l'eventualità che Lei possa essere contattato via email o telefono da parte di mittenti da Lei non conosciuti; La invitiamo, pertanto, a prestare attenzione alla tipologia delle eventuali comunicazioni che riceverà ed a gestire eventuali messaggi anomali con le dovute precauzioni.

Siamo rammaricati per l'incidente avvenuto, ma Le assicuriamo che stiamo facendo tutto ciò che è in nostro potere per garantire che quanto accaduto non possa più verificarsi e sarà nostra cura informarLa di ogni eventuale aggiornamento che dovesse essere rilevante e che dovesse risultare dalle indagini in corso. Le confermiamo che sono state condotte le azioni necessarie per neutralizzare le conseguenze dell'attacco, aggiornando i sistemi di protezione alla luce dell'attacco subito.

Per ulteriori informazioni potrà rivolgersi ai seguenti indirizzi mail: [email protected] e [email protected] confermandoLe che in ogni caso il Responsabile della protezione dei dati personali è a Sua disposizione per ogni chiarimento, come indicato nell'informativa consultabile nel sito https://www.acqueveronesi.it.


Cordiali saluti.
Acque Veronesi scarl

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].