


Sembrerebbe che un incidente informatico si stia consumando nel gruppo delle Ferrovie dello stato in quanto un ransomware si è infiltrato all’interno delle infrastrutture IT della grande azienda italiana.
Al momento risulta temporaneamente bloccata l’acquisizione dei titoli di viaggio nelle biglietterie, ma rimane funzionante la vendita dei biglietti online sul sito trenitalia.

A comunicarlo sono le stesse Ferrovie dello stato con un messaggio indirizzato agli utenti dei sistemi informatici di Trenitalia questa mattina che ha riportato quanto segue:
“Buongiorno, a causa problemi di sicurezza della rete aziendale, si prega di spegnere i computer anche se presenti in modalità smart working. Grazie.”
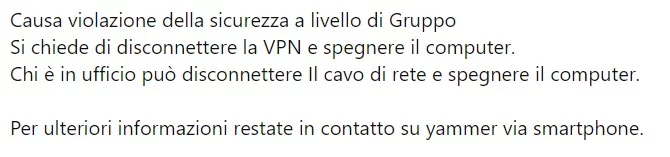
Nel mentre, altre aziende sempre del gruppo, stanno inviando messaggi al loro personali di disconnettersi dalle VPN e di spegnere i computer, come questa comunicazione da poco arrivata in redazione di RHC.
Da altre fonti non ufficiali arrivate in redazione, i criminali informatici sembra che siano entrati all’interno delle infrastrutture del gruppo da più di 15 giorni ma che il ransomware sia stato attivato nella scorsa notte, di fatto generando disservizio in cascata su tutta una serie di infrastrutture del gruppo.
Intanto una nota delle Ferrovie dello stato riporta quanto segue:
“Da stamani sulla rete informatica aziendale sono stati rilevati elementi che potrebbero ricondurre a fenomeni legati a un’infezione da cryptolocker. Sono in corso le attività di verifica sulla rete. In via precauzionale sono state disattivate alcune utenze dei sistemi di vendita fisici di Trenitalia. Pertanto non è temporaneamente possibile acquistare titoli di viaggio nelle biglietterie e self service nelle stazioni, mentre è funzionante la vendita online. Anche la prenotazione dei servizi delle Sale blu di Rfi potrebbe non avvenire con la consueta regolarità”.
Advertising
Le ferrovie sempre nella nota concludono dicendo:
“I passeggeri sono autorizzati a salire a bordo treno e presentarsi al capotreno per acquistare il biglietto senza sovrapprezzo. Le disfunzioni registrate non impattano sulla circolazione ferroviaria che procede con regolarità”.
Da quanto ci è stato riportato, sembrerebbe che anche acquistando i biglietti online, non sia garantito che il posto assegnato risulti libero, per via della cifratura di alcuni sistemi che si occupano delle prenotazioni.
Al momento non conosciamo con precisione cosa sia successo e il movente dell’attacco informatico, ma alcune fonti ci hanno informato che non sembra essere ancora pervenuta alcuna richiesta di riscatto. Questo potrebbe far pensare a qualche cybergang operante in RaaS in quanto è del tutto normale che la richiesta del riscatto possa arrivare anche dopo qualche giorno. (Edit delle 18:00 per chi volesse conoscere la cybergang che ha colpito Ferrovie e l’ammontare del riscatto potete leggere l’articolo successivo).
Essendo un attacco diffuso e distribuito su più società a livello di gruppo (e probabilmente nel breve conosceremo anche le altre), si potrebbe ipotizzare che si tratti di una azione creata ad arte per colpire un colosso italiano in modo da generare un forte clamore.
Ora è da comprendere se si tratta di una azione messa in atto a valle dello schieramento da parte dell’Italia contro la Russia oppure di normali attività di cybercrime da profitto.
RHC monitorerà la questione in modo da aggiornare il seguente articolo, qualora ci siano novità sostanziali. Nel caso ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda, oppure la stessa azienda voglia fare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.