


Tor fornisce anonimato ed è resistente all’identificazione e al tracciamento. Ma una recente scoperta ha rivelato un nuovo modo per comprendere il vero indirizzo IP di un servizio utilizzando un’intestazione HTTP nota come Etag.
Etag è un identificatore univoco generato dal server quando un client richiede una risorsa. Quest’ultimo lo utilizza per determinare se la versione della risorsa è aggiornata. Se l’Etag non cambia, il client passa alla versione cache, risparmiando traffico e velocizzando i download.

Ma l’Etag può anche fungere da strumento di tracciamento. Può contenere informazioni sul server, inclusi indirizzo IP, ora o hash. Ciò significa che quando si richiede la stessa risorsa da diversi servizi Tor nascosti appartenenti allo stesso server, il client può ricevere lo stesso Etag, rivelando il vero indirizzo IP del server.
L’articolo su Medium ha mostrato come, utilizzando gli strumenti curl e torsocks e il confronto tra Etag, sia stato possibile rivelare l’indirizzo IP del servizio Tor di proprietà del ransomware RagnarLocker. Tutti gli Etag si sono rivelati uguali e contenevano un hash dell’indirizzo IP del server, che ha permesso di determinarne l’indirizzo e la posizione reali.
Secondo lo studio, il famigerato gruppo di ransomware Ragnar Locker ha attaccato la società di videogiochi Capcom, sostenendo di aver rubato un terabyte di dati. Capcom non ha pagato il riscatto e quindi 67 GB in possesso di Ragnar Locker sono stati rilasciati nel Dark Web.
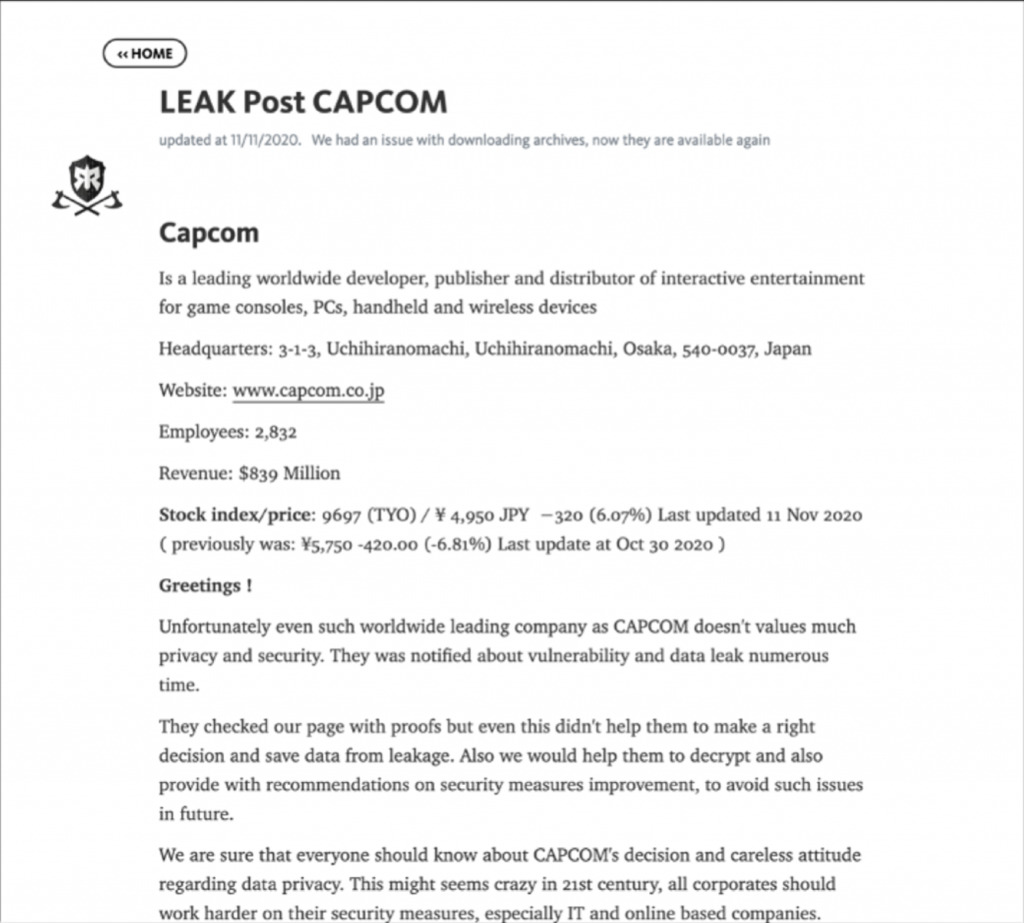
Il sito della fuga conteneva solo un collegamento, non i file stessi. Invece, è stato fornito uno speciale indirizzo Onion per l’archiviazione di file con i dati trapelati. I file sono stati divisi in più parti e inseriti in un indirizzo Onion che inizia con t2w….
Di solito durante la ricerca dell’indirizzo IP di origine di un sito sul Dark Web, il codice sorgente del sito, il certificato SSL, le intestazioni di risposta, ecc. vengono controllati per ottenere stringhe univoche e informazioni su servizi di scansione come Shodan, Censys e altri. Le intestazioni di risposta sono state controllate e analizzate in questo studio che ha identificato un indirizzo IP di origine: 5.45.65.52.
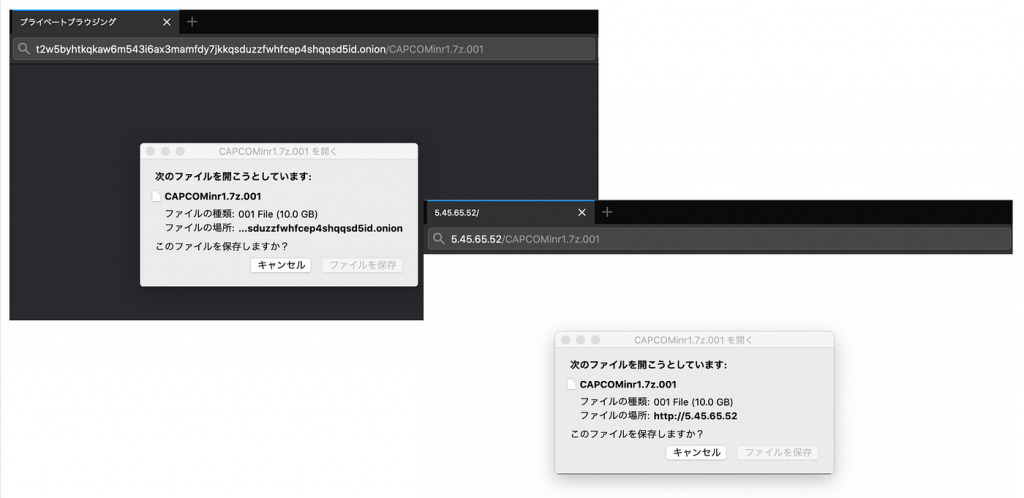
Successivamente, l’indirizzo IP 5.45.65.52 è stato menzionato in un rapporto dell’intelligence dell’FBI . Il rapporto afferma che l’indirizzo è stato utilizzato come server per ospitare dati Capcom compromessi.
Questo metodo può essere utilizzato sia dagli aggressori per deanonimizzare utenti e fornitori di servizi nascosti Tor, sia dalle forze dell’ordine nella lotta contro le attività illegali.
Tuttavia, ci sono modi per proteggerlo, come disabilitare l’Etag sul server o utilizzare un proxy per modificare l’Etag in transito.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.