


Un gruppo di scienziati ha sviluppato un attacco che può interferire con il funzionamento delle auto a guida autonoma sfruttando la visione artificiale basata su telecamere. Di conseguenza, le auto smettono di riconoscere correttamente i segnali stradali.
L’attacco si chiama GhostStripe e sarà presentato in dettaglio alla Conferenza internazionale sui sistemi mobili dell’ACM il prossimo mese. Nel frattempo i ricercatori hanno pubblicato un rapporto secondo il quale GhostStripe è invisibile all’occhio umano, ma può essere estremamente pericoloso, ad esempio, per i conducenti di Tesla e Baidu Apollo, poiché interferisce con il funzionamento dei sensori utilizzati nelle auto di queste marchi (in particolare, sensori per fotocamere CMOS).

L’essenza dell’attacco è utilizzare i LED per illuminare i segnali stradali con diversi schemi di luce in modo che il software delle auto non possa riconoscerli.
Si verifica quindi un attacco all’otturatore elettronico scorrevole dei sensori della fotocamera CMOS. I LED lampeggiano rapidamente in diversi colori sul cartello. Per questo motivo, ad esempio, la tonalità del rosso in corrispondenza di un segnale di stop potrebbe apparire diversa per ciascuna linea di scansione.
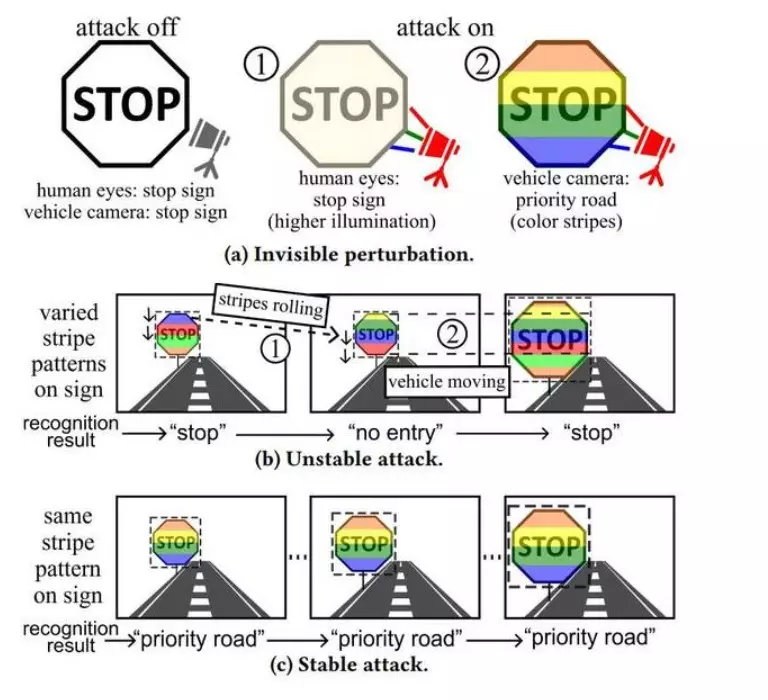
Di conseguenza, la fotocamera cattura un’immagine con linee che non corrispondono affatto tra loro. L’immagine viene quindi ritagliata e inviata per l’interpretazione a un classificatore nel software dell’auto, che solitamente è basato su una rete neurale. Poiché l’immagine avrà molte linee completamente diverse, il classificatore non riconoscerà l’immagine come un segnale stradale, il che significa che l’auto non risponderà ad essa.
“Per un attacco riuscito è necessario controllare attentamente lo sfarfallio dei LED, basandosi sulle informazioni di funzionamento della telecamera della vittima, valutando in tempo reale la posizione e le dimensioni del segnale stradale nel campo visivo delle telecamere “, scrivono gli esperti.
Il team ha sviluppato due versioni del loro attacco. Il primo (GhostStripe1) non richiede nemmeno l’accesso al veicolo bersaglio. Utilizza un sistema di monitoraggio per tracciare la posizione del veicolo bersaglio in tempo reale e regola dinamicamente lo sfarfallio dei LED in modo che il segnale non possa essere letto correttamente.
La seconda versione dell’attacco (GhostStripe2) è mirata, ovvero richiede l’accesso a un’auto specifica. Si presuppone che sia possibile accedere segretamente all’auto di qualcun altro, ad esempio durante la manutenzione. Questo attacco prevede l’installazione di uno speciale convertitore sul cavo di alimentazione della fotocamera per rilevare i momenti dell’inquadratura e controllare con maggiore precisione i tempi.
“In questo modo l’attacco prende di mira un veicolo vittima specifico e consente un migliore controllo sui risultati del riconoscimento dei segnali segnali stradali”, scrivono gli scienziati.
Il team ha testato il sistema su una strada reale e su un’auto dotata di una fotocamera Leopard Imaging AR023ZWDR, utilizzata nell’hardware di riferimento Apollo di Baidu. I ricercatori hanno testato GhostStripe ai segnali di stop, di precedenza e di velocità. Di conseguenza, l’attacco GhostStripe1 ha funzionato nel 94% dei casi, mentre l’attacco GhostStripe2 ha funzionato nel 97%.
Tuttavia, il rapporto rileva che la luce ambientale intensa riduce l’efficacia dell’attacco. “Questo degrado si verifica perché la luce d’attacco [dei LED] viene soppressa dalla luce ambientale“, affermano i ricercatori. Ciò significa che gli aggressori dovranno tenere conto del tempo e del luogo quando pianificano un attacco.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.