


Gli esperti di sicurezza informatica di Check Point hanno scoperto un forte aumento del numero di attacchi che utilizzano messaggi vocali falsificati nelle e-mail. Solo nelle ultime due settimane, i ricercatori hanno identificato più di 1.000 incidenti in cui gli aggressori utilizzano i sistemi telefonici aziendali per inviare notifiche fraudolente.
Il principale metodo di attacco è l’invio di e-mail contenenti collegamenti di phishing camuffati da messaggi di posta vocale. Cioè, a prima vista, la lettera contiene un lettore MP3 integrato, che in realtà risulta essere un collegamento che reindirizza presumibilmente la vittima alla pagina di accesso del servizio da cui ha ricevuto questa lettera. È lì che la vittima potrà ascoltare il messaggio vocale inviato.

Inutile dire che i truffatori utilizzano le aziende più popolari, con le quali i dipendenti dell’organizzazione attaccata possono effettivamente lavorare. Simulare un messaggio vocale registrato non fa altro che stuzzicare la curiosità della vittima, inducendola a inserire frettolosamente le sue credenziali di accesso su una pagina falsa appartenente agli hacker.
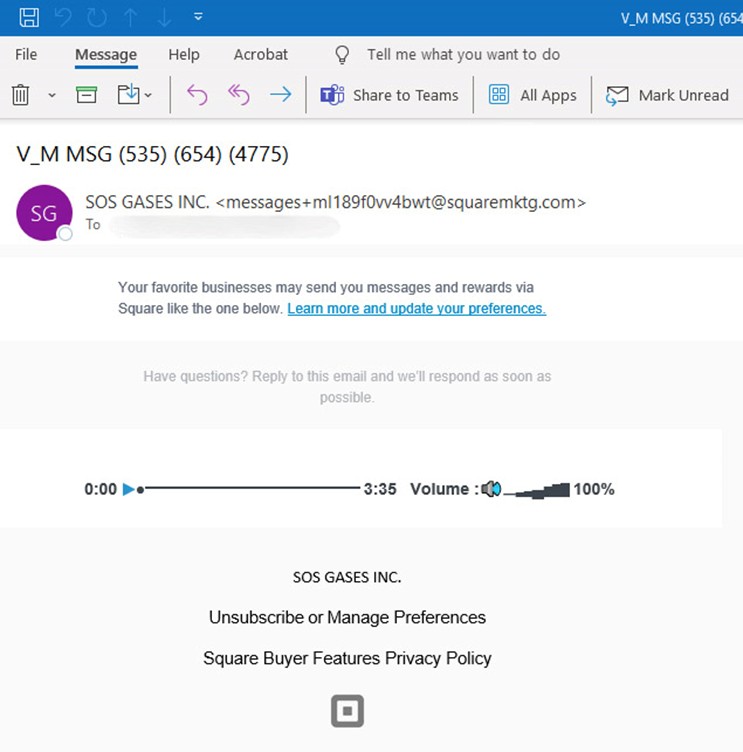
Nell’esempio sopra, analizzato da Check Point, gli aggressori si sono mascherati da servizio di elaborazione dei pagamenti Square inviando e-mail con messaggi vocali falsi. L’oggetto dell’email conteneva un numero di telefono che, una volta verificato tramite Google, si è rivelato non valido.
Questo attacco richiede la partecipazione attiva dell’utente: l’apertura di un collegamento e l’inserimento di informazioni personali. Tuttavia, come accennato in precedenza, gli hacker sfruttano la curiosità delle loro vittime, quindi questo metodo funziona con successo.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]