


Dopo gli attacchi informatici avvenuti di recente in Albania, oggi è il turno del Belgio che riporta che diversi gruppi di minacce sostenuti dallo stato cinese hanno preso di mira i ministeri della difesa e degli interni del paese.
“Il Belgio ha rilevato attività informatiche dannose che hanno influito in modo significativo sulla sovranità, democrazia, sicurezza e società in generale, prendendo di mira l’interno dell’FPS e la difesa belga. Il Belgio ritiene che queste attività informatiche dannose siano state intraprese dai gruppi di minacce persistenti avanzate cinesi (APT).”

Ha affermato il ministro degli Esteri.
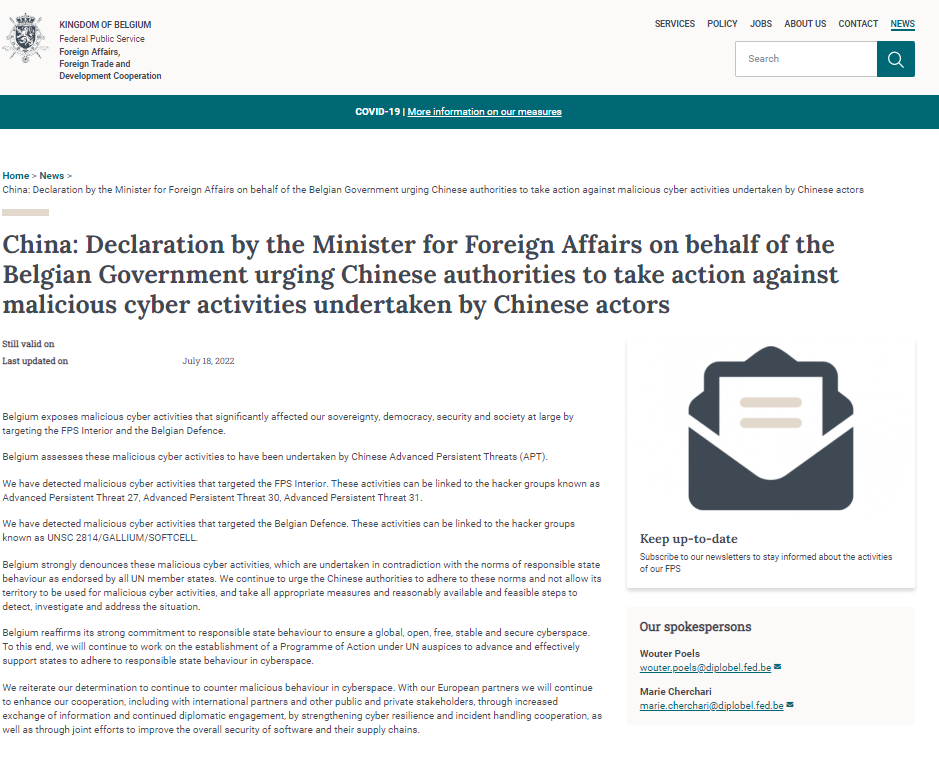
Le autorità cinesi sono state esortate ad aderire alle norme di comportamentali approvate da tutti gli Stati membri delle Nazioni Unite e ad agire contro tale attività dannosa proveniente dal suo territorio.
I gruppi di cyberspionaggio citati nella dichiarazione del governo belga sono APT27 , APT30 , APT31 e un quarto gruppo di minacce tracciato con più nomi, tra cui Gallium, Softcell e UNSC 2814.
“Abbiamo rilevato attività informatiche dannose che hanno preso di mira lo stato. Queste attività possono essere collegate ai gruppi di hacker noti come Advanced Persistent Threat 27, Advanced Persistent Threat 30, Advanced Persistent Threat 31. Abbiamo rilevato attività informatiche dannose che hanno preso di mira la difesa belga. Queste attività possono essere collegate ai gruppi di hacker noti come UNSC 2814/GALLIUM/SOFTCELL”.
Il portavoce dell’ambasciata cinese in Belgio ha risposto a questa dichiarazione, negando le accuse e sottolineando la mancanza di prove a sostegno delle affermazioni del governo belga.
“È estremamente poco serio e irresponsabile da parte belga rilasciare una dichiarazione sui cosiddetti ‘attacchi informatici dannosi’ da parte di hacker cinesi senza alcuna prova. Da un lato, si rifiuta di fornire la base dei fatti mentre dall’altro, fa accuse infondate e deliberatamente denigra e diffama la Cina”.
Advertising
Tuttavia, questa non è la prima volta che gruppi di minacce sostenuti dalla Cina vengono accusati di aver condotto attacchi contro i paesi occidentali.
Gli Stati Uniti e gli alleati (Unione Europea e Regno Unito) hanno ufficialmente incolpato la Cina nel giugno 2021 per la massiccia campagna di hacking utilizzando Microsoft Exchange dello scorso anno.
Diversi gruppi di hacker sostenuti dalla Cina, tra cui APT27, sono stati anche collegati ad attacchi mirati a bug critici di ProxyLogon a partire dall’inizio di marzo 2021, consentendo loro di assumere e rubare dati da server Microsoft Exchange senza patch in tutto il mondo.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]