


Era una mattina qualunque per i dipendenti di un’importante azienda italiana del settore retail. L’aria nei corridoi profumava ancora di caffè e il tintinnio delle tastiere riempiva gli uffici. Nessuno avrebbe mai immaginato che, in quello stesso momento, i loro dati fossero in vendita nel dark web.
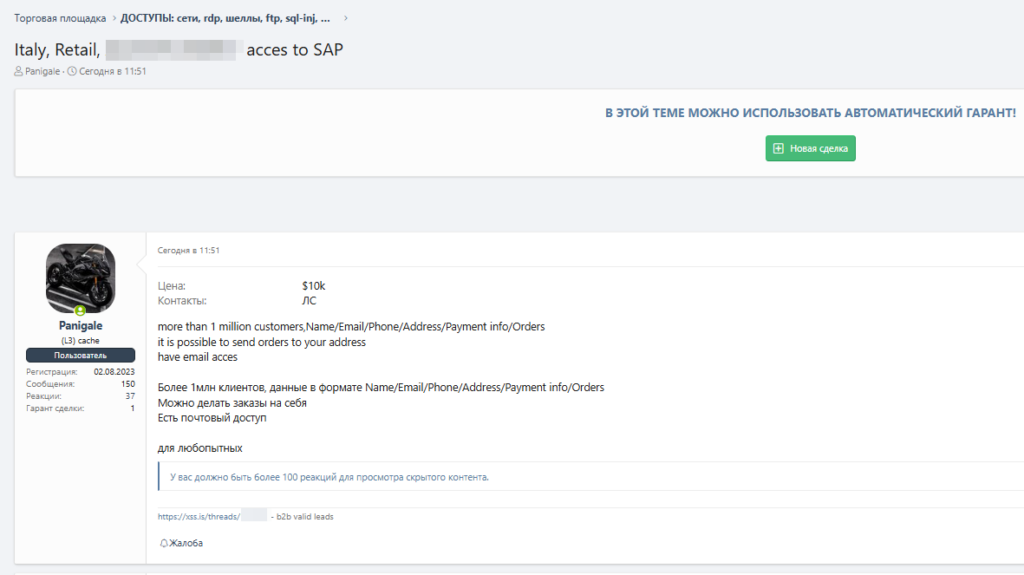
Un post comparso su un noto forum di cybercriminalità informatica chiuso (accesso su presentazione o attraverso pagamento) aveva appena messo in vendita l’accesso a un database contenente più di un milione di clienti: nomi, email, numeri di telefono, indirizzi, persino informazioni sui pagamenti.

Il venditore, noto con lo pseudonimo Panigale, offriva un accesso privilegiato a un sistema SAP compromesso, permettendo a chiunque fosse disposto a pagare 10.000 dollari di effettuare ordini fraudolenti e accedere alle email aziendali.
Ma chi era la vittima? Il post non la menzionava esplicitamente. Solo pochi dettagli lasciavano intendere che fosse un’azienda italiana, forse un grande rivenditore con un’enorme base di clienti.
Quello che stava avvenendo non era un caso isolato. I broker di accesso, come Panigale, sono figure chiave nell’ecosistema del cybercrime. Non sono necessariamente gli autori dell’attacco iniziale, ma fungono da intermediari: ottengono credenziali compromesse, accessi a database o interi sistemi aziendali e li rivendono a gruppi ransomware o altri cybercriminali.
Nel caso specifico, l’offerta riguardava un accesso a SAP, il cuore pulsante della gestione aziendale di molte multinazionali. Controllando questo sistema, un attaccante potrebbe manipolare ordini, visualizzare informazioni finanziarie o persino sabotare la catena di approvvigionamento.
Ma non tutti possono vedere i dettagli dell’inserzione: per visualizzare i sample, il forum richiede più di 100 reazioni, una misura per limitare l’accesso ai soli membri fidati e mantenere la community al sicuro da infiltrazioni delle forze dell’ordine.
Nel dark web, la reputazione è tutto. Panigale non è un novellino: con 150 messaggi e 37 reazioni ricevute, è considerato un utente affidabile. Inoltre, ha già utilizzato il servizio di “garante automatico”, una funzione del forum che permette di effettuare transazioni sicure con il supporto di un escrow. Questo dettaglio rafforza la sua credibilità, attirando potenziali acquirenti pronti a sfruttare i dati rubati.
Ma la vera domanda rimane: quale azienda italiana ha subito questa violazione? E, soprattutto, si è già accorta dell’intrusione?

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].