


Come avevamo riportato il 29 Novembre scorso, un attacco informatico si è imbattuto sulla USL di Modena, riportando l’ospedale a “carta e penna”. L’attacco sferrato contro la USL è di tipo Ransomware ed è stato rivendicato recentemente dalla cybergang Hunters International (Data Exfiltration Group).
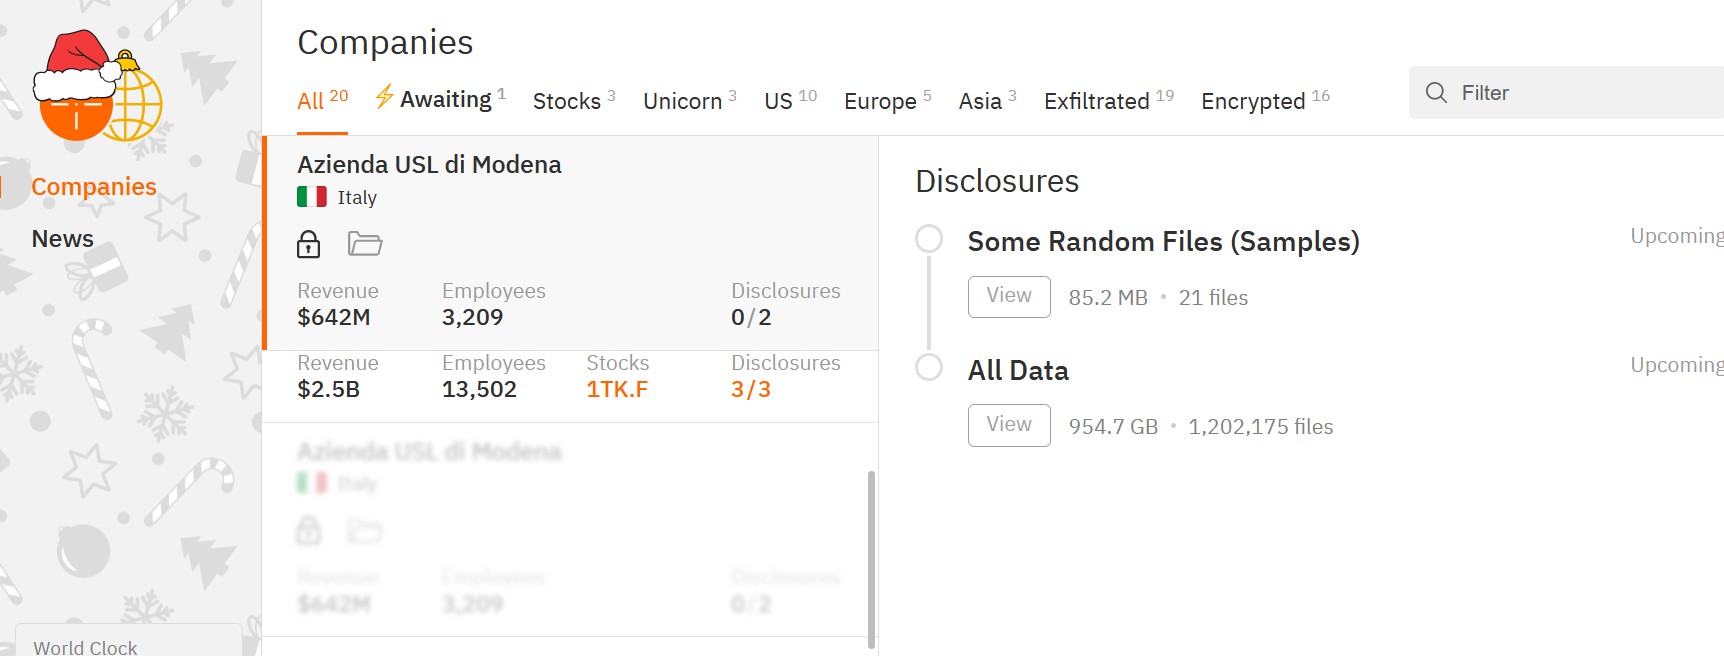
All’interno del Post pubblicato nel loro Data Leak Site, viene riportato dalla cybergang che sono stati esfiltrati esfiltrato 954 GB di dati. Tali file ancora sono in caricamento da parte dei criminali informatici e probabilmente verranno rilasciati online a breve.

Ricordiamo che l’ospedale, al fine di garantire la sicurezza, le attività dei Centri prelievi erano state sospese, mentre l’esecuzione degli esami di laboratorio è stata riservata alle urgenze ospedaliere. I servizi di emergenza invece è rimasto operativo, anche se le attività si svolgevano con procedure manuali.
Venne anche ribadito verso la cittadinanza di fare un uso responsabile del Pronto soccorso durante questo periodo che non avendo a supporto l’infrastruttura IT, risultava molto affollato.
Hunters International è un gruppo di criminali informatici emerso ad ottobre 2023. Opera attraverso lo schema RaaS (ransomware-as-a-service) e utilizza codice Hive versione 6, collegato al vecchio gruppo Hive.
Molti specialisti di sicurezza hanno riportato che potrebbe trattarsi di un rebrand di Hive ransomware, a seguito della sua caduta a fine gennaio del 2023. Questa teoria è supportata da diversi ricercatori di sicurezza in quanto sono state rivelate molteplici sovrapposizioni tra i codici dei due gruppi ransomware.
“Sembra che la leadership del gruppo Hive abbia preso la decisione strategica di cessare le proprie attività e trasferire le rimanenti risorse a un altro gruppo, Hunters International” ha affermato Bitdefender in un rapporto. “Sebbene Hive sia stato uno dei gruppi di ransomware più pericolosi, resta da vedere se Hunters International si dimostrerà altrettanto o addirittura più formidabile.”
Hive era uno dei gruppi di ransomware più attivi all’epoca in cui l’FBI, di concerto con le controparti in Germania e nei Paesi Bassi, hackerò l’infrastruttura del gruppo e sistematicamente lo ha neutralizzato per un periodo di sette mesi.
Ricordiamo che Hive ransomware, in Italia violò molte organizzazioni, I casi più noti sono l’attacco alle Ferrovie dello Stato, al Camst Group, all’Alia Servizi Ambientali, solo per citarne alcuni.
Hunters International ha chiarito che non si tratta di una versione rinominata di Hive ma di un gruppo indipendente che utilizza malware e infrastruttura Hive. Le prove a quanto pare confermano quanto riportato dalla gang, ha affermato Bitdefender.
L’obiettivo principale del gruppo, sembra essere l’estorsione tramite l’esfiltrazione dei dati piuttosto che la crittografia dei dati, che è diversa dalle TTP di Hive. L’elenco delle vittime di Hunter International comprende organizzazioni negli Stati Uniti, nel Regno Unito, in Germania e in Namibia. Suggerisce che i suoi attacchi finora sono opportunistici piuttosto che mirati.
L’analisi del malware di Bitdefender mostra che Hunter International sta utilizzando il logging. Una chiara indicazione che il gruppo ha adottato il codice da qualcun altro.
“Quando un nuovo sviluppatore, come il gruppo Hunters, acquisisce o eredita codice, abilitare la registrazione e il debugging. La registrazione offre informazioni dettagliate sul funzionamento del codice, tiene traccia degli errori e aiuta a eseguire il debug e a migliorare il malware“. IN sintesi consente alla gang di avere maggiore controllo sulle ramificazioni del codice e comprendere l’utilizzo.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.