


Mentre Uber sta analizzando l’accaduto dopo l’attacco informatico, l’hacker 18enne che affermava di aver orchestrato l’intera faccenda si è vantato di aver ottenuto da Uber immagini interne riguardanti e-mail, servizi cloud e codici vari.
Il malintenzionato, una volta impossessato delle informazioni riservate, le ha inviate a vari ricercatori di sicurezza informatica e anche al New York Times per dimostrare che le sue affermazioni erano vere.

L’hacker afferma di aver semplicemente inviato un messaggio a un dipendente Uber, fingendo di appartenere al team IT di Uber. Il dipendente ha ingenuamente inviato le proprie credenziali di accesso all’hacker. Questo è tutto ciò di cui ha avuto bisogno per ottenere l’accesso amministrativo completo al codice sorgente di Uber, agli account di dominio AWS, Duo, OneLogin, G Suite e VMware vSphere.
Al momento, le persone all’interno dell’azienda hanno ricevuto istruzioni di non utilizzare Slack, un software di comunicazione interna, mentre altri sistemi semplicemente non funzionavano.
Subito dopo questi eventi, i dipendenti hanno ricevuto un messaggio che diceva: “Annuncio di essere un hacker e Uber ha subito una violazione dei dati”.
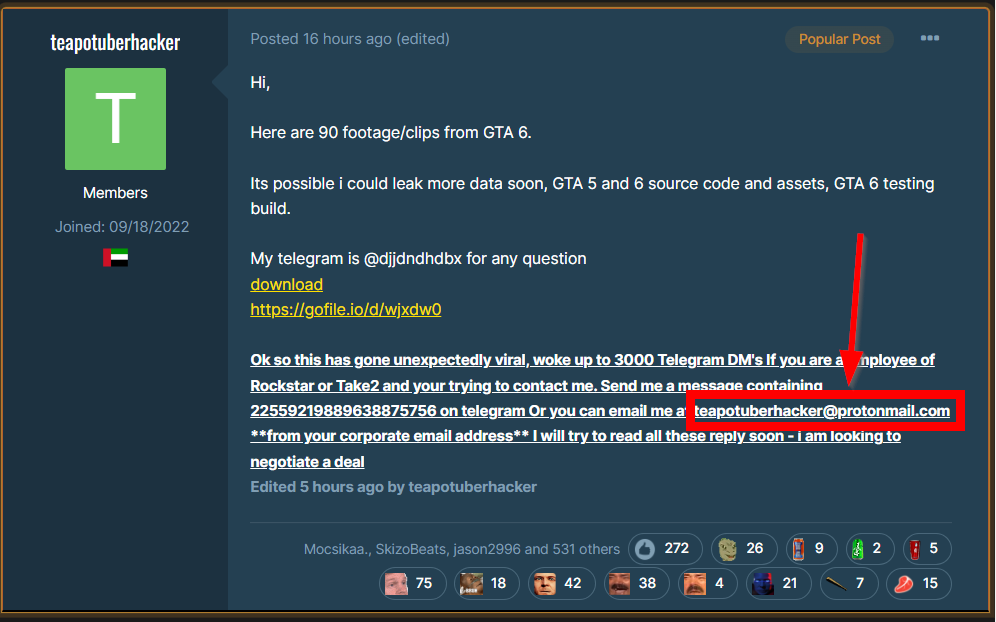
Ma sembra che ci sia una correlazione tra l’incidente di UBER e il codice trapelato online di GTA6.
L’hacker ha fatto trapelare il codice sorgente insieme a più clip della prima build del gioco, sembrerebbe essere lo stesso che ha violato la UBER.
Sam Curry, un esperto di sicurezza informatica, ha affermato di aver parlato con l’hacker.
Ha twittato che l’hacker è un diciottenne e gli ha fornito gli screenshot che confermano la legittimità delle sue affermazioni.
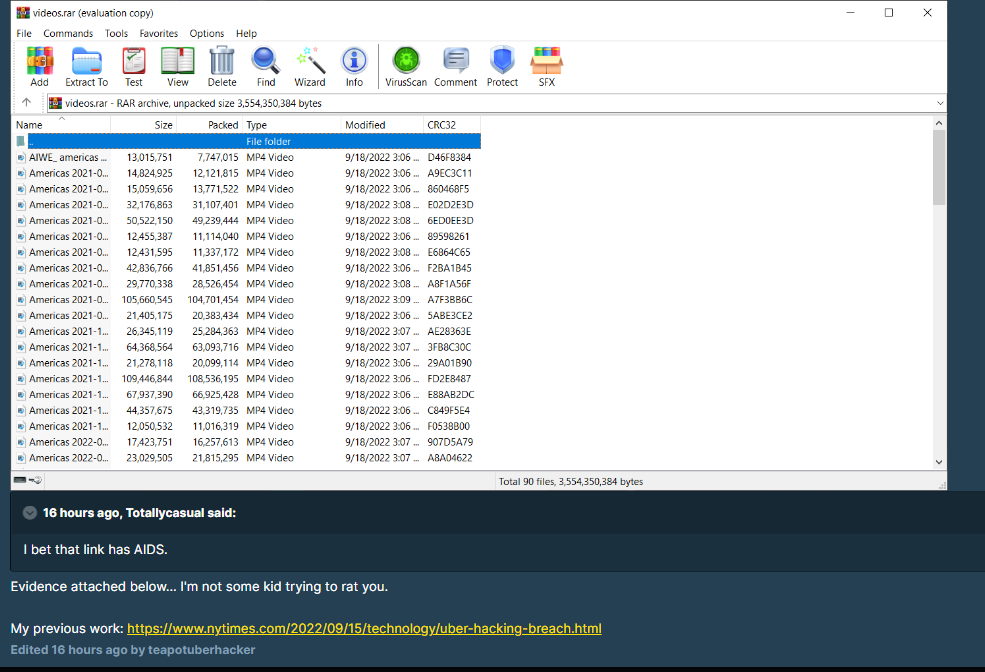
A parte la divulgazione del codice sorgente relativamente a GTA6, l’hacker non ha fatto molto.
Tuttavia, questo hack sta facendo riflettere molto gli esperti del settore della sicurezza informatica.
Come può un diciottenne violare così facilmente la sicurezza di un’azienda multimilionaria? Anche se la violazione è stata il risultato di un errore umano nel caso di UBER, questo è un campanello d’allarme per gli esperti di sicurezza.
Come sempre la consapevolezza al rischio viene sempre prima di migliaia di firewall.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]