


Il gruppo ransomware Medusa ha affermato di aver reso pubblico materiale interno rubato a Microsoft, incluso il codice sorgente di Bing, Bing Maps e Cortana.
I rappresentanti di Microsoft non hanno ancora commentato le affermazioni dei criminali informatici, ma gli specialisti della sicurezza delle informazioni affermano che la fuga di notizie contiene delle firme digitali dei prodotti dell’azienda, molte delle quali sono rilevanti.

In particolare, l’analista di Emsisoft Brett Callow scrive su Twitter : “Questa perdita è di maggiore interesse per i programmatori perché contiene il codice sorgente per i prodotti Bing, Bing Maps e Cortana. La fuga contiene firme digitali di prodotti Microsoft, molte delle quali non sono state revocate.”
Secondo il ricercatore, gli hacker hanno pubblicato circa 12 GB di dati, e questa fuga di notizie è probabilmente correlata agli attacchi dello scorso anno da parte del gruppo Lapsus $, che ha rubato e pubblicato 37 GB di documenti e codici sorgente per prodotti Microsoft.
All’epoca, Microsoft confermò che Lapsus$ aveva violato i suoi sistemi, ma affermò che “né il codice client né alcun dato” erano stati interessati dalla fuga di notizie.
“non è chiaro se ci sia qualche connessione tra Medusa e Lapsus$, ma guardando indietro, alcuni aspetti del loro modus operandi assomigliano a Lapsus$”, ha detto Kellow ai giornalisti di The Register. Pertanto non si può escludere la possibilità che Medusa distribuisca materiali che sono stati rubati e “trapelati” in precedenza.
Medusa (da non confondere con MedusaLocker) è un gruppo abbastanza giovane che si è fatto conoscere all’inizio di quest’anno attaccando le scuole pubbliche di Minneapolis. I criminali hanno rubato circa 100 GB di dati e chiesto un riscatto di 1 milione di dollari al distretto scolastico e, senza ricevere l’importo richiesto, hanno pubblicato informazioni riservate sulla rete.
Advertising
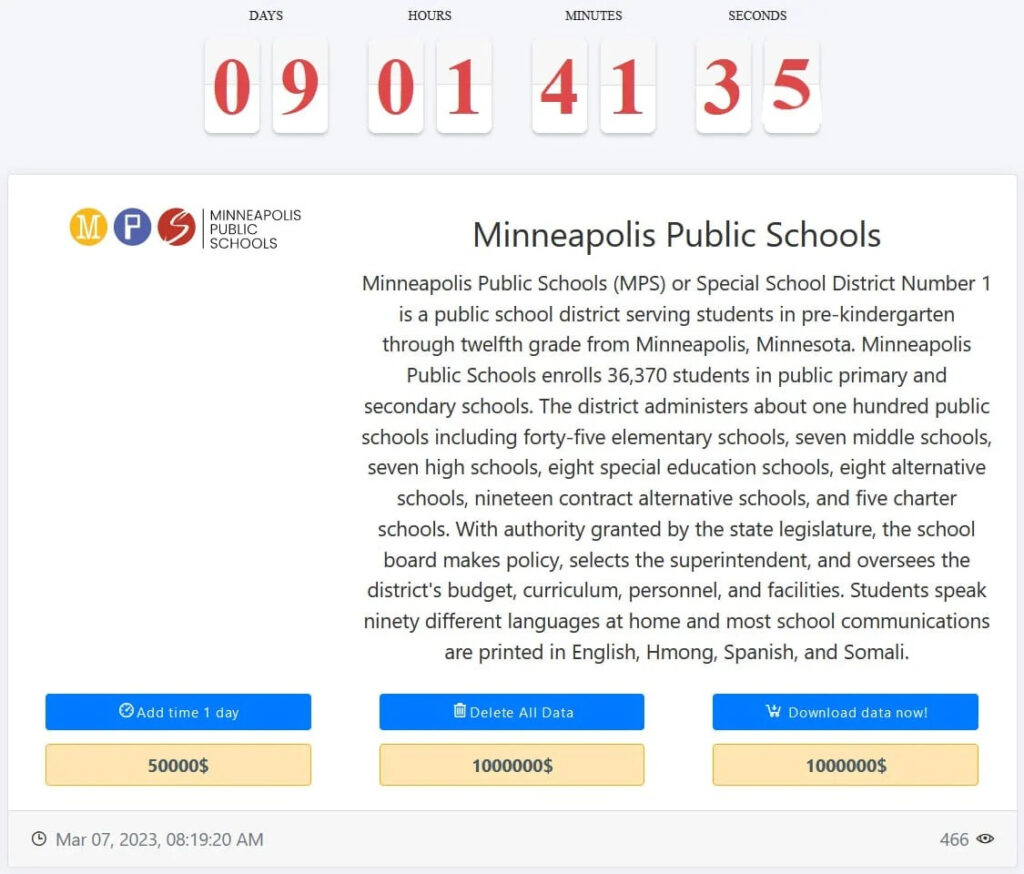
E prima ancora, gli hacker hanno pubblicato un video che mostra chiaramente come accedono ai file di dipendenti e studenti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]