


Recentemente, Uber Eats, una delle principali piattaforme di food delivery a livello globale, è stata vittima di un nuovo presunto data breach. Un membro di BreachForums, con l’alias “888”, ha pubblicato una nuova violazione dei dati che ha esposto circa 283.000 ordini. Le informazioni trapelate includono dettagli come numeri di riferimento, nomi dei negozi, ID degli ordini, costi di consegna e tasse. Questo data breach rappresenta un nuovo colpo per la piattaforma, che già nel novembre 2023 aveva subito un’altra violazione, in cui 1,4 milioni di record erano stati compromessi.
Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
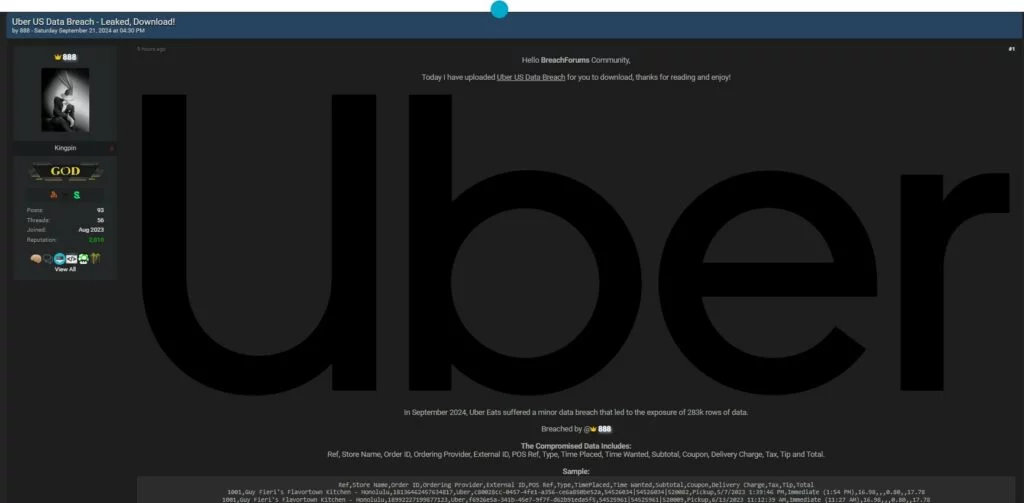

Post rinvenuto nel Dark Web
Secondo quanto pubblicato nel forum, i dati trafugati comprendono informazioni dettagliate sugli ordini effettuati su Uber Eats. Tra le informazioni divulgate figurano i nomi dei ristoranti, gli ID degli ordini, i provider di consegna, e i costi associati, come le spese di spedizione e le tasse pagate dai clienti. Un esempio di ordine trapelato riguarda il ristorante “Guy Fieri’s Flavortown Kitchen”, con dettagli come l’orario di consegna e l’importo totale dell’ordine. Anche se al momento non sono emerse informazioni personali come nomi o indirizzi degli utenti, l’entità e la natura dei dati trafugati destano preoccupazioni in termini di privacy e sicurezza.
Al momento, Uber Eats non ha rilasciato dichiarazioni ufficiali riguardo al presunto attacco, rendendo difficile verificare la veridicità del breach. Tuttavia, la mancanza di conferme non riduce la gravità della situazione. Se confermata, questa violazione rappresenterebbe un rischio per i clienti, che potrebbero essere esposti a frodi o tentativi di phishing basati sui dati divulgati. Questo incidente, che segue il breach del 2023, evidenzia ancora una volta la necessità di misure di sicurezza più rigorose.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]