


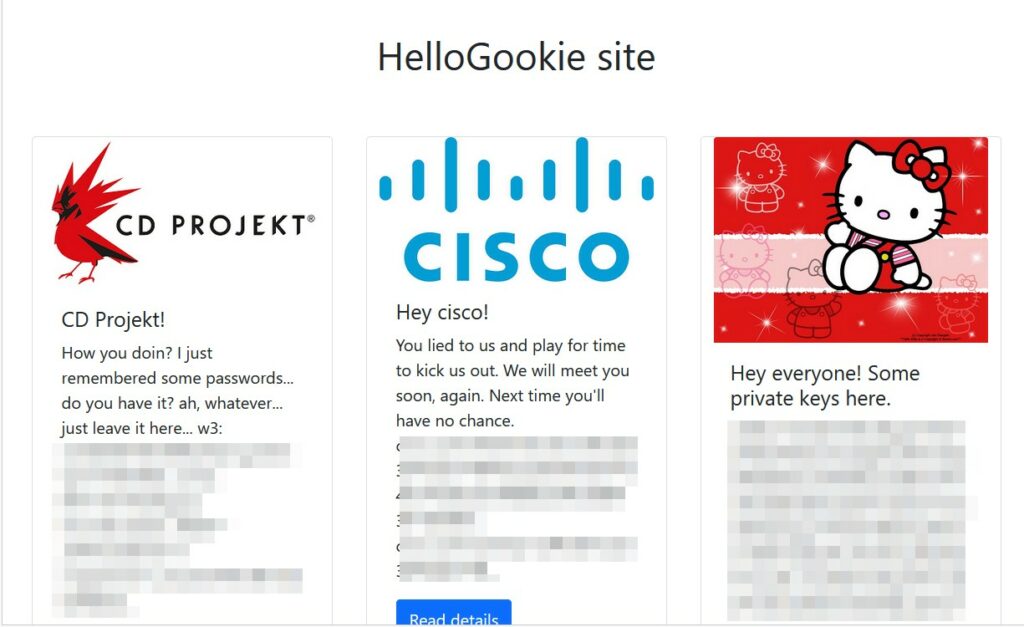
Gli autori del ransomware HelloKitty hanno annunciato il cambio di nome in HelloGookie e hanno pubblicato le password di CD Projekt Red e i dati Cisco precedentemente pubblicati online, nonché le chiavi di decrittazione per vecchi attacchi.
L’aggressore che ha fatto questa dichiarazione è noto come Gookee e kapuchin0. Sostiene di essere il creatore del malware HelloKitty.

Ricordiamo che il ransomware HelloKitty è apparso nel 2020 e ha attaccato attivamente le reti aziendali, rubando dati e crittografando i sistemi. Il primo attacco di alto profilo del gruppo è avvenuto nel febbraio 2021, quando gli hacker hanno violato CD Projekt Red , il creatore dei giochi Cyberpunk 2077, Witcher 3 e Gwent, crittografando i server dell’azienda e rubando i codici sorgente. I rappresentanti di HelloKitty hanno successivamente dichiarato di aver venduto la merce rubata nelle underground.
Nel 2022, un altro gruppo di ransomware, Yanluowang, è stato violato . Quindi, a causa dei registri delle chat interne trapelate, si è saputo che Yanluowang potrebbe essere strettamente associato allo sviluppatore HelloKitty, che utilizzava il soprannome Guki nelle conversazioni.
Lo scorso autunno, il codice sorgente di HelloKitty è stato pubblicato su un forum di hacking in lingua russa . Quindi il presunto autore del malware, nascosto sotto kapuchin0, ha detto che stava sviluppando un nuovo crittografo più potente e che non aveva più bisogno di HelloKitty.
Come scrive ora il ricercatore sulla sicurezza informatica 3xp0rt , il recente “rebranding” del ransomware in HelloGookie è stato contrassegnato dal lancio di un nuovo Data Leak Site (DLS) nelle darknet.
Per celebrare il lancio, gli operatori di ransomware hanno pubblicato su una nuova risorsa quattro chiavi di decrittazione private per le versioni precedenti di HelloKitty, che possono essere utilizzate per decrittografare i file colpiti da attacchi passati.
Sono state rilasciate anche informazioni interne rubate a Cisco durante l’attacco del 2022, nonché password per il codice sorgente di Gwent, Witcher 3 e Red Engine rubate a CD Projekt Red.
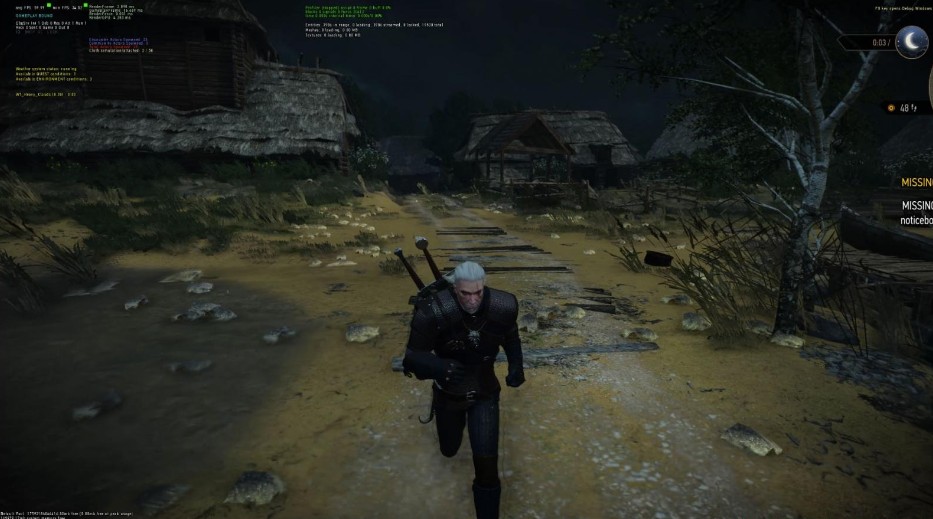
Bleeping Computer riporta che un rappresentante del gruppo che ha compilato Witcher 3 da fonti trapelate, noto con il soprannome di sventek, ha affermato che la fuga di notizie rappresenta 450 GB di dati e contiene il codice sorgente di Witcher 3, Gwent, Cyberpunk, vari SDK per console (PS4/PS5 XBOX NINTENDO), così come alcuni log di build.
In particolare, il dump contiene file binari che consentono agli sviluppatori di eseguire una build di Witcher 3.
Per quanto riguarda i dati rubati a Cisco, la fuga di notizie contiene un elenco di hash NTLM (NT LAN Manager) presumibilmente estratti durante l’hacking dei sistemi dell’azienda. Nel 2022, Cisco ha ammesso di essere stata attaccata dal gruppo Yanluowang. Successivamente è stato affermato che l’incidente si sarebbe limitato al furto di dati minori da un account.
Come notano i giornalisti, l’accesso di kapuchin0 a questi dati indica una cooperazione più stretta tra Yanluowang e HelloKitty di quanto si pensasse in precedenza.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.