


Conoscevamo il famigerato Pegasus prodotto dalla NSO Group del quale abbiamo parlato molto su queste pagine. Martedì 11 aprile, il team di Citizen Lab dell’Università di Toronto e Microsoft Threat Intelligence hanno rivelato l’esistenza di un altro spyware altrettanto sofisticato, che è già stato utilizzato per infiltrarsi negli smartphone di oppositori politici, giornalisti e attivisti.
Questo spyware, battezzato Reign, condivide molti punti in comune con il suo illustre predecessore.

È stato sviluppato in Israele dalla discreta società QuaDream, fondata in particolare dall’ex NSO Group, il designer di Pegasus. L’azienda era già stata individuata lo scorso anno dal Citizen Lab per aver sfruttato la stessa falla di sicurezza, ora corretta, che consentiva l’installazione di Pegasus della NSO.
Come Pegasus, anche Reign è uno spyware “zero clic”, il che significa che l’utente non deve fare clic su un collegamento per infettare uno smartphone.
Il suo sistema di attacco, tuttavia, è diverso.
Questo non si basa su un messaggio WhatsApp o iMessage o il servizio di messaggistica di Apple, ma attraverso l’invito sul calendario iOS. I ricercatori non escludono che lo spyware sia attivo anche sul sistema Android.
Una volta installato su un terminale, Reign può quindi registrare conversazioni telefoniche, fungere da spia per ascoltare ciò che accade in giro, scattare foto, localizzare il dispositivo, recuperare file e password o addirittura contrastare l’autenticazione a due fattori della piattaforma di archiviazione iCloud. Il tutto cancellando dietro di sé le tracce del suo passaggio.
Lo spyware identificato da Citizen Lab e Microsoft era in esecuzione su iOS 14, lanciato a settembre 2020. Da allora, Apple ha progettato due nuove versioni del suo sistema operativo mobile, colmando potenzialmente alcune delle falle di sicurezza utilizzate da Reign. “Tuttavia, è molto probabile che sia stato aggiornato per prendere di mira queste nuove versioni “, avverte Microsoft.
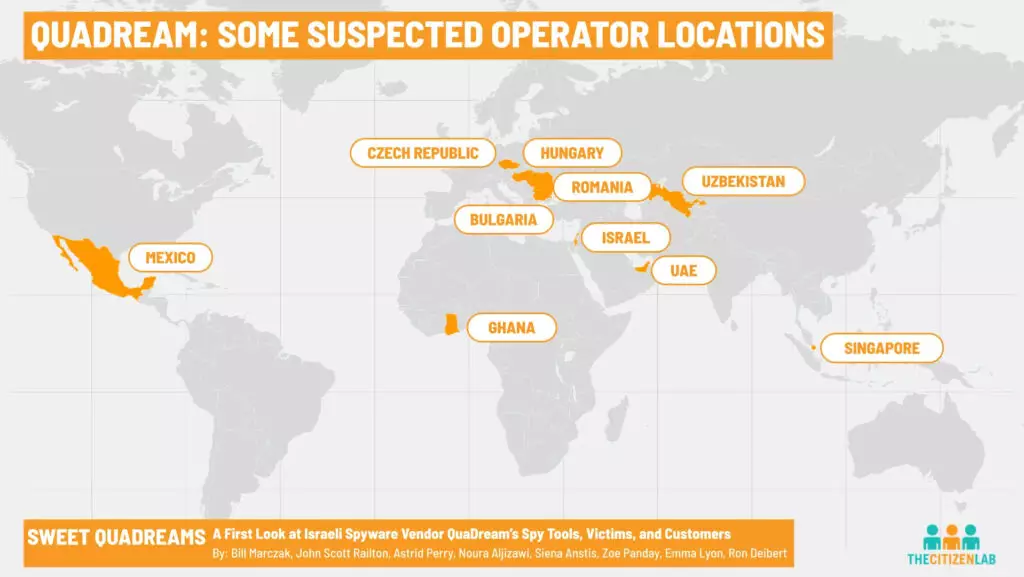
Durante la loro indagine, i ricercatori di Citizen Lab sono stati in grado di identificare cinque vittime dello spyware in Europa, Nord America, Asia e Medio Oriente. L’elenco delle persone spiate è molto probabilmente più lungo. I sistemi operativi sono stati infatti localizzati in molti paesi: Bulgaria, Repubblica Ceca, Ungheria, Ghana, Israele, Messico, Romania, Singapore, Emirati Arabi Uniti e Uzbekistan.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]