


Il ricercatore di sicurezza informatica Will Thomas dell’Equinix Threat Intelligence Center (ETAC) ha scoperto che il ransomware Royal ha aggiunto il supporto per la crittografia dei dispositivi Linux alle sue ultime varianti di malware che prendono di mira le macchine virtuali VMware ESXi.
La nuova variante di Royal Ransomware viene eseguita tramite la riga di comando e supporta diversi flag che daranno all’operatore un controllo sul processo di crittografia:

Durante la crittografia dei file, il ransomware aggiungerà l’estensione “.royal_u” a tutti i file crittografati nella macchina virtuale.
In precedenza, le soluzioni antivirus non erano in grado di rilevare il nuovo campione Royal Ransomware, ma ora viene rilevato da 23 motori di scansione su 62 su VirusTotal.
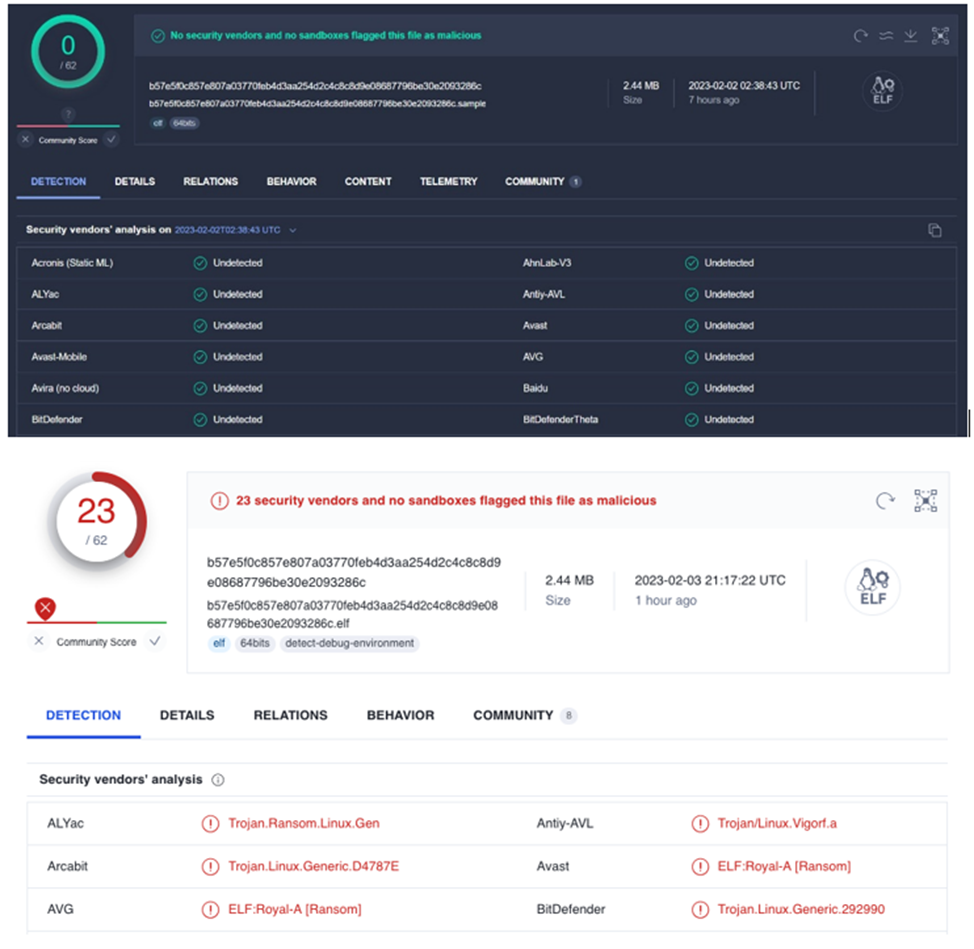
Differenza nei risultati di scansione della nuova variante Royal
Lo spostamento dei gruppi di ransomware verso le macchine virtuali ESXi è dovuto al passaggio delle aziende alle macchine virtuali, in quanto forniscono una migliore gestione dei dispositivi e una gestione più efficiente delle risorse.
Una volta distribuiti i payload agli host ESXi, gli operatori di ransomware utilizzano un singolo comando per crittografare più server.
Va da se che le console di amministrazione devono NON essere esposte su internet proprio per evitare che scansioni malevole le possano identificare e quindi utilizzare per inoculare il ransomware.
Ma ogni interfaccia di amministrazione NON deve essere esposta su internet, come ad esempio gli RDP dei server Windows o gli SSH per i server unix like.
Fate quindi una analisi del vostro cyberspace per capire se ci sono interfacce esposte. La prossima vittima potrete essere proprio voi!


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]