


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyber Italia
 Cyber Italia
 Cyber Italia
 Innovazione
Ultime news
 Cultura
Il primo messaggio “ping” della storia italiana.
Dopo il primo messaggio pionieristico tra due computer nel 1969 (tra UCLA e Stanford University, del quale avevamo parlato in...
Silvia Felici - 2 Maggio 2021
 Cyber News
Cybersecurity Italia: pubblico, privato e accademie per applicare il PNRR.
Autore: Roberto ViIllaniData Pubblicazione: 30/04/2021 Il futuro prossimo dell’Italia è cyber, per quanto possa sembrare scontato oggi, non era cosi...
Redazione RHC - 2 Maggio 2021
 Cyber News
Una AI fa arrestare un uomo innocente di colore nel New Jersey.
Si tratta della terza persona nota per essere stata arrestata per un crimine che non ha mai commesso, sulla base...
Redazione RHC - 2 Maggio 2021
 Cyber News
Spectre MKII: i computer del mondo sono di nuovo tutti a rischio.
Nel 2018, ricercatori del settore, rivelarono un difetto hardware devastante che rese potenzialmente tutti i computer e dispositivi del mondo...
Redazione RHC - 2 Maggio 2021
 Cyber News
Quantum Computing: Goldman Sachs avverte, tra 5 anni utilizzabili per i calcoli finanziari.
Secondo una ricerca condotta da Goldman Sachs, l'informatica quantistica potrebbe essere utilizzata su alcuni dei calcoli più complessi dei mercati...
Redazione RHC - 1 Maggio 2021
 Cyber News
Babuk chiude, la polizia di Washington DC indaga, gli USA si chiedono come rispondere alle minacce.
Come abbiamo riportato 2 giorni fa, la cyber gang Babuk ha chiuso i battenti, probabilmente perché (come fanno spesso affiliati...
Redazione RHC - 1 Maggio 2021
 Cyber News
L’esercito dei robot sta arrivando. Oggi a rischio i lavori a basso reddito, domani cosa succederà?
Le IA stanno irrompendo nelle nostre società. Nel mentre la robotica avanza a passi da gigante, riversando nel mondo del...
Redazione RHC - 1 Maggio 2021
 Cyberpolitica
Five Eyes. Tra alleanze strategiche e cyber warfare.
Autore: Roberto Villani Data Pubblicazione: 28/04/2021 In un recente articolo avevamo parlato delle similitudini tra la cyber warfare e il...
Roberto Villani - 1 Maggio 2021
 Cultura
Manipolazione mentale: i neuroweapons e la corsa agli armamenti per il controllo della mente.
Siamo nel mezzo della più grande rivoluzione di tutta la storia umana. La terza rivoluzione industriale, la transizione nell'era dell'informazione,...
Massimiliano Brolli - 1 Maggio 2021
 Vulnerabilità
F5 Big-IP vulnerabile a bug di bypass di sicurezza.
L'appliance Big-IP Application Delivery Services di F5 Networks contiene una vulnerabilità di spoofing del Key Distribution Center (KDC) In particolare,...
Agostino Pellegrino - 1 Maggio 2021
 Vulnerabilità
5 agenzie federali USA violate dagli exploit di Pulse Secure VPN.
Gli Stati Uniti D'America stanno di nuovo rincorrendo i criminal-state di tutto il mondo all'interno delle loro reti, vuoi che...
Manuel Roccon - 1 Maggio 2021
 Cyber News
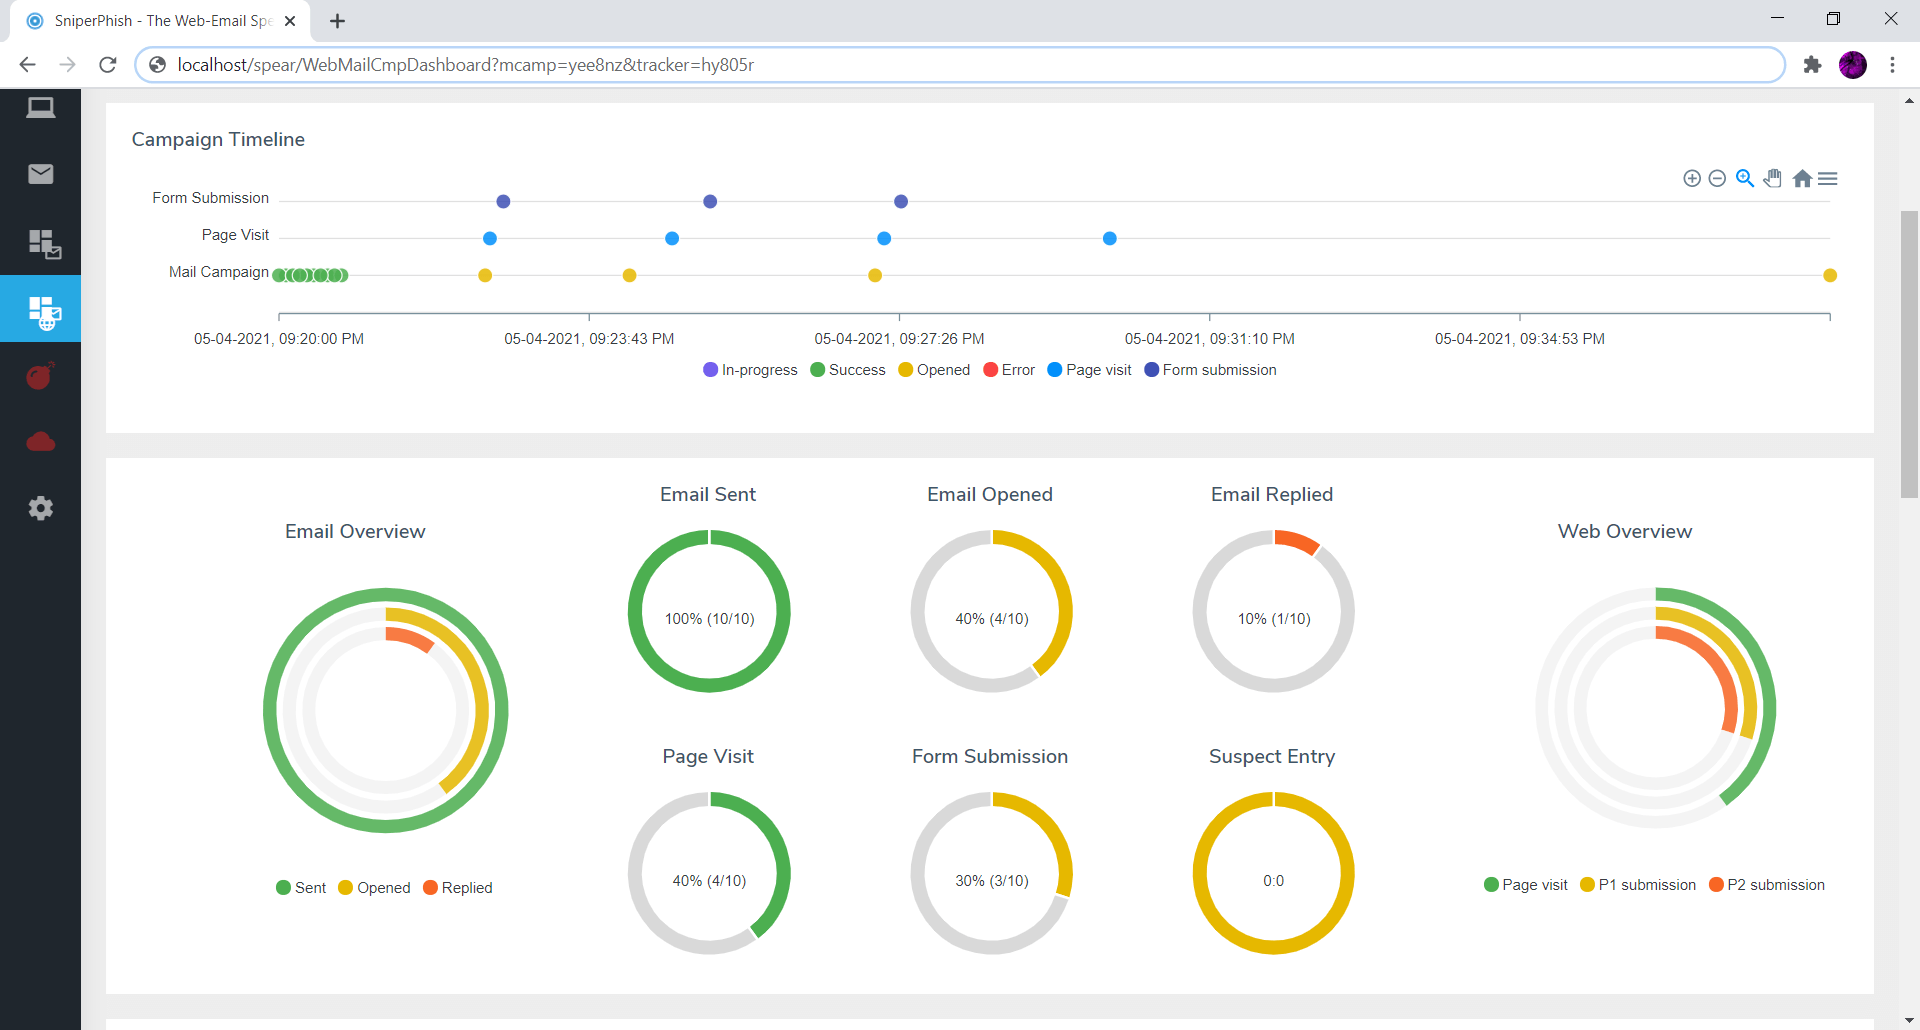
SniperPhish: un toolkit di phishing open source per Windows e Linux.
SniperPhish è un nuovo toolkit di phishing open source all-in-one che penetration tester e altri professionisti di sicurezza informatica potranno...
Redazione RHC - 1 Maggio 2021
Numero di articoli trovati: 14909
Alla scoperta di Sandworm: il gruppo National State del Cremlino
Come sappiamo, esistono diverse tipologie di criminali informatici. Intanto esistono gli hacker etici e gli hacker criminali. All'interno degli hacker criminali esiste una moltitudine di dimensioni dove nello specifico, ci...


Microsoft sequestra sette domini degli hacker di Fancy Bear
Microsoft ha contrastato con successo le operazioni malevole effettuate contro l'Ucraina dal gruppo APT28, che è associato da esperti di sicurezza occidentali ai servizi di intelligence russi. Il gigante della...
Attacco DDoS alla Finlandia mentre aderisce alla NATO.
Un attacco denial-of-service ha messo offline i siti web dei ministeri della difesa e degli esteri finlandesi, ha affermato il governo, proprio mentre il presidente ucraino Volodymyr Zelenskyy ha parlato...
Cyber attacco all’italiana Rosa Group vittima di LockBit 2.0
La famigerata banda ransomware Lockbit 2.0, sembra che in questi giorni sia tornata attiva sulle infrastrutture pubbliche e private italiane. Oggi è il turno dell’italiana Rosa Group, che si trova...
BlackCat sta arrivando. E non lascia sperare a nulla di buono.
Gli hacker delle bande criminali BlackMatter e REvil hanno lanciato un nuovo gruppo chiamato BlackCat, noto anche come ALPHV, che sta già attaccando attivamente le organizzazioni. Secondo l'ultimo rapporto di...
Italia: oltre 40 cyber-attacchi nel primo trimestre 2022
Autore: Michele PinassiData Pubblicazione: 08/04/2022 Il primo trimestre 2022 si è aperto con il famoso attacco ransomware ai sistemi dell’Azienda Sanitaria AULLS6 di Padova, nei primissimi giorni dell’anno, e si è...
Villafranca: l’accesso al darkweb necessita di “competenze tecniche peculiari”
Come abbiamo riportato nella giornata di ieri, è importante comprendere quanto sia essenziale una corretta postura cyber per garantire una buona protezione delle infrastrutture IT di tutte le organizzazioni, sia...
Tutti in cyber security. Moda del momento, emergenza o realtà?
Abbiamo assistito ultimamente all'avvio di moltissime iniziative tutte italiane sulla cybersecurity.Ma la domanda è se si tratti di vera consapevolezza al rischio che deriva dalle diffuse violazioni, oppure una moda...
Entanglement e gli stati di Bell (Lezione 7)
Autore: Roberto CampagnolaData Pubblicazione: 07/04/2022Link al documento PDF: Documento originale Nel corso di questa rubrica abbiamo più volte rimarcato quanto sia peculiare la meccanica quantistica rispetto alla nostra “realtà” e ...
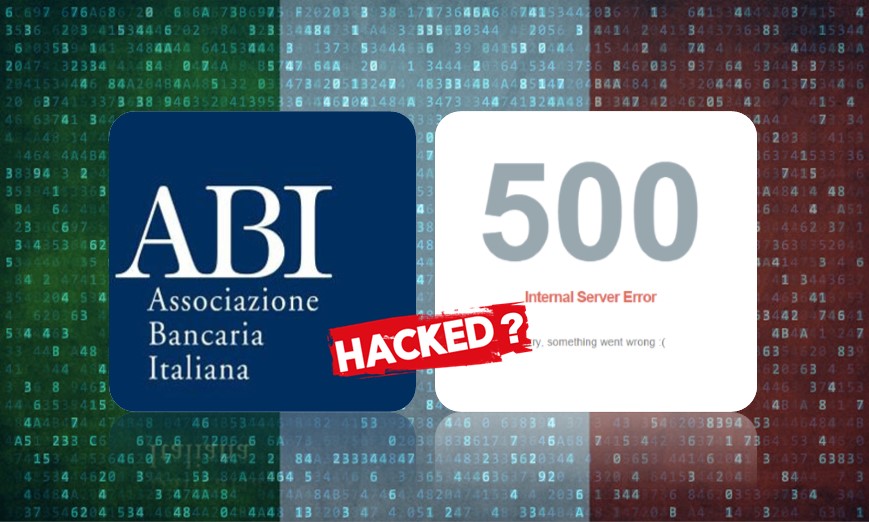
Il sito dell’ABI è down. Altro cyber-attacco in arrivo?
Sembra che i disservizi in questo periodo dei siti istituzionali della pubblica amministrazione italiana si stiano susseguendo senza sosta. Anche se non è ancora chiaro se si tratta di guasti...
