


L’operatore nazionale di telecomunicazioni ucraino Ukrtelecom sta ripristinando i servizi Internet dopo aver ricevuto un grave attacco informatico. La società ha affermato di aver limitato l’accesso dei clienti per proteggere gli utenti militari e le infrastrutture critiche.
Nel mentre Netblocks ha affermato che è stata l’interruzione più grave che ha colpito Ukrtelecom da quando l’invasione russa dell’Ucraina è iniziata il mese scorso. Netblocks ha anche affermato di aver visto un crollo della connettività al 13% dei livelli prebellici.
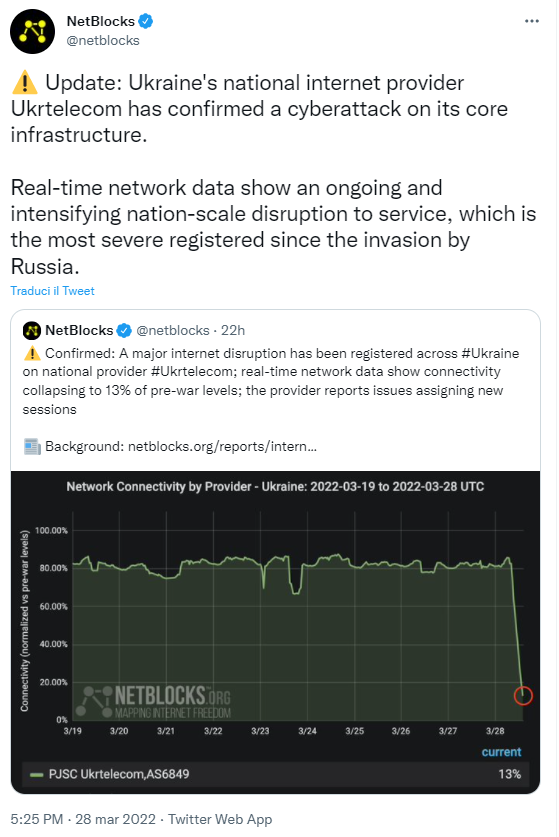

Tuttavia, gli utenti ucraini di diversi provider Internet, che hanno parlato con la BBC, non hanno segnalato problemi. Ukrtelecom afferma di essere il più grande fornitore di Internet fisso del paese in termini di copertura geografica,
Ukrtelecom ha detto alla BBC che ha operato a circa l’80% della sua copertura completa a causa dei danni causati dall’invasione russa. In una dichiarazione l’amministratore delegato di Ukrtelecom Yuriy Kurmaz ha scritto che un potente attacco informatico nemico è stato effettuato sull’infrastruttura IT di Ukrtelecom.
“Per proteggere l’infrastruttura di rete critica e non interrompere i servizi alle forze armate, ad altri corpi militari e agli utenti di infrastrutture critiche, siamo stati costretti a limitare temporaneamente l’accesso a Internet alla maggior parte degli utenti privati e dei clienti aziendali”, ha aggiunto.
Kurmaz ha affermato che l’attacco è stato respinto con successo e che la fornitura di servizi è stata gradualmente ripresa.
Yuriy Shchyhol, capo del Servizio statale ucraino per la comunicazione speciale e la protezione delle informazioni, ha affermato che i suoi specialisti hanno risposto rapidamente alla situazione e hanno respinto l’attacco.
Prima che l’azienda rivelasse i dettagli dell’incidente, Alp Toker, direttore di Netblocks, ha detto alla BBC di aver osservato gli utenti
“andare offline progressivamente nel corso della giornata, il che indica che il problema non risiede nel cablaggio o nelle interconnessioni, ma piuttosto nel infrastruttura centrale presso il data center dell’operatore. Ciò può indicare un attacco informatico”.
Ciò significa anche che l’incidente ha un impatto su scala nazionale, andando oltre le zone di conflitto più accese che finora hanno subito il peso maggiore delle interruzioni e di rete in Ucraina.
Tuttavia, Toker ha affermato che la connettività è rimasta disponibile attraverso altre reti e provider mobili.
Toby Lewis, Global Head of Threat Analysis di Darktrace ha riportato a RHC quanto segue:
“In questo drammatico contesto, non sorprende che un grande Internet provider sia stato preso di mira. Interrompere le infrastrutture di telecomunicazione è una pratica che ci possiamo aspettare durante un’invasione militare e acquista un significato ben maggiore in questa guerra soprannominata “World War Wired”. Ad ora abbiamo dettagli minimi sulla vicenda, ma l’analisi dell’attività di rete sembra mostrare un graduale declino della connettività, piuttosto che una caduta a picco del traffico tipica di attacchi DDoS o ransomware al nucleo della rete. Questo potrebbe indicare che siamo di fronte a un attacco che ha preso di mira la supply chain mettendo fuori gioco direttamente i dispositivi endpoint come i router domestici. Avevamo già osservato un attacco simile proprio il giorno in cui è iniziata l’invasione dell’Ucraina, quando è stata colpita la società statunitense di connessioni satellitari ViaSat, e in precedenza qualcosa di analogo è accaduto anche con la campagna Solarwinds Orion, dove il danno reale si è verificato solo dopo che gli aggiornamenti o le modifiche delle configurazioni fatte dagli hacker hanno raggiunto i clienti. Alcune interruzioni possono in realtà essere il risultato anche di azioni di risposta all’incidente intraprese da Ukrtelecom. È possibile, infatti, che il provider abbia scelto di assegnare la priorità alla connessione delle infrastrutture critiche piuttosto che a clienti o aziende private, anche se tale scelta comporta conseguenze importanti. Attacchi come questi, che prendono di mira la catena di approvvigionamento, sono sempre più diffusi e preoccupanti. Le supply chain globali offrono ai cybercriminali numerosi punti di vulnerabilità da testare e poi sfruttare durante gli attacchi nel tentativo di compromettere sistemi o apparecchiature sensibili. La sfida da affrontare e risolvere al più presto è ottenere una migliore visibilità su ciò che accade nelle complesse infrastrutture digitali di oggi, per identificare e intervenire sui potenziali attacchi non appena si verificano e prima che interrompano le operazioni.”


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].