


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Vulnerabilità
 Innovazione
 Cybercrime
 Innovazione
Ultime news
 Cyber News
Kali Linux + Mr. Robot ARG Society.
Molti di voi conoscono la serie di Mr Robot e la sua connessione a #Kali #Linux e molti ne hanno...
Redazione RHC - 30 Dicembre 2020
 Cyber News
WordPress, Joomla o Drupal? Questa volta tocca a Joomla.
Joomla è il terzo #CMS (Content Management System) open source gratuito più utilizzato dopo #WordPress e #Drupal. Viene utilizzato per...
Redazione RHC - 29 Dicembre 2020
 Cyber News
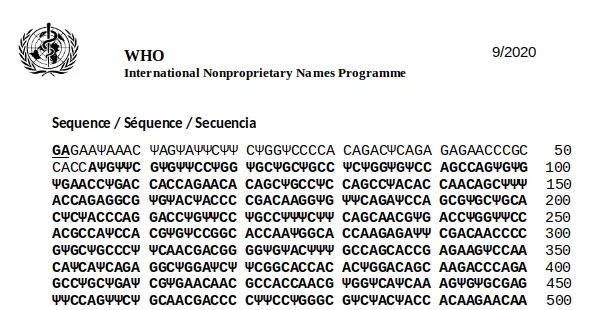
Reverse Engineering del codice sorgente del vaccino BioNTech / Pfizer SARS-CoV-2
Queste parole potrebbero essere stridenti: come possiamo parlare di #codice #sorgente quando il vaccino è un liquido che viene iniettato...
Redazione RHC - 28 Dicembre 2020
 Cyber News
App Immuni: nella terza ondata ci sarà di aiuto?
Quanto ne abbiamo parlato... È arrivato il #lockdown e a reti unificate (compreso su #RHC) si è tanto parlato di...
Redazione RHC - 27 Dicembre 2020
 Vulnerabilità
Bug Hunting: il ricercatore più ricco del mondo, si attesta a 2 milioni di dollari guadagnati.
Un #hacker etico rumeno è diventato la prima persona a guadagnare 2 milioni di dollari in attività di bug-bounty attraverso...
Agostino Pellegrino - 26 Dicembre 2020
 Cyber News
Nasce Ransomware Task Force (RTF) per affrontare la crescente minaccia dei Ransomware.
Un gruppo composto da 19 società di #sicurezza, società tecnologiche e organizzazioni no-profit, guidato da grandi nomi come #Microsoft, #McAfee,...
Redazione RHC - 25 Dicembre 2020
 Cyber News
Beat: la nuova forma “acustica” di DDoS.
Il mese scorso #Cloudflare è stato in grado di rilevare e mitigare automaticamente un nuovo tipo di attacco #DDoS che...
Redazione RHC - 24 Dicembre 2020
 Cyber News
Instagram in fase di registrazione riporta che i dati inseriti rimarranno privati …
Un ricercatore di sicurezza informatica con sede in Nepal, Saugat #Pokharel, ha identificato un #bug di #Facebook che permetteva di...
Redazione RHC - 23 Dicembre 2020
 Cyber News
Google, Cisco e VMware si uniscono a Microsoft per opporsi agli spyware di NSO Group.
Una coalizione di aziende ha presentato sostegno alla famosa causa legale intentata da #WhatsApp contro la società di #intelligence israeliana...
Bajram Zeqiri - 22 Dicembre 2020
 Cyber News
NSA e il Cyber Command: in vista una nuova organizzazione in mezzo alla crisi cyber.
Cinque persone vicine alla vicenda hanno dichiarato che gli alti dirigenti del Dipartimento della #Difesa, stanno rivedendo un piano per...
Redazione RHC - 21 Dicembre 2020
 Cyber News
SolarWinds: 18.000 aziende colpite, ma solo poche erano interessanti per gli hacker.
Sono venute alla luce ulteriori informazioni sulla #backdoor Sunburst che hanno consentito di comprendere meglio il "tentacolare attacco" di spionaggio...
Redazione RHC - 20 Dicembre 2020
 Cyber News
Trump taglia il budget per la cybersecuriry e arriva l’hack Solarawinds alla NNSA. Collegamenti?
A seguito dell'accesso ai sistemi della National Nuclear Security Administration (#NNSA), Frank Figliuzzi, ex vicedirettore dell'#FBI per il #controspionaggio, ha...
Redazione RHC - 19 Dicembre 2020
Numero di articoli trovati: 14677
La Russia rallenta Facebook. Scopriamo le motivazioni
Il Roskomnadzor russo (il servizio federale per la supervisione nella sfera della connessione e comunicazione di massa) ha annunciato l'inizio di un rallentamento del traffico di Facebook in Russia dal...


Anonymous vs Russia: violato il sito web del Ministero della Difesa. I dati sono online.
Sembra che il collettivo Anonymous inizi a fare sul serio e poche ore fa, precisamente alle 7:11 PM, pubblica un Tweet dove rivendica la violazione del sito del ministero della...
Il ransomware Conti si schiera a favore della Russia nella cyberwar.
La famigerata cyber-gang Conti, ha pubblicato poco fa un annuncio sul suo data-leak-site (DLS) che riporta la vicinanza e il sostegno al governo Russo, riportando quanto segue:"Il Conti Team annuncia...
Anonymous colpisce con un attacco DDoS il sito del Cremlino.
Come abbiamo visto questa mattina, il collettivo di hacktivisti Anonymous ha dichiarato guerra alla Federazione Russa e subito è passata all'attacco. Il collettivo di hacker ha disabilitato diversi siti web...
Mentre i talebani dicono di far pace, gli USA vogliono attaccare la Russia con armi cibernetiche
I talebani, in un comunicato, esprimono preoccupazione per la guerra in Ucraina e richiamano le parti invitandole ad un confronto pacifico, mentre l'emirato afgano esprime preoccupazione per i connazionali presenti...
Stati Uniti e Regno Unito collegano il malware Cyclops Blink a Sandworm
Le forze dell'ordine statunitensi e britanniche hanno collegato un nuovo malware chiamato Cyclops Blink al gruppo di hacker russo Sandworm. Il malware è stato utilizzato negli attacchi contro gli appliance...
Cuba ransomware ora colpisce utilizzando i server Exchange.
Gli operatori del ransomware Cuba sfruttano le vulnerabilità di Microsoft Exchange per ottenere l'accesso iniziale alle reti aziendali e crittografare i dispositivi. La società di sicurezza Mandiant sta tracciando il...
Anonymous prende parte al conflitto e dichiara cyberwar al governo russo.
La guerra ibrida offre anche ai singoli il "Potere" di poter agire, e il gruppo di hacktivisti Anonymous si è subito unito alle rappresaglie.Infatti, gli hacker di Anonymous hanno dichiarato...
Putin: “Chi interferisce avrà risposte immediate e conseguenze mai sperimentate nella storia”.
Questa frase, detta da Putin nelle scorse ora, potrebbe risultare criptica, ma allo stesso modo abbastanza chiara e non lasciare spazio all'immaginazione.Di fatto l'era della bomba atomica è stata drasticamente...
Gli Stati Uniti minacciano la Russia con un blocco della fornitura di chip.
Proprio di questo parliamo spesso su queste pagine del blog, dell'indipendenza tecnologica degli stati nazionali. In effetti molti stati stanno lavorando su questo fronte e la Russia non è l'ultima...
