


Il ransomware è una delle maggiori minacce alla sicurezza per le aziende, ma non viene fuori dal nulla.
Secondo gli specialisti di sicurezza di Lumu Technologies, l’infezione delle reti aziendali con ransomware è preceduta dalla comparsa in esse del cosiddetto “malware precursore”. Di solito si tratta di codice dannoso utilizzato per pre-raccogliere tutte le informazioni necessarie prima di avviare l’infezione.

In teoria, rilevando e neutralizzando questo codice dannoso, le aziende possono proteggersi da un successivo attacco ransomware.
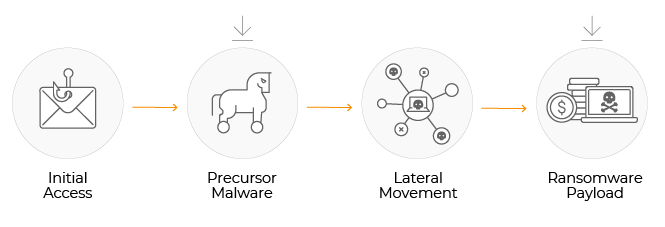
Gli attori delle minacce utilizzano una varietà di mezzi per distribuire i loro pacchetti di “malware precursori”. Alcune tattiche includono:
Una volta all’interno di una rete aziendale, gli operatori del malware tenteranno di esplorare le risorse all’interno della rete. Mapperanno la rete e cercheranno dati sensibili, credenziali che conferiranno più privilegi e accesso all’infrastruttura critica.
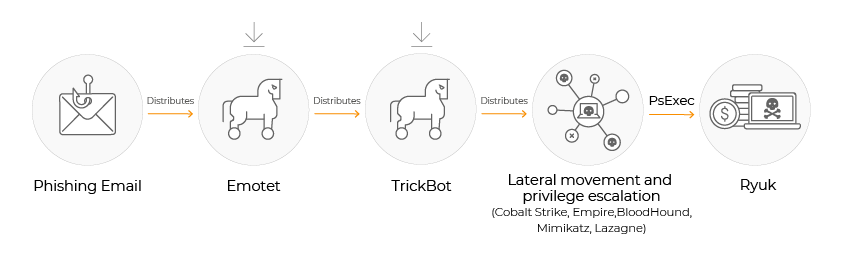
Esiste una varietà di strumenti che aiutano le bande di ransomware a spostarsi lateralmente. Alcuni di essi, come Cobalt Strike, sono stati progettati per test di sicurezza. Gli attori delle minacce effettuano anche scansioni di rete al fine di identificare le porte aperte e altre vulnerabilità di rete.
Se un’azienda rileva che le sue reti stanno comunicando con quelli che sembrano server C&C malware Emotet, Phorpiex, SmokeLoader, Dridex o TrickBot, dovrebbe disattivare immediatamente questa connessione, in quanto potrebbe divenire vittima di un attacco ransomware.
In oltre 2.000 aziende monitorate da Lumu, ogni attacco ransomware è preceduto da un’altra infezione da malware.
Il malware precursore utilizza il movimento laterale per spostarsi ulteriormente attraverso la rete e i dispositivi, aprendo l’accesso a futuri ransomware.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]