


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Cybercrime
 Diritti
 Vulnerabilità
Ultime news
 Vulnerabilità
Un classico tra i classici, il bug sulla fix … e non è la prima volta su Oracle WebLogic.
All'inizio di questo anno, venne rilevata una vulnerabilità di deserializzazione in #Oracle #WebLogic Server. Questo #bug è stato corretto da...
Agostino Pellegrino - 14 Maggio 2020
 Cyber News
Ma l’APP Immuni di cui parlavamo tanto, che fine ha fatto?
Sembra che oggi il ministro #Pisano abbia detto al #Senato che la #Roadmap dell’APP #Immuni sta presentando alcune difficoltà, ma...
Redazione RHC - 13 Maggio 2020
 Cyber News
Ma non doveva uscire il 13 di maggio?
#redhotcyber #cybersecurity #immuni #covid #coronavirus
Redazione RHC - 13 Maggio 2020
 Cybercrime
Dopo 3 anni da WannaCry, ecco nuovi ceppi di malware provenienti dalla Corea del Nord.
Gli esperti di sicurezza informatica degli Stati Uniti hanno pubblicato dettagli su tre varietà di #malware che sono state utilizzate...
Marcello Filacchioni - 13 Maggio 2020
 Cyber News
Bluetooth: l’anello più debole nel tracciamento del covid.
Come riportato più volte da #redhotcyber (con tanto di video divulgativi sul canale #youtube su come sfruttare vulnerabilità critiche derivanti...
Redazione RHC - 13 Maggio 2020
 Cyber News
Le APP CreepWare eliminate lo scorso anno dal PlayStore, utilizzavano CreepRank.
813 app di google chiamate “creepware” sono state rimosse lo scorso anni dal #PlayStore di #Android, sula base di in...
Redazione RHC - 13 Maggio 2020
 Cultura
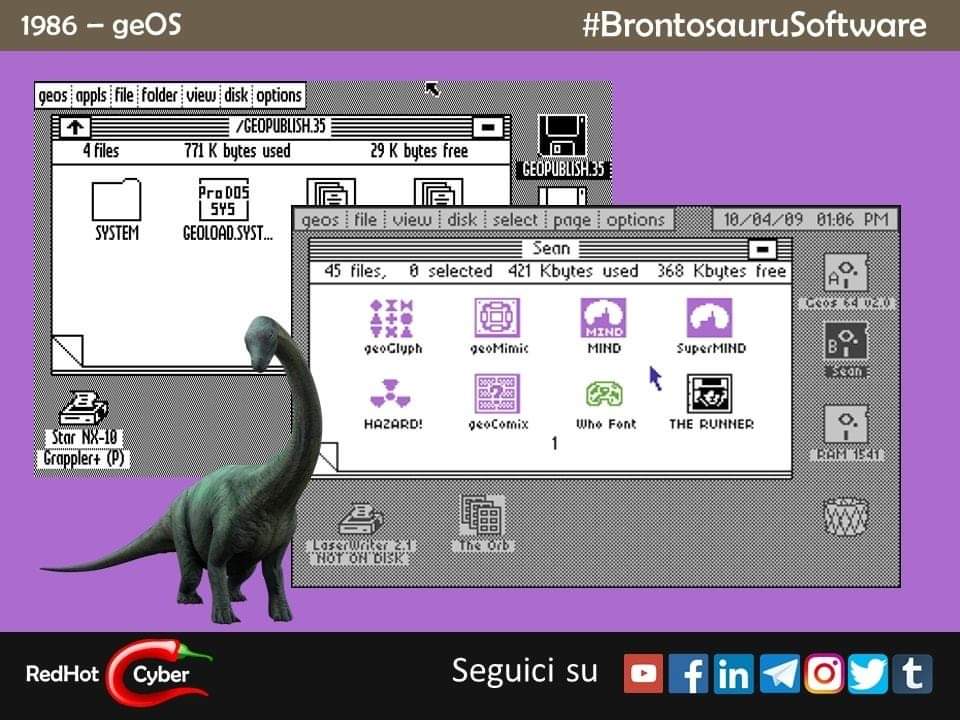
Brontosauri… chi si ricorda di geOS?
Originalmente venne concepito per il Commodore 64 al quale per la prima volta venne fornita una #interfaccia grafica (#GUI). Una...
Silvia Felici - 13 Maggio 2020
 Cyber News
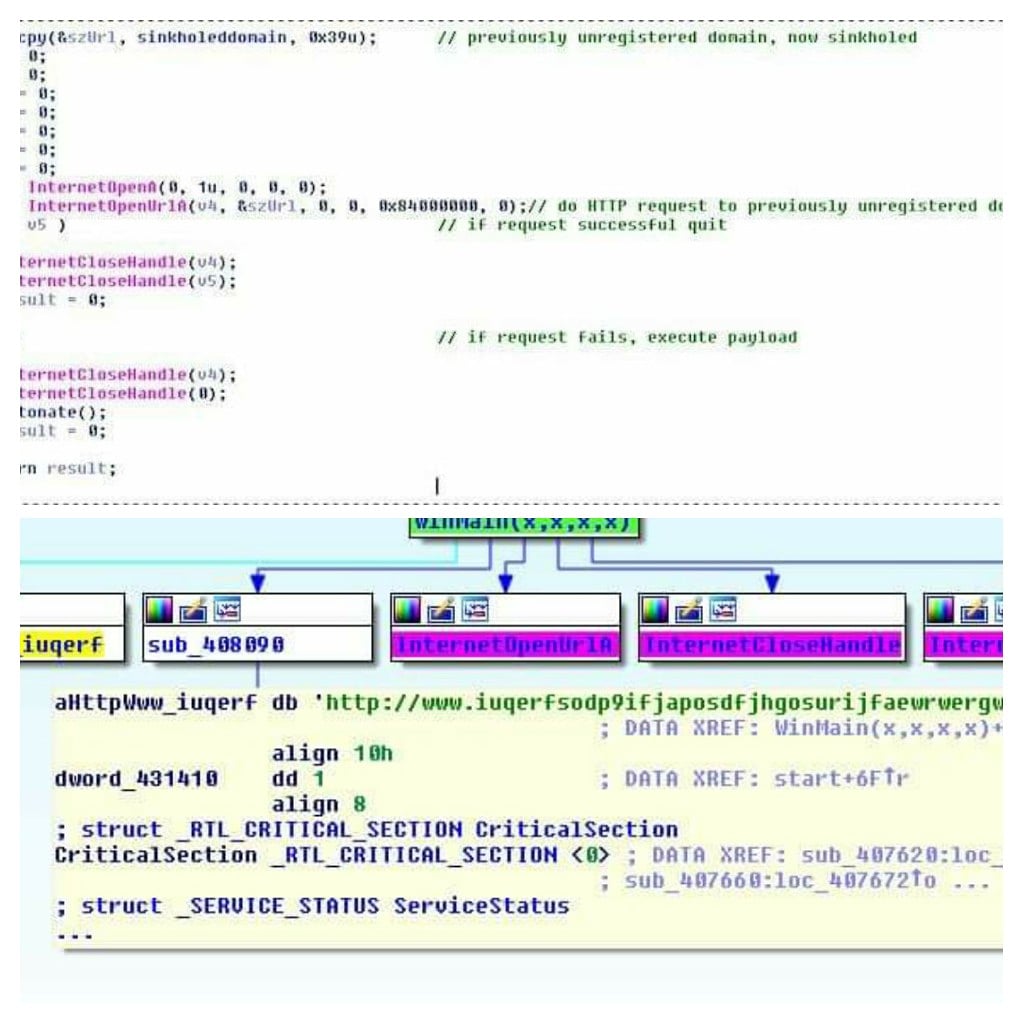
Ma lo sapete che l’infezione di WannaCry venne fermata con soli 10 dollari di spesa?
Spesso non se ne parla, ma mentre il mondo stava alle prese con il capire cosa stava accadendo, in qui...
Redazione RHC - 12 Maggio 2020
 Cyber News
Shodan Presence
#Redhotcyber #cybersecurity #pentest #assessment #comicshttps://www.google.it/amp/s/dragonitesec.wordpress.com/2016/12/01/shodan-il-motore-di-ricerca-piu-pericoloso-al-mondo/amp/
Redazione RHC - 12 Maggio 2020
 Cyber News
Cloud e certificazione SOC2 in cinque pratiche.
Un quadro importante per le aziende tecnologiche e le organizzazioni basate su #cloud è la conformità #SOC2. Si tratta sia...
Redazione RHC - 12 Maggio 2020
 Cyber News
Separazione di Internet. Un internet diviso tra Usa e Cina.
Ne avevamo già parlato come redhotcyber ad ottobre del 2019, a seguito delle esercitazioni sulla Runet della Federazione Russa. Ma...
Redazione RHC - 12 Maggio 2020
 Cyber News
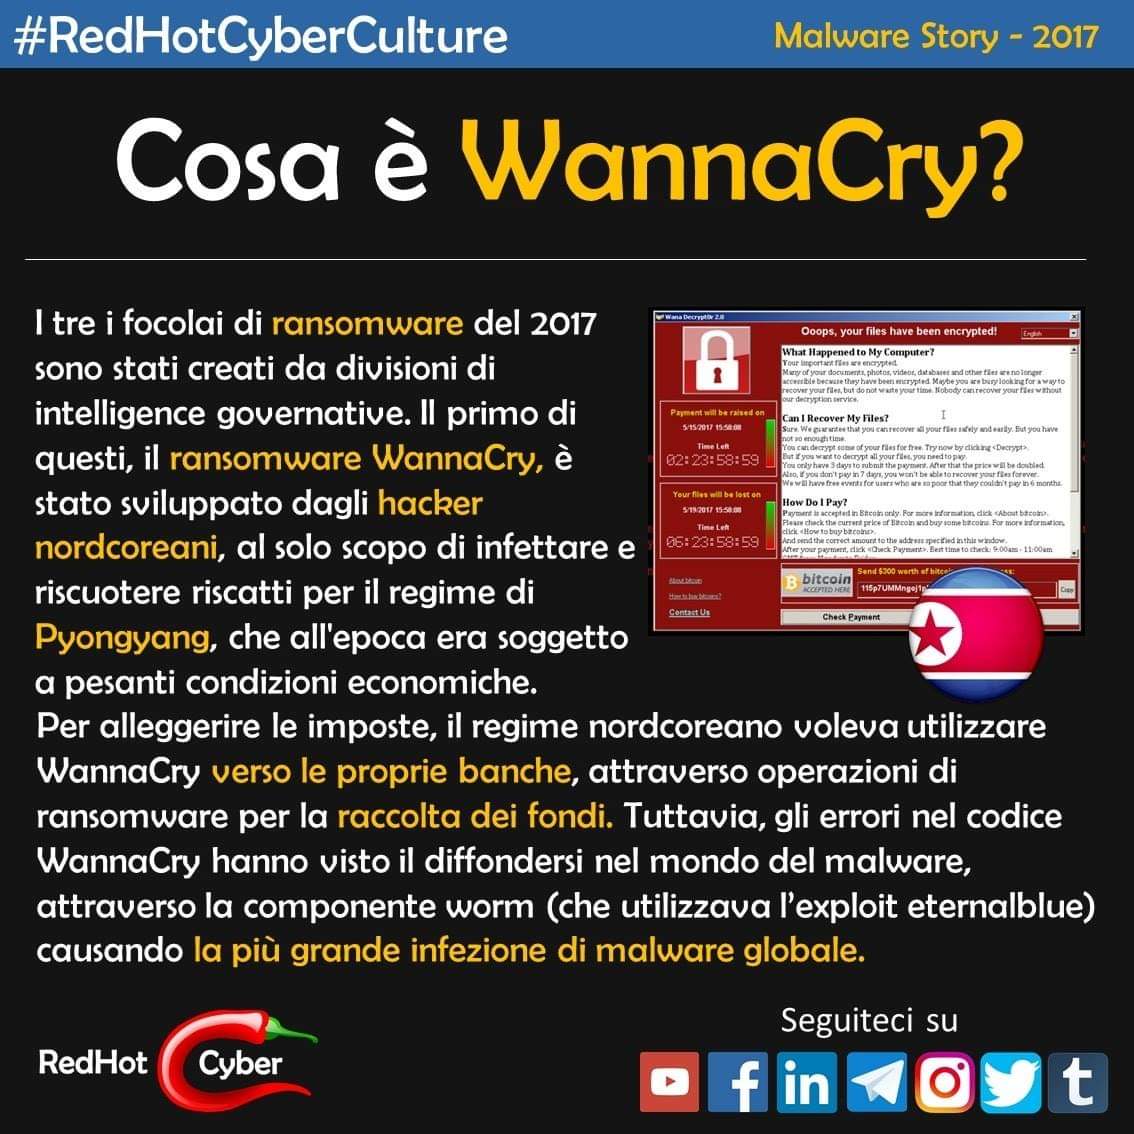
Anniversari Cyber: Tanti auguri WannaCry!
Sono passati precisamente 3 lunghi anni e ne abbiamo parlato a lungo dell'#exploit di #EternalBlue trafugato dai server della #NSA...
Redazione RHC - 12 Maggio 2020
Numero di articoli trovati: 14696
Lazarus colpisce i ricercatori di sicurezza cinesi, con lo scopo di acquisire exploit.
Il gruppo di black hacker nordcoreani Lazarus (noto anche come Stardust Chollima) ha attaccato i ricercatori di sicurezza informatica cinesi, per rubare informazioni riservate sulle loro ricerche. Gli hacker nordcoreani...


La Apple fa causa alla NSO group. FORCEDENTRY è il nuovo exploit.
Anche la Apple, dopo Facebook, fa causa a NSO group, a seguito dello scandalo dei mesi scorsi sullo spyware Pegasus. Infatti, Apple ha intentato oggi una causa contro NSO Group...
GoDaddy subisce una violazione dei dati per 1,2 milioni di clienti.
Il registrar di domini e hosting GoDaddy degli Stati Uniti D'America, ha segnalato un hack e una violazione dei dati. L'incidente ha interessato i dati di 1,2 milioni di clienti...
Exploit PoC disponibile per la nuova vulnerabilità di Microsoft Exchange
È ora disponibile un exploit PoC per la vulnerabilità zero-day recentemente patchata nei server Microsoft Exchange. Si tratta della vulnerabilità CVE-2021-42321 che interessa le installazioni locali di Exchange Server 2016...
Una donna ingoia un AirPod accidentalmente; il dispositivo ha registrato l’audio nel suo stomaco.
Una donna di Boston ha realizzato un video su Tiktok affermando di aver ingoiato accidentalmente i suoi Apple AirPods e di aver registrato il suono del suo stomaco. Secondo Carli...
Exploit 0-day sul bypass della patch di Windows: “l’ho per le taglie basse sui bug”
Spesso abbiamo parlato del bypass della patch relativamente alla ricerca dei bug, dove abbiamo anche parlato di Sandboxescaper (all'epoca incubo di casa Microsoft ma oggi loro dipendente), che riuscì a...
Opa su TIM da Kkr: aumentiamo l’attenzione sulle infiltrazioni straniere.
Autore: Roberto Villani Data Pubblicazione: 23/11/2021 Sono giornate calde quelle che in questi giorni si vivono a Roma e non parliamo del clima, perché anche se ci piacerebbe avere il...
Conti ha guadagnato almeno 25,5 milioni di dollari da luglio 2021.
Gli esperti della società svizzera di sicurezza informatica Prodaft hanno calcolato che negli ultimi cinque mesi gli operatori di ransomware Conti hanno guadagnato almeno 25,5 milioni di dollari dai loro...
La Germania passa a Linux. LiMux e LibreOffice entro il 2026.
Le autorità della regione tedesca dello Schleswig-Holstein migreranno le agenzie governative dal software per ufficio Microsoft Office al pacchetto gratuito LibreOffice, quindi dal sistema operativo (OS) Windows a Linux. Lo...
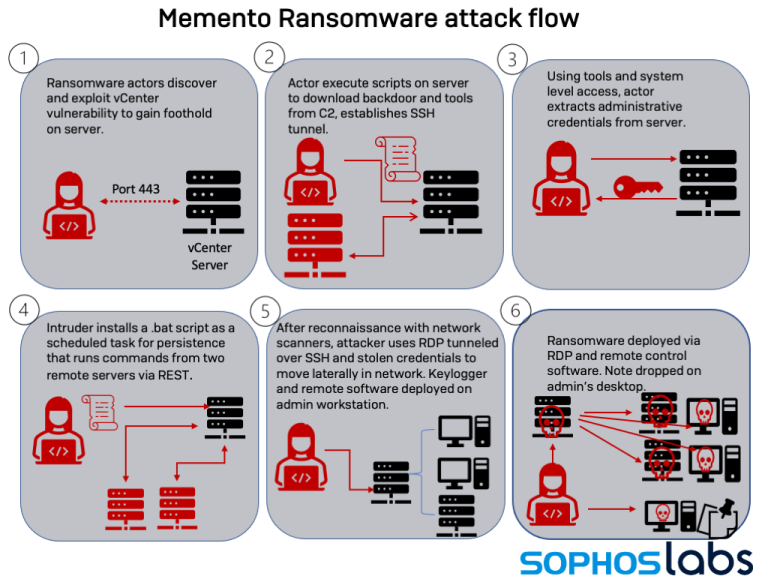
Memento ransomware. Se non riesce a cifrare, comprime i dati in un RAR con password.
L'evoluzione della minaccia ransomware non ci da tregua. Se da un lato le cyber gang vengono perseguite dagli accordi internazionali e dagli Stati Uniti D'America, dall'altro lato si rinnovano continuamente...
