


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Vulnerabilità
 Cybercrime
 Diritti
 Vulnerabilità
Ultime news
 Cyber News
Chip radar, per veicoli a guida autonoma sempre più potenti.
Sviluppato dalla Israeliana #Arbe #Robotics, si tratta di un #sistema per la rilevazione di oggetti a distanza, che permette di...
Redazione RHC - 12 Maggio 2020
 Cyber Italia
3 su 4 italiani in Smart Working, non hanno ricevuto una guida sul tema cybersecurity.
Secondo un recente report di #Kaspersky, «How #COVID-19 changed the way people work», che ha coinvolto 6000 lavoratori nel mondo...
Bajram Zeqiri - 12 Maggio 2020
 Cultura
Il GDPR compie 2 anni, ma ancora ci sono difficoltà nella sua applicazione.
Un sondaggio, condotto su750 responsabili e dirigenti IT dalla società #Vanson #Bourne, mostra che le #multinazionali hanno compiuto notevoli sforzi...
Stefano Gazzella - 12 Maggio 2020
 Cyber News
Per la serie Hacking Tools, oggi parliamo di Hashcat.
Il crack delle #password è un argomento molto interessante e amato da ogni #hacker. Esistono diversi #software di #cracking delle...
Manuel Roccon - 11 Maggio 2020
 Cyber News
Anche tu pensi di essere al sicuro di fronte ad una mail di phishing?
Le persone spesso credono di essere più al sicuro di altre nel cadere nelle truffe di #phishing, di conseguenza, sottovalutano...
Redazione RHC - 11 Maggio 2020
 Cyber News
Sangue di pazienti guariti dal covid, venduti nelle #darknet.
Il mercato "parassitario" dei crimini informatici, ha avuto una forte impennata dall'inizio della pandemia da #coronavirus, mettendo in moto tutto...
Redazione RHC - 11 Maggio 2020
 Cyber News
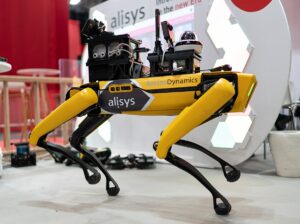
Cani robot pattugliano i parchi di Singapore dicendo alle persone di stare ad un metro di distanza.
... e per fortuna ancora non "mordono", ma dopo i #droni sei sindaci Italiani, ecco che anche i cani #robot...
Redazione RHC - 11 Maggio 2020
 Cyber News
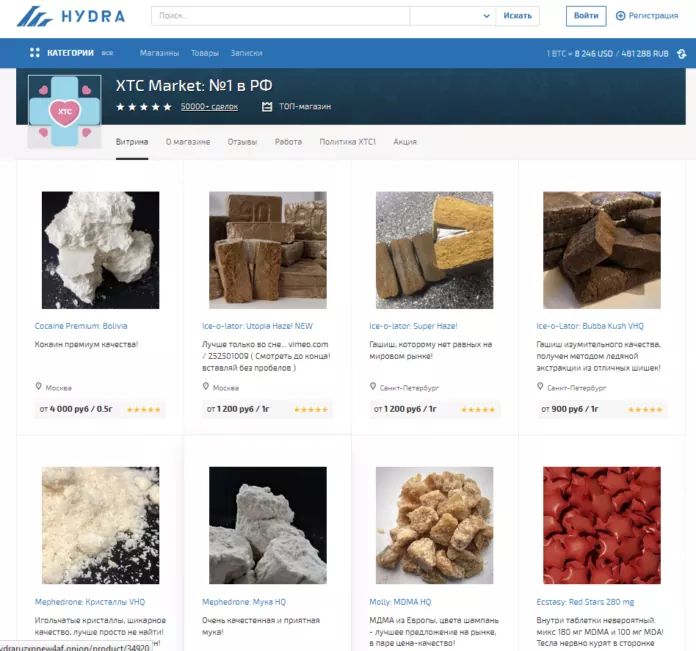
Hydra: il mercato nelle darknet dove puoi acquistare di tutto.
Nell’ottobre del 2018, l'investigatore della polizia Yevgeniya Shishkina venne uccisa a colpi d'arma da fuoco fuori dalla sua casa vicino...
Redazione RHC - 11 Maggio 2020
 Cyber News
Test dell’APP Corona sull’Isola di Wight in Gran Bretagna: stato di sorveglianza.
I responsabili della protezione dei dati sono preoccupati e avvertono di uno "stato di #sorveglianza". Ma il governo sta già...
Redazione RHC - 11 Maggio 2020
 Cyber News
Per ridurre gli impatti sul business della crisi da covid? Taglia sulla sicurezza informatica.
Schizofrenia allo stato puro? Un #sondaggio della società di consulenza #Censuswide per conto di #Barracuda Networks mostra che il 40%...
Redazione RHC - 11 Maggio 2020
 Cyber News
Ricostruito lo scenario di attacco che ha consentito l’accesso alla mail del cancelliere tedesco
Secondo un rapporto dei media, sembra che gli #hacker del servizio segreto militare #Russo #GRU, abbiani catturato e-mail del #cancelliere...
Redazione RHC - 11 Maggio 2020
 Cyber News
Truffa colossale ai danni della germania.
La provincia tedesca della #Renania settentrionale, ha creato una soluzione #online per fornire #assistenza #finanziaria alle vittime del #coronavirus. Ma...
Redazione RHC - 10 Maggio 2020
Numero di articoli trovati: 14696
L’italiana MECFOND colpita da LockBit 2.0.
Un'altra azienda italiana colpita da un ransomware. Si tratta della MECFOND di Napoli, colpita dal ransomware LockBit 2.0, una azienda specializzata nella produzione di presse industriali.All'interno della DLS (data leak...


La rete Tor si sta saturando. Adotta un bridge server!
Il browser Tor, probabilmente il miglior browser Internet per la protezione della privacy disponibile per la maggior parte delle persone, sta esaurendo i bridge server. Il declino dei server influisce...
Cisco ASA e FTD: una porta blindata che si inceppa e non ti lascia entrare.
L'esperto di Positive Technologies Nikita Abramov ha scoperto una vulnerabilità nella linea di firewall Cisco ASA (Adaptive Security Appliance) e Cisco FTD (Firepower Threat Defense), che può portare alla negazione...
Il motore di ricerca dei green-pass italiani è online. Si chiama Shindler’s List 2.0.
Autore: Michele PinassiData Pubblicazione: 22/11/2021Un nuovo portale web chiamato Shindler’s list 2.0, contenente un pratico sistema di ricerca e visualizzazione dei QRCode relativi all’archivio dei 1000 green pass italiani che...
Online il database di Stripchat, il popolare sito di cam per adulti.
Un database contenente le informazioni altamente sensibili degli utenti del popolare sito di cam per adulti Stripchat è stato scoperto online, lasciato completamente non protetto. L'esposizione dei dati mette gli...
Moses Staff mette Israele in scacco matto: ruba 22 TB di dati chiave.
Il gruppo di hacker noto come Moses Staff (Rod of Moses) è riuscito a penetrare nel sistema di sicurezza informatica israeliano, lanciando un'importante operazione che gli ha permesso di rilasciare...
Conti dichiara dopo l’attacco alla sua rete: “è noioso confrontarsi con gli scimpanzè”
Come abbiamo riportato nella giornata di sabato scorso, la famigerata cyber-gang ransomware Conti, nota per aver aggredito molte realtà italiane sia private che pubbliche, dopo aver subito un incidente informatico...
La compagnia aerea iraniana Mahan Air, sventa un attacco informatico.
La compagnia aerea iraniana Mahan Air ha sventato domenica un attacco informatico contro i "sistemi interni" della compagnia, ha detto un portavoce alla TV di stato. L'attacco non ha portato...
Il Garante avvia una inchiesta sulle collection di green-pass sulle reti P2P.
Dopo che molte "collection di greenpass" di persone italiane si sono riversate online nel web, come abbiamo riportato nella giornata di ieri, il Garante della Privacy ha avviato una indagine...
Aggiornamento: Sfruttamento APT della vulnerabilità di ManageEngine ADSelfService Plus.
L’FBI, la CISA ed il cyber comando della Guardia Costiera(CGCYBER) hanno aggiornato l’avviso congiunto di cybersecurity pubblicato il 16 Settembre 2021 relativo allo sfruttamento attivo di una vulnerabilità di authentication...
