


 News
 Discover
 Newsletter
Articoli in evidenza
 Hacking
 Cyber Italia
 Cyber News
 Cyber News
 Cybercrime
Ultime news
 Cyber News
Internet Archive dovrà affrontare un’altra causa legale per la violazione della musica su vinile
L'Internet Archive è sotto la minaccia di un'altra causa. Diverse etichette musicali, tra cui Sony Music Entertainment e Universal Music Group,...
Redazione RHC - 18 Agosto 2023
 Cybercrime
Anche i criminali informatici sono vittima dei malware. 100.000 sono i computer compromessi
Gli esperti di Hudson Rock hanno studiato circa 100 forum di hacking e hanno scoperto che gli stessi aggressori diventano spesso vittime...
Sandro Sana - 18 Agosto 2023
 Cyber News
Discord chiude? Una perdita di dati di 760.000 utenti e presunti collegamenti con lo sfruttamento minorile aleggiano nell’aria
Per prima cosa riportiamo che non si tratta del famoso Discord, ma di Discord.io, un sistema di terze parti per...
Redazione RHC - 17 Agosto 2023
 Innovazione
Zero-Shot Classification: la Rivoluzione dell’Apprendimento Automatico
L'innovazione tecnologica è un viaggio affascinante, e al suo interno, l'Intelligenza Artificiale (IA) sta emergendo come una delle forze trainanti....
Simone Raponi - 17 Agosto 2023
 Cultura
La pandemia di backdoor su Citrix NetScaler non accenna a diminuire. 2000 sono i server infetti e molti anche in Italia
Durante una campagna su larga scala, gli hacker criminali hanno compromesso circa 2.000 server Citrix NetScaler utilizzando la vulnerabilità RCE...
Chiara Nardini - 17 Agosto 2023
 Cyber News
LinkedIn sotto attacco! Massicce violazioni degli account è in corso. E’ il caso di valutare la MFA
LinkedIn è stato preso di mira recentemente da un'ondata di violazioni degli account che hanno portato al blocco di molti...
Redazione RHC - 17 Agosto 2023
 Cultura
Rhysida e l’asta dei dati rubati dal comune di Ferrara. Mancano 2gg alla pubblicazione
Il Comune di Ferrara è entrato nel mirino di un attacco informatico condotto dalla cybergang nota come Rhysida. Gli hacker...
Chiara Nardini - 16 Agosto 2023
 Cyberpolitica
A breve il NIST Cybersecurity Framework 2.0. Oltre alle 5 direttrici note, si aggiunge “Gestione”
Il National Institute of Standards and Technology (NIST) degli Stati Uniti sta sviluppando un aggiornamento del suo popolare Cybersecurity Framework. La guida...
Marcello Filacchioni - 16 Agosto 2023
 Cyber News
Le truffe deepfake stanno arrivando. L’audio generato dalle AI che imita una persona diventa sempre più convincente
I deepfake sono media sintetici che imitano la voce o l'aspetto di una persona reale. Possono essere utilizzati per la manipolazione...
Redazione RHC - 16 Agosto 2023
 Vulnerabilità
Le patch su Chrome verranno rilasciate settimanalmente da Chrome 116. Pronti a riavviare?
Gli sviluppatori del browser Chrome hanno annunciato di aver deciso di modificare il programma per il rilascio degli aggiornamenti: ora le patch...
Bajram Zeqiri - 16 Agosto 2023
 Cultura
Funzione HR e protezione dei dati personali: ruolo e responsabilità
L'ambito HR è una delle aree sensibili dell'organizzazione, pertanto è già oggetto di attenzioni da parte di DPO, Privacy Manager...
Stefano Gazzella - 16 Agosto 2023
 Cultura
Rivendicato un attacco informatico all’italiana Postel SpA da Medusa Locker. Tra 8gg la pubblicazione dei dati mentre il sito risulta irraggiungibile
La banda criminale di Medusa ransomware, nella giornata di ferragosto, rivendica un attacco ransomware alle infrastrutture della Postel SpA sul...
Chiara Nardini - 15 Agosto 2023
Numero di articoli trovati: 14598
TA577 sotto i riflettori: la nuova minaccia del phishing per rubare hash NTLM
Il gruppo noto come TA577, identificato come un initial access broker (IAB) e precedentemente associato a Qbot e al ransomware Black Basta, ha recentemente modificato le sue tattiche operative. Sebbene...


Alla scoperta del Traffic Light Protocol (TLP). Come scambiare informazioni sensibili
Come possiamo garantire che i dati sensibili siano scambiati in modo sicuro ed efficiente? In risposta a questa domanda critica, emerge il Traffic Light Protocol (TLP), un sistema di classificazione...
SPAM-STORM: Come proteggerti da SubdoMailing e dal bombardamento di spam
Gli esperti di Guardio Labs hanno scoperto una campagna fraudolenta su larga scala chiamata SubdoMailing. Gli hacker hanno utilizzato più di 8.000 domini abbandonati e 13.000 sottodomini per inviare spam via e-mail di...
La nuova variante del Trojan BIFROSE attacca sistemi Linux con un trucco subdolo
I ricercatori di Palo Alto Networks hanno scoperto una nuova variante del noto trojan di accesso remoto BIFROSE (noto anche come Bifrost). La versione aggiornata è adattata per gli attacchi ai sistemi Linux. La sua...
Flipper Zero secondo il CEO: Un Gadget per smascherare le tecnologie obsolete
Il Flipper Zero emerge come uno dei dispositivi più versatili e discussi mai introdotti sul mercato. Con dimensioni paragonabili a quelle di un portachiavi, questo dispositivo offre una vasta gamma...
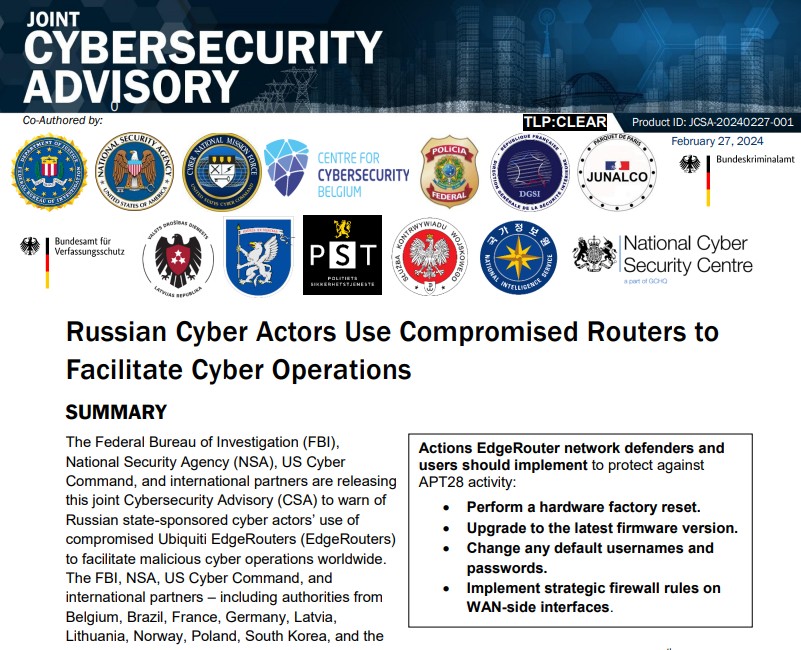
FBI: EdgeRouter hackerati dalla Russia. Il pericolo è dentro la porta di casa dei dipendenti governativi
L'FBI ha avvertito questa settimana che gli hacker sostenuti dallo stato russo stanno utilizzando router "compromessi" per intrufolarsi nei computer dei dipendenti governativi. Secondo l'FBI, i router di privati venivano segretamente...
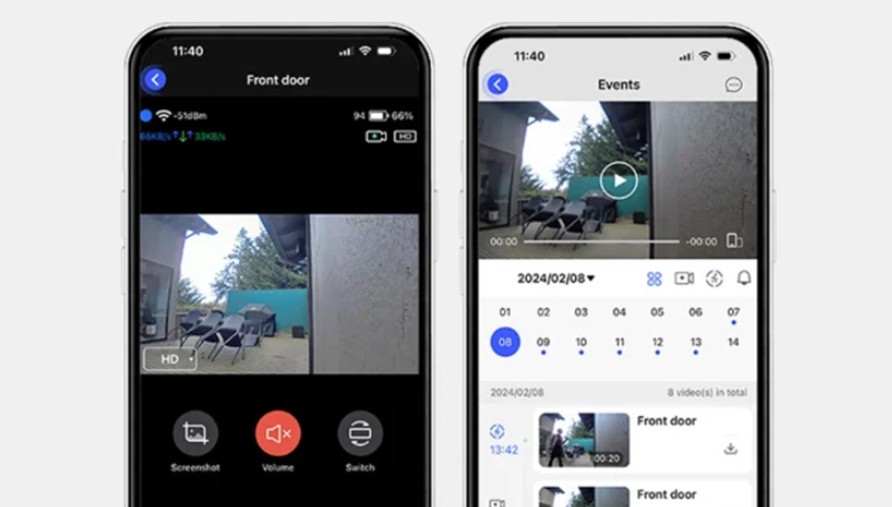
La porta di casa aperta dagli hacker! Scoperte gravi falle di sicurezza nei videocitofoni Eken
I ricercatori di Consumer Reports (CR) hanno scoperto delle vulnerabilità nei videocitofoni dell'azienda cinese Eken Group Ltd. L'azienda produce dispositivi con i marchi EKEN e Tuck. I suoi prodotti sono venduti dai principali rivenditori tra...
Attacco alla Chunghwa Telecom: 1,7 TB di dati rubati dagli hacker governativi cinesi
Chunghwa Telecom, la più grande compagnia di telecomunicazioni di Taiwan, ha recentemente subito un attacco hacker ritenuto responsabile da parte del governo cinese. A seguito dell'hacking sono stati rubati 1,7 TB di dati,...
Cosa sono i Remote Access Trojan (RAT): L’ombra minacciosa che si cela dietro le e-mail di spam
I Remote Access Trojan (RAT), o Trojan ad Accesso Remoto, sono una categoria di malware. Sono progettati per consentire agli attaccanti di controllare da remoto un dispositivo infetto. Questi malware...
Phishing Italia: SpyNote e MenCons in Pole Position tra i malware maggiormente diffusi nell’ultima settimana
Nella scorsa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 16 campagne malevole, di cui 14 con obiettivi italiani e 2 generiche che hanno comunque...
