


Una vulnerabilità nella funzione di inoltro di chiamata consente agli hacker di intercettare telefonate e codici di autenticazione a due fattori (2FA). Questo può avvenire con un’interazione minima con la vittima. Lo riferisce il ricercatore di sicurezza Jamison Vincenti O’Reilly in un’intervista a 404 Media.
Il meccanismo dell’attacco è quello di indurre l’utente a comporre un determinato numero di telefono attraverso un collegamento fraudolento. La tecnica utilizza il prefisso “tel://” che, una volta cliccato, comporrà il numero indicato dopo la barra.

Dopo aver cliccato sul collegamento e premuto il pulsante, il telefono inizia automaticamente a comporre il numero, dopodiché una voce automatizzata informa dell’inoltro della chiamata. Tuttavia, non esiste un meccanismo di autenticazione per garantire che la vittima voglia davvero impostare l’inoltro di chiamata.
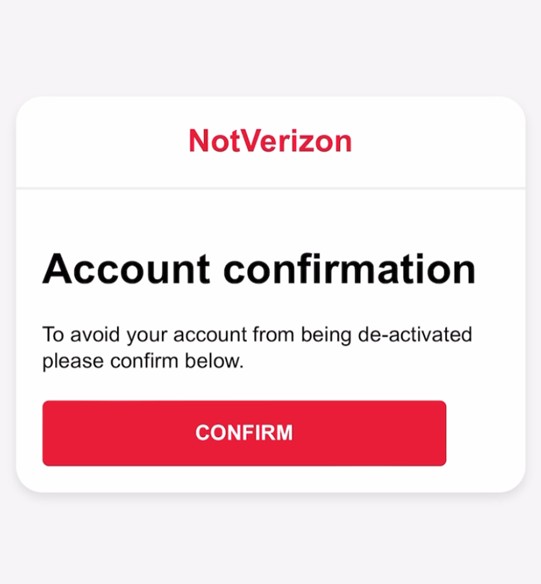
Screenshot di una pagina di phishing. Dopo aver premuto il pulsante viene effettuata una chiamata
Il ricercatore sottolinea la gravità della minaccia. Riporta la possibilità di intercettare non solo le chiamate, ma anche i messaggi vocali con codici di autenticazione a due fattori. Il che rende questa vulnerabilità appetibile per i criminali informatici.
Un esempio è la possibilità di intercettare i codici di autenticazione di Gmail, che talvolta vengono trasmessi a voce.
Secondo un portavoce di Google, l’azienda limita l’uso delle chiamate con autenticazione a due fattori solo ai numeri specificati dall’utente. Inoltre raccomanda di diffidare dei messaggi e dei link provenienti da mittenti sconosciuti.
Nel video, O’Reilly spiega che un aggressore può chiamare una vittima fingendosi un agente dell’assistenza clienti, un rappresentante di una società di telecomunicazioni o un conoscente della vittima (falsificando il numero).
Per intercettare le telefonate della vittima, il truffatore invia alla vittima un messaggio SMS appositamente predisposto chiedendole di richiamare.
Tra le raccomandazioni per eliminare la minaccia, il ricercatore suggerisce di introdurre un’ulteriore autenticazione, ad esempio tramite codici PIN conosciuti solo dal proprietario del numero. In risposta al problema, Verizon , uno degli operatori i cui abbonati hanno riscontrato il problema, ha espresso un atteggiamento serio nei confronti delle questioni relative alla sicurezza dei dati e alla privacy, assicurando che avrebbe adottato misure adeguate per correggere la lacuna.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]