


Gli specialisti del gruppo VUSec della Libera Università di Amsterdam hanno presentato una nuova variante dell’attacco Spectre v2, che colpisce i sistemi Linux basati sui moderni processori Intel.
I problemi di Spectre e Meltdown sono stati divulgati nel 2018. Ricordiamo che questi difetti fondamentali nell’architettura del processore hanno reso facile rompere l’isolamento dello spazio degli indirizzi, leggere password, chiavi di crittografia, numeri di carte bancarie, dati arbitrari dal sistema e altre applicazioni utente, aggirando qualsiasi misura di sicurezza e su qualsiasi sistema operativo.

Ad oggi, i produttori di processori e altre aziende stanno sviluppando difese hardware e software contro tali attacchi, ma i ricercatori continuano a trovare nuove soluzioni alternative.
Così, diversi anni fa, sono state scoperte varianti degli attacchi della classe Spectre: Branch Target Injection (BTI). Intel aveva precedentemente assegnato questi problemi le rispettive CVE-2022-0001 e CVE-2022-0002.
Questa settimana, gli esperti di VUSec hanno pubblicato i risultati di un nuovo studio che descrive nei dettagli il primo exploit per Spectre v2, mirato al kernel Linux, che è una modifica dello stesso attacco BHI.
I ricercatori hanno dimostrato che l’attacco, chiamato Native BHI, funziona anche contro i più recenti processori Intel e il tasso di perdita di memoria arbitraria del kernel è di 3,5 KB/s. Al problema è stato assegnato CVE-2024-2201.
In un attacco Spectre v2, un aggressore senza privilegi fa sì che il kernel salti speculativamente su un cosiddetto gadget che trasmette dati all’aggressore. Per prevenire tali attacchi è necessario escludere la possibilità di utilizzare gadget del kernel.
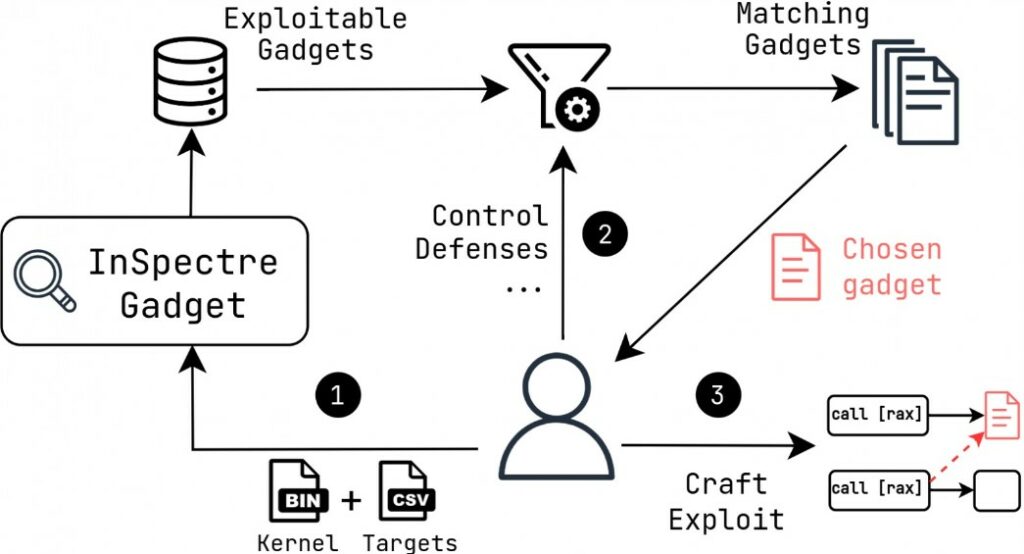
Tuttavia, i ricercatori hanno sviluppato un nuovo strumento chiamato InSpectre Gadget , in grado di identificare nuovi gadget del kernel Linux che possono essere sfruttati.
Il Centro di coordinamento CERT (CERT/CC) ha già emesso un proprio avvertimento, secondo il quale la questione CVE-2024-2201 consente agli aggressori non autenticati di leggere dati di memoria arbitrari utilizzando l’esecuzione speculativa e aggirando i meccanismi di protezione esistenti.
“La ricerca attuale indica che le tecniche di protezione esistenti per disabilitare l’eBPF privilegiato e abilitare l’IBT (Fine) sono insufficienti per prevenire lo sfruttamento di BHI contro il kernel/hypervisor”, ha affermato il CERT.
In risposta a ciò, i rappresentanti di Intel hanno aggiornato le linee guida originali sulla protezione contro Spectre opzione 2. L’azienda suggerisce ora di disabilitare la funzionalità non privilegiata di Extended Berkeley Packet Filter (eBPF), nonché di abilitare Enhanced Indirect Branch Restricted Speculation (eIBRS) e Supervisor Protezione esecuzione modalità (SMEP) .
Inoltre, Intel consiglia di aggiungere istruzioni LFENCE (Load Fence) in determinati punti del codice per fungere da punti di serializzazione e di implementare sequenze di codice che cancellano il Branch History Buffer (BHB) durante la transizione tra diversi domini di sicurezza.
Intel ha inoltre sottolineato che i futuri processori saranno protetti da tali attacchi a livello hardware.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].