


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Innovazione
 Innovazione
 Cyber Italia
 Cyberpolitica
Ultime news
 Cyberpolitica
Attacco informatico all’azienda italiana VOG. BlackCat minaccia la pubblicazione di tutti i dati
La famigerata banda ransomware BlackCat/ALPHV, rivendica un attacco ad un’altra organizzazione italiana. Oggi è il turno dell’italiana VOG, che si...
Pietro Melillo - 19 Luglio 2023
 Cybercrime
RHC intervista 8base. La cybergang che fornisce il report dell’AUDIT di sicurezza all’azienda violata
Qualche giorno fa abbiamo pubblicato un articolo sulla nuova cybergang 8base. Si auto definiscono “onesti e semplici pentester. Offriamo alle...
Pietro Melillo - 19 Luglio 2023
 Cultura
AlphaTeam rivendica 10 attacchi informatici a diverse organizzazioni italiane. “Tutti i siti web nel post hanno la stessa architettura di database”
E' stato pubblicato nella giornata di ieri - da parte della cybergang AlphaTeam - un post all'interno di un famigerato...
Chiara Nardini - 19 Luglio 2023
 Cyber News
Il vecchio sito del Comune di Teverola, è un ricettacolo di contenuti per adulti
Il Comune di Teverola, è un comune italiano di 14.000 abitanti della provincia di Caserta in Campania. Si tratta di...
Redazione RHC - 19 Luglio 2023
 Cybercrime
Versioni fake di Telegram che promettono nuove funzionalità distribuiscono il malware Triada
Check Point Software Technologies ha scoperto una versione fake dell'app Telegram che, una volta installata, infetta i dispositivi Android con il malware Triada. L'app dannosa di...
Marcello Filacchioni - 19 Luglio 2023
 Vulnerabilità
Citrix NetScaler ADC e NetScaler Gateway sono affetti da una RCE in pre-auth da 9,8 di score
Martedì 18 luglio, Citrix ha pubblicato un bollettino sulla sicurezza che avverte gli utenti di tre nuove vulnerabilità che interessano NetScaler ADC...
Agostino Pellegrino - 18 Luglio 2023
 Cyberpolitica
Almeno uno tra i vertici della cybergang ransomware CL0P opera dall’Ucraina
Deutsche Bank, una delle più grandi banche del mondo, è diventata l'ultimo obiettivo di una lunga lista di vittime di...
Pietro Melillo - 18 Luglio 2023
 Cultura
Rivendicato un attacco informatico all’italiana Girardini Group. NoEscape ha in mano 100GB di dati
Poco fa, la banda di criminali informatici di NoEscape, rivendica all’interno del proprio Data Leak Site (DLS) un attacco informatico...
Chiara Nardini - 18 Luglio 2023
 Cyber News
Grido di allarme sul quantum computing: l’Europa deve agire ora, altrimenti è troppo tardi
Un nuovo documento contiene raccomandazioni per l'Unione Europea su come proteggere gli Stati membri dagli attacchi informatici che utilizzeranno la...
Redazione RHC - 18 Luglio 2023
 Cybercrime
WordPress nel mirino del Cybercrime. Un milione di scansioni su siti che ospitano il popolare plugin WooCommerce
I ricercatori di sicurezza hanno registrato oltre 1 milione di tentativi di compromettere il popolare plugin WooCommerce di WordPress negli ultimi giorni. Secondo Wordfence,...
Sandro Sana - 18 Luglio 2023
 Cyber News
Microsoft Exchange Online impedisce agli utenti di inviare le email e restituisce “503 5.5.1 sequenza di comandi errata”
Microsoft sta indagando su un'interruzione in corso di Exchange Online che impedisce ai clienti di inviare e-mail. In un tweet...
Redazione RHC - 18 Luglio 2023
 Vulnerabilità
Adobe ColdFusion soffre di una Remote Code Execution in pre-autenticazione. Aggiornare immediatamente
Una vulnerabilità critica di Remote Code Execution (RCE) in pre-auth è stata rilevata su ColdFusion tracciata come CVE-2023-29300 che è...
Agostino Pellegrino - 18 Luglio 2023
Numero di articoli trovati: 14884
Ancora giù! Gli hacker di NoName057(16) continuano le loro scorribande mentre Anonymous Italia minaccia 50 target russi
Ancora attacchi di Distributed Denial-of-service (DDoS) sferrati dagli hacker hacktivisti di NoName057(16) anche nella giornata di oggi. E' da lunedì mattina che i filorussi colpiscono le infrastrutture IT delle aziende italiane...


Flipside: La Nuova Mossa di Instagram per una Social Experience più “Esclusiva”!
Instagram sta testando una nuova funzionalità che offre agli utenti un'alternativa alla creazione di gallerie anonime. L'innovazione si chiama "Flipside" e permette di creare una gallery fotografica secondaria, disponibile solo ad...
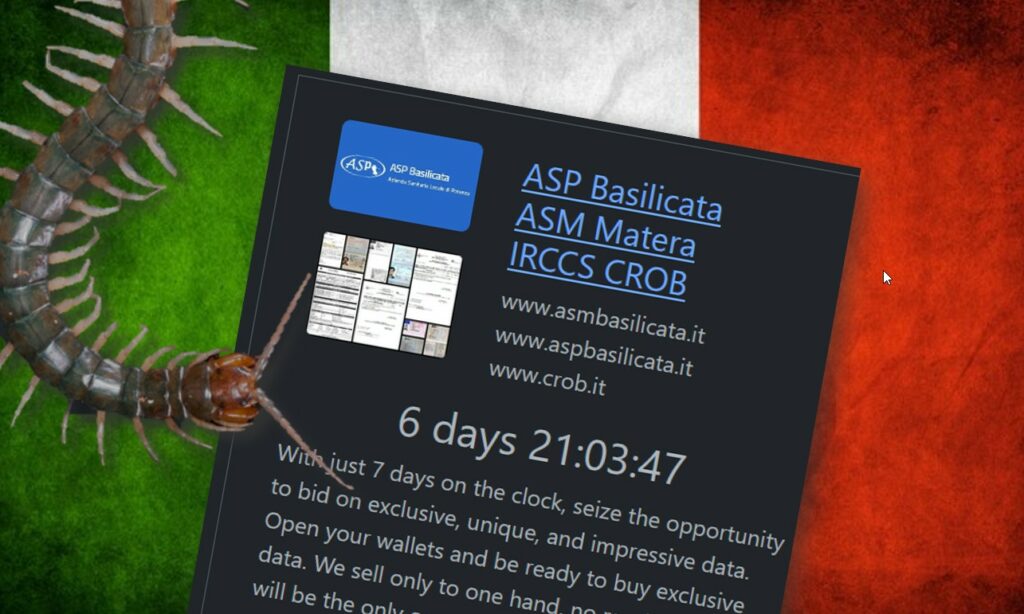
Attacco Informatico all’ASP Basilicata rivendicato da Rhysida. 15 bitcoin al miglior offerente per i dati sanitari online
L'epilogo di un attacco ransomware dove non è stato pagato un riscatto è la pubblicazione online dei dati o le aste underground. L'attacco alla ASP Basilicata è stato ufficializzato dalla...
Allarme sicurezza: Microsoft rivela una vulnerabilità critica in Exchange Server: occorre abilitare EPA
In un nuovo aggiornamento di sicurezza, Microsoft ha avvertito di una vulnerabilità critica in Exchange Server. Tale bug di sicurezza è stato sfruttato come 0day prima dell'uscita dell Patch Tuesday di febbraio. Si tratta del...
Gli hacker criminali di BlackBasta rivendicano un attacco informatico all’italiana Patrizia Pepe
Nella giornata di ieri, la banda di criminali informatici di BlackBasta ha rivendicato all’interno del proprio Data Leak Site (DLS) un attacco informatico all’italiana Patrizia Pepe. Ancora non sappiamo se...
NoName057(16) attacca l’Italia? Anonymous Italia risponde con i deface
Come abbiamo visto, negli ultimi giorni il gruppo di hacktivisti filorussi di NoName057(16) sta colpendo le infrastrutture italiane utilizzando il progetto DDosia. Si tratta di un client decentralizzato che permette...
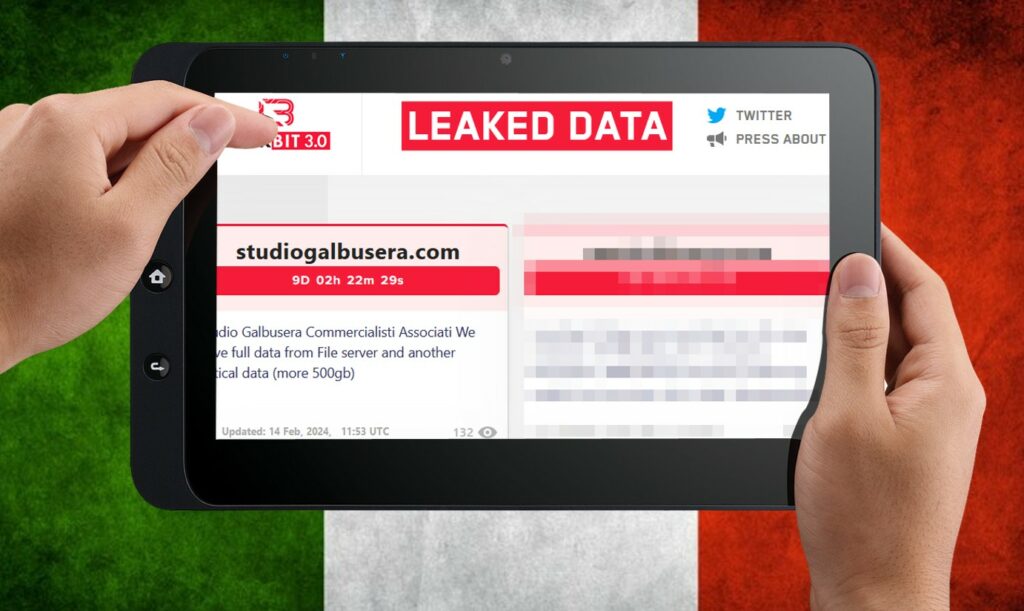
Anche LockBit sbaglia! Il post sull’attacco a Galbusera è stato aggiornato
Come avevamo riportato qualche giorno fa, LockBit aveva sbagliato target e ad essere colpita non era Galbusera S.p.A. ma un'altra azienda italiana come avevamo anticipato. In precedenza, all'interno del data...
Le backdoor stanno infettando Ivanti Connect Secure e Policy Secure sfruttando il bug SSRF
Gli esperti di sicurezza hanno scoperto che l'ultima vulnerabilità 0-day CVE-2024-21893, viene utilizzata per installare la nuova backdoor DSLog sui dispositivi vulnerabili. Il bug è relativo a Ivanti Connect Secure,...
Phishing all’italiana: nuova campagna a tema Agenzia Delle Entrate distribuisce il malware Danabot
Il CERT-AgID ha pubblicato un avviso relativo ad una campagna malevola volta a compromettere le vittime attraverso l'utilizzo del pericoloso malware conosciuto come Danabot. L'Agenzia delle Entrate ha emesso un...
Jurassic Tuesday: Microsoft risolve 73 Bug, Inclusi 2 Zero-Day e una Vulnerabilità Antica di 24 Anni
L'ultimo aggiornamento Patch Tuesday di Microsoft , rilasciato a febbraio 2024, ha risolto 73 vulnerabilità nel software dell'azienda. Tra questi ci sono due vulnerabilità che risultano essere sfruttate attivamente dagli aggressori e una vulnerabilità "giurassica". Tale...
