


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
Ultime news
 Cyber News
Attacco DDoS al senato della repubblica italiana
Sembrerebbe che in questo momento un attacco informatico su vasta scala si stia imbattendo sui siti governativi italiani, iniziato quasi...
Sandro Sana - 11 Maggio 2022
 Innovazione
HackerHood, il gruppo di bug-hunter di RHC emette la prima CVE
Ricercatore: Massimo ChirivìURL Disclosure: https://hackerhood.redhotcyber.com/cve-2022-27909-jdownloads NVD Link: https://nvd.nist.gov/vuln/detail/CVE-2022-27909 HackerHood, l'iniziativa di Red Hot Cyber che ha unito in un gruppo...
Silvia Felici - 11 Maggio 2022
 Cyber News
21 milioni di utenti VPN scaricabili gratuitamente su Telegram
Il 7 maggio 2022, un database contenente i dati personali e le credenziali di accesso di 21 milioni di utenti...
Redazione RHC - 11 Maggio 2022
 Cybercrime
L’Assistente Google cambierà automaticamente le password compromesse
Il browser Chrome per smartphone con sistema operativo Android ha una funzione che cambierà automaticamente le password rubate con delle...
Pietro Melillo - 11 Maggio 2022
 Cyber News
il Canada è in allerta ransomware. Il 44% delle aziende colpite paga il riscatto.
Gli attacchi ransomware erano già una minaccia crescente per le aziende canadesi, ma la guerra in Ucraina ha dato nuova...
Redazione RHC - 11 Maggio 2022
 Cybercrime
Le fonti rinnovabili saranno un obiettivo per i criminali informatici.
Tre società tedesche di energia rinnovabile sono state violate dopo che il paese ha deciso di non acquistare più il...
Marcello Filacchioni - 11 Maggio 2022
 Cyber News
La miglior protezione dal ransomware? Il nastro magnetico.
Ovviamente non è la sola è su questo siamo tutti d'accordo, oltre ad averne parlato migliaia di volte su queste...
Redazione RHC - 11 Maggio 2022
 Cybercrime
Talking Cricket Report 2: Le botnet delle Regioni Italiane
Talking Cricket è una iniziativa di Red Hot Cyber nata per far conoscere l’importanza dell’intelligence delle minacce all’interno delle attività...
Emanuele De Lucia - 10 Maggio 2022
 Cyber News
Frappo: il kit di Phishing-As-A-Service completo di sito fake per attacchi professionali
Nell'ambito dell'offerta di Malware as a Service (MaaS), esistono tantissime forme di software plug and play, che può essere utilizzato...
Redazione RHC - 10 Maggio 2022
 Cyber Italia
Italia prima in Europa per attacchi ransomware
Anche a marzo l’Italia continua a rimanere tra i Paesi più colpiti dai cybercriminali ed è la prima nazione europea...
Bajram Zeqiri - 10 Maggio 2022
 Vulnerabilità
Red TIM Research (RTR) rileva 2 bug su F5 Traffix SDC
Come avevamo pubblicato qualche giorno fa, F5 ha effettuato un rilascio di patch cumulativo di tutti i suoi prodotti. Tra...
Massimiliano Brolli - 10 Maggio 2022
 Cyber News
Perù sotto scacco da Conti ed Everest ransomware. Intelligence e Ministero dell’economia con dati online.
Come abbiamo visto recentemente con la dichiarazione di emergenza nazionale da parte del Costa Rica dopo l’attacco informatico di Conti...
Redazione RHC - 10 Maggio 2022
Numero di articoli trovati: 14637
FISA sezione 702: La backdoor al quarto emendamento degli Stati Uniti verrà riapprovata?
Al Congresso sta scoppiando un dibattito sull'opportunità di rinnovare o abrogare una legge che secondo i funzionari è vitale per combattere il terrorismo, la criminalità informatica e lo spionaggio straniero...


Attacco informatico all’italiana Exprivia
Siamo stati informati da una serie di fonti che un attacco informatico è stato messo in atto nei confronti dell'azienda italiana Exprivia. Il tutto sembra essere iniziato nel weekend, quando...
Il mondo delle vulnerabilità del software: come vengono sfruttate, chi le genera e come proteggersi
Le vulnerabilità del software rappresentano una minaccia per la sicurezza informatica in quanto possono essere sfruttate dagli hacker per ottenere l'accesso ai sistemi informatici. Una vulnerabilità del software è una...
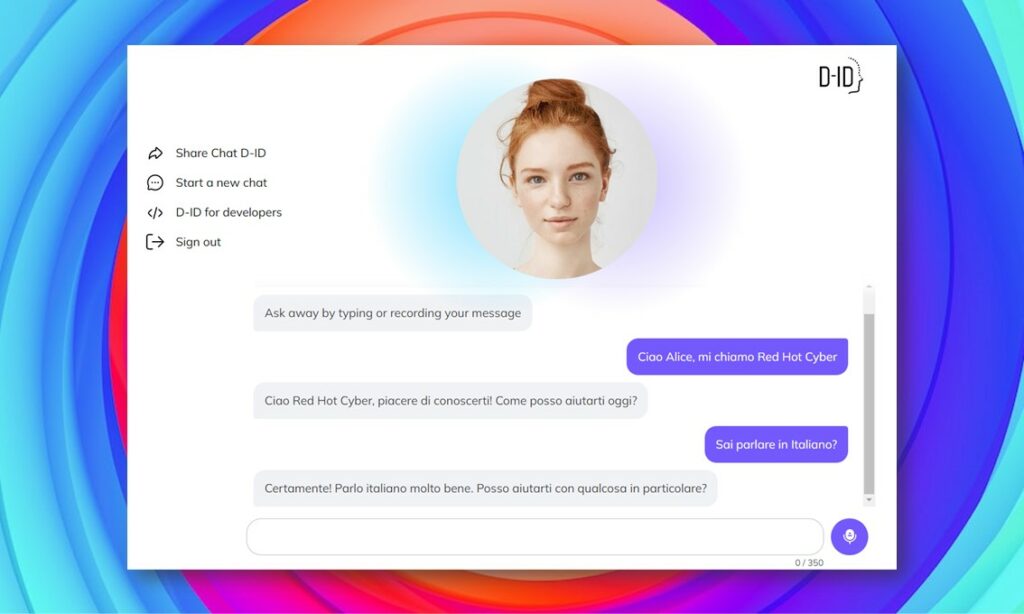
ChatGPT ora ha un volto e si chiama Alice. Ora potrai conversare con l’AI parlando al microfono
La startup israeliana D-ID, conosciuta per aver creato Deep Nostalgia, ha recentemente annunciato il lancio della versione beta della sua nuova applicazione web chiamata chat.D-ID, che consente agli utenti di...
Se non paghi il prestito per l’auto, l’auto se ne andrà via da sola. Parola di Ford!
La scorsa settimana è stata pubblicata una domanda di brevetto della casa automobilistica Ford. Descrive i sistemi integrati nelle auto che facilitano la confisca di un veicolo al suo proprietario. L'applicazione descrive anche...
Il numero di siti pirata sta dilagando nella rete Runet della Federazione Russa
Secondo i resoconti dei media, il numero di siti pirata all'interno della rete Runet della Federazione Russa, sta crescendo rapidamente. Gli analisti di Angara Security hanno calcolato che solo nel periodo...
Sono molte le donne ad abbracciare il cybercrime. Su Sinister, il 61% sono donne riporta Trend Micro
Gli analisti di Trend Micro hanno studiato cinque forum di hacking in lingua inglese (Sinister, Cracked, Breached, Hackforums e l'ormai chiuso Raidforum) nonché cinque siti di hacker in lingua russa (XSS, Exploit,...
Attacco informatico all’Acer. Il criminale vuole vendere 160GB all’azienda tramite un intermediario
Acer Inc. è un'importante azienda tecnologica globale con sede a Taiwan, la quale sta affrontando una potenziale violazione dei dati da parte di un criminale informatico. Il black Hacker dal...
Cosa sono le Botnet. Un viaggio tra malware, cyber threat intelligence ed OSINT
Internet fornisce un mare di informazioni. Parliamo spesso su RHC di Open Source Intelligence (OSINT) e di Cyber Threat Intelligence (CTI), ovvero quelle discipline di intelligence che si occupano della ricerca, raccolta ed analisi...
150 operazioni cancellate al Clinic Hospital di Barcellona a causa di un ransomware
Un attacco informatico ransomware su uno dei principali ospedali di Barcellona ha paralizzato il sistema informatico del centro che ha costretto la cancellazione di 150 operazioni non urgenti e fino...
