


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
Ultime news
 Cyber News
La Coca Cola è stata violata dal gruppo Stormous. 161GB presto online.
La cyber-gang ransomware Stormous, ha annunciato con un post su Telegram e sul suo Data Leak Site (DLS) di aver...
Redazione RHC - 26 Aprile 2022
 Cyber News
Hackerata la sandbox antivirus di terze parti di VirusTotal
I ricercatori di sicurezza di Cysource hanno descritto una vulnerabilità che ha consentito l'uso della piattaforma VirusTotal per eseguire codice...
Redazione RHC - 26 Aprile 2022
 Cybercrime
L’azienda Multimmobiliare del Ticino, vittima della gang LockBit 2.0
La famigerata banda ransomware Lockbit 2.0, sembra che in questi giorni sia sempre alla caccia di vittime italiane, o come...
Pietro Melillo - 26 Aprile 2022
 Cyber News
Google dovrà permettere agli utenti di rifiutare tutti i cookie dopo una multa
Gli utenti europei di YouTube e del motore di ricerca Google possono ora disattivare tutti i cookie quando visitano i...
Redazione RHC - 26 Aprile 2022
 Cyber News
La Russia non ha bloccato Starlink attraverso l’electronic warfare
Il primo lotto di terminali SpaceX Starlink, che si collegano a satelliti in orbita terrestre bassa, è arrivato in Ucraina...
Redazione RHC - 26 Aprile 2022
 Cyberpolitica
BlackCat ha aggredito 60 organizzazioni in 5 mesi
Tra novembre 2021 e marzo 2022, il gruppo ransomware Black Cat (alias ALPHV) hanno compromesso le reti di almeno 60...
Pietro Melillo - 26 Aprile 2022
 Cyber News
Per dimostrare le capacità del proprio spyware, una azienda ha monitorato i dipendenti della NSA.
Esiste un mercato sotterraneo di broker di dati dedicato alla vendita e all'asta delle informazioni al miglior offerente. È un...
Bajram Zeqiri - 26 Aprile 2022
 Cyber News
Elon Musk acquista Twitter per 44 miliardi di dollari
Elon Musk ha siglato un accordo per l'acquisto di Twitter Inc (TWTR.N) per 44 miliardi di dollari in contanti lunedì...
Redazione RHC - 25 Aprile 2022
 Cyber News
VKontakte chiede al governo migliaia di server che non ci sono.
VK ha inviato una lettera al Ministero dello sviluppo digitale della Federazione Russa con una richiesta di aiuto per l'acquisto...
Redazione RHC - 25 Aprile 2022
 Cyber News
la Germania avverte le aziende di limitare l’accesso ai sistemi IT agli sviluppatori russi.
Il governo tedesco raccomanda alle aziende di limitare l'accesso ai sistemi IT agli sviluppatori di software russi. Il ministero dell'Interno...
Redazione RHC - 25 Aprile 2022
 Cyber Italia
Gabrielli: “Serve un’indipendenza tecnologica europea”. Si ma come?
Franco Gabrielli, sottosegretario alla presidenza del Consiglio e Autorità delegata per la sicurezza della Repubblica, ha chiarito recentemente, che la...
Silvia Felici - 25 Aprile 2022
 Cyber News
Scopriamo la vulnerabilità Phishic Signatures di Java
Un ricercatore di sicurezza di ForgeRock, Neil Madden, ha rivelato e segnalato una vulnerabilità in una funzione crittografica in Java....
Redazione RHC - 25 Aprile 2022
Numero di articoli trovati: 14637
WhatsApp and Meta cambiano profondamente
WhatsApp e Meta stanno apportando un cambiamento significativo al modo in cui gestiscono i dati dei loro utenti. I dati di entrambi i servizi passeranno dall'essere regolati dalle società irlandesi...


11.000 siti WordPress sono stati infettati da una backdoor
Gli esperti di Sucuri hanno scoperto che gli aggressori utilizzano oltre 70 domini fake per ridurre la lunghezza delle URL, i quali hanno infettato oltre 10.800 siti WordPress con adware. I primi...
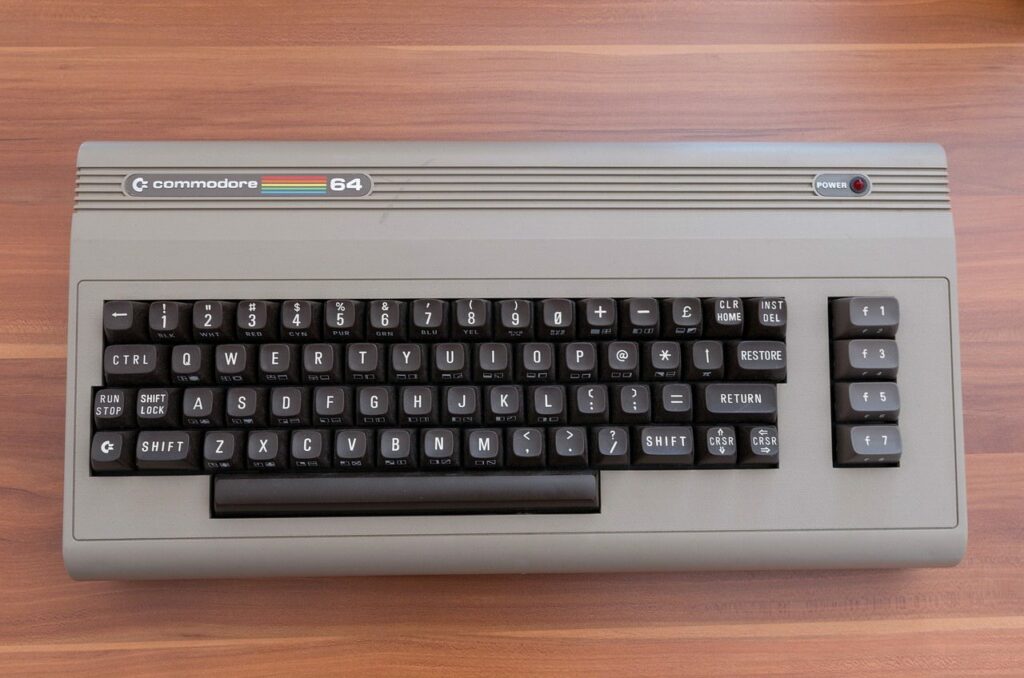
Ora con il Commodore 64 puoi utilizzare Google Maps!
Una piattaforma informatica non è mai veramente morta a meno che le persone non smettano di sviluppare nuovo software per essa. In base a tale misura, il Commodore 64 è...
ASL5 La Spezia: che novità ci sono sull’attacco informatico?
L'Asl5 ha ripreso il servizio di Radioterapia prima del previsto dopo l'attacco hacker subito. Tuttavia, l'inchiesta in corso sta ancora cercando di individuare i responsabili dell'attacco informatico, che si sospetta...
Il Cremlino è in fiamme nella mente dei CH01. Il nuovo gruppo hacker compromette 32 siti russi
Il 24 febbraio, il gruppo di hacktivisti CH01 ha attaccato diversi siti web russi. CH01 ha sostituito i contenuti 'dei presenti nei siti web (deface) con un video che mostravano...
Il cyberspace è la chiave dei futuri conflitti. Una sintesi da Google e Mandiant sul conflitto in Ucraina
Gli attacchi informatici russi contro l'Ucraina sono aumentati del 250% nel 2022 rispetto a due anni prima, secondo un nuovo rapporto congiunto di Google Threat Analysis Group (TAG) e Mandiant. Gli...
La frutta piace ai criminali informatici. Anche la Dole colpita dopo la Del Monte
Dopo la Del Monte colpita recentemente da un attacco informatico, anche il gigante Dole Food Company, uno dei maggiori produttori e distributori mondiali di frutta e verdura fresca, ha annunciato...
Brave, il browser incentrato sulla privacy si evolve. Via i prompt “Open in”
Il browser Brave, incentrato sulla privacy, inizierà a bloccare i prompt "Open in" e presenterà migliori protezioni contro gli attacchi di pool party. Questi pop-up invadenti mirano a portare i...
La retorica della sicurezza e le tentazioni dell’ID verification contro l’anonimato online
All’interno dei corsi e ricorsi storici della storia di internet si presenta sempre l’idea – più o meno mascherata da buona intenzione – di rendere possibile un accesso ai social...
Gli hacktivisti di NoName057(16) trollano i giornali italiani, e hanno ragione
No, non siamo filorussi, siamo apolitici e sappiamo distinguere il bene dal male e l'incompetenza dalla competenza. Parliamo di tutto, scansioniamo il cyberspace e le underground in lungo e in...
