


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
Ultime news
 Cyber News
Gli hacker dalla Corea del Nord Lazarus, a caccia di aziende chimiche
Gli esperti di sicurezza informatica di Symantec hanno riferito che il gruppo di criminali informatici nordcoreani Lazarus sta hackerando le...
Redazione RHC - 25 Aprile 2022
 Cyber News
QNAP esorta gli utenti a proteggersi dalla RCE di Apache
QNAP ha esortato gli utenti ad adottare misure per bloccare potenziali attacchi attraverso le vulnerabilità in Apache HTTP Server che...
Redazione RHC - 25 Aprile 2022
 Cyber News
Gravi vulnerabilità scoperte sui prodotti SCADA/IIoT della Elcomplus
Il ricercatore sulla sicurezza informatica Michael Heinzl ha scoperto diverse vulnerabilità critiche nei prodotti industriali dell'azienda russa Elcomplus, specializzata in comunicazioni radio...
Silvia Felici - 25 Aprile 2022
 Cyber News
Il Play Store ora vieta le APP di registrazione delle chiamate telefoniche
Google ha annunciato nuove regole che vietano le app di registrazione delle chiamate. Nell'ambito della lotta contro le app che abusano delle API...
Redazione RHC - 25 Aprile 2022
 Cyber News
Il regista di “Alien” Ridley Scott produrrà il film su Ethereum
La Scott Free Productions, la società di produzione dietro "House of Gucci" e "Blade Runner 2049", si appresta a produrre...
Redazione RHC - 24 Aprile 2022
 Cyber News
400.000 dollari vinti dagli hacker a Pwn2Own sui sistemi ICS e SCADA
I ricercatori di bug hanno ricevuto ricompense per ben 400.000 dollari, dopo aver scoperto 26 vulnerabilità 0day su sistemi ICS e SCADA...
Redazione RHC - 24 Aprile 2022
 Cyber News
La patch di Log4Shell di Amazon consentiva ulteriori privilege escalation
Palo Alto Networks avverte che una hotpatch rilasciato da Amazon per proteggere AWS da problemi noti in Apache Log4j, che include le...
Massimiliano Brolli - 24 Aprile 2022
 Vulnerabilità
Il bug dello spooler di stampa di windows è sotto attacco
La US Infrastructure and Cyber Security Agency (CISA) ha avvertito che una vulnerabilità nel componente Spooler di stampa di Windows, patchata da...
Agostino Pellegrino - 24 Aprile 2022
 Cyber News
ACN a breve fornirà le aziende con il bollino blu. In vista una blacklist.
Come avevamo preannunciato qualche giorno fa, a breve sarà varato l'emendamento che sancisce quale sarà il software/hardware ritenuto sicuro, con...
Redazione RHC - 23 Aprile 2022
 Cyber News
Baby gang in Rosa. Picchiavano e bullizzavano sui social le loro amiche. 15 arrestate dalla polizia.
Succede a Siena dove menavano come se fossero dei maschi e i social erano la loro arena. Jeans e fisico...
Redazione RHC - 23 Aprile 2022
 Cyber News
Henriette Davidson Avram. L’inventrice del MARC
Contrariamente all'opinione popolare, i bibliotecari sono stati dei leader nella rivoluzione digitale e Henriette Avram era uno dei membri più...
Redazione RHC - 22 Aprile 2022
 Cyber News
La cybersecurity è emergenza nazionale. Ci stiamo finalmente arrivando
Oramai anche la politica è cosciente del fatto che siamo messi davvero male sul piano della sicurezza informatica e che...
Redazione RHC - 22 Aprile 2022
Numero di articoli trovati: 14637
Un errore umano lascia le email del dipartimento della difesa statunitense online
All'inizio di questa settimana, il Dipartimento della Difesa degli Stati Uniti ha bloccato un server che, nelle ultime due settimane, ha divulgato e-mail interne delle forze armate statunitensi su Internet....


Activision è stata colpita da un Attacco informatico. Tutto è partito da una mail di phishing
Activision, l'editore di giochi per PC (incluso il franchise Call of Duty), ha segnalato una violazione della sicurezza avvenuta all'inizio di dicembre 2022. Si è scoperto che gli hacker hanno ottenuto...

TikTok e la privacy: l’app accede a Wi-Fi, GPS, contatti e calendario degli utenti
I ricercatori dell’azienda di cybersecurity australiana Internet 2.0 hanno effettuato una dettagliata analisi sull’app di TikTok per iOS e per Android, rivelando quanto questa applicazione possa essere invasiva per gli utenti. Sono state esaminate le...
L’Italiana AESCULAPIUS Farmaceutici rimane vittima di RansomHouse. I dati sono stati pubblicati online
La banda di criminali informatici RansomHouse, ieri rivendica all'interno del proprio Data Leak Site (DLS) un attacco informatico all'italiana AESCULAPIUS Farmaceutici. L'attacco sembrerebbe essere stato sferrato in data 04 febbraio...
La commissione europea vieta TikTok sui dispositivi dei suoi dipendenti
Giovedì la Commissione europea ha vietato TikTok sui dispositivi ufficiali utilizzati dal personale a causa delle preoccupazioni sulla protezione dei dati, mentre l'UE cerca di rafforzare la sua sicurezza informatica. ...
Il gigante americano dei semiconduttori Applied Materials ha subito un pesante attacco informatico
La società americana Applied Materials è impegnata nella fornitura di apparecchiature, servizi e software per la produzione di microcircuiti a semiconduttore in vari settori dell'elettronica. Durante una recente chiamata sugli...
Un anno di guerra ibrida Russia-Ucraina: in preparazione un’offensiva di primavera?
Ad un anno dall'inizio del conflitto Russia e Ucraina, mentre sul campo di battaglia continuano ad essere impiegate le armi convenzionali, le operazioni informatiche continuano a svolgere un ruolo di...
12 milioni di taglie per il bug-bounty di Google. Oggi essere un bug-hunter ti può rendere milionario
Nell'ambito del programma Bug Bounty, lo scorso anno Google ha pagato la taglia più alta della storia. Circa 12 milioni di dollari sono stati dati ai ricercatori di bug, per oltre 2.900 vulnerabilità rilevate...
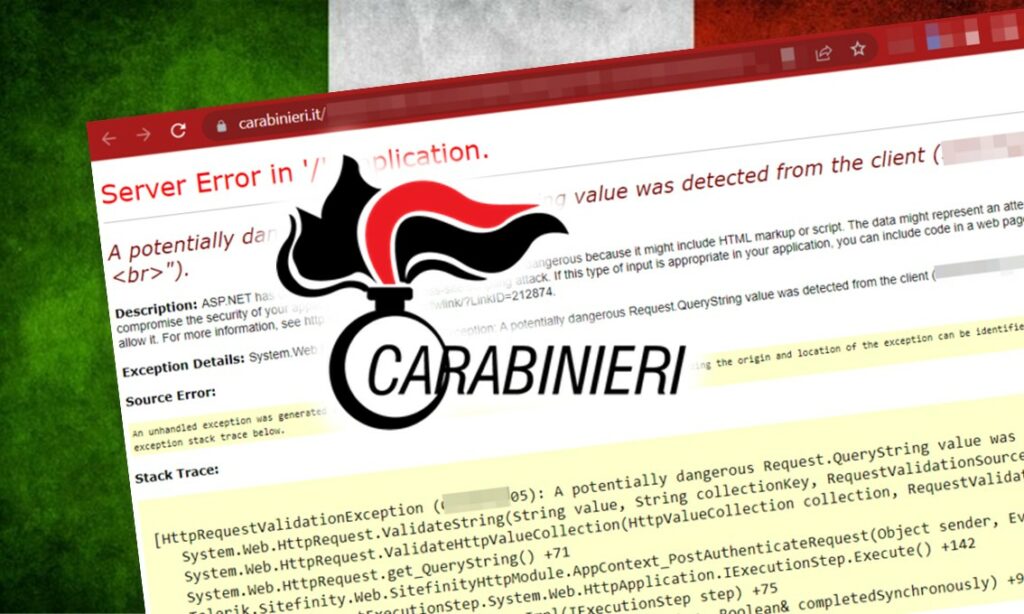
Sito dell’Arma dei Carabinieri. Attenzione alle information disclosure
Come sappiamo, il sito web dei Carabinieri, che ieri ha avuto un attacco Distributed Denial-of-Service (DDoS) da parte del collettivo di hacker hacktivisti NoName57, soffre di problemi di depurazione degli...
Perché istruire gli utenti a non cliccare sui link del phishing non basta
Leggevo l’articolo “Telling users to ‘avoid clicking bad links’ still isn’t working” a cura del NCSC, National Cyber Security Centre, inglese, che pone l’accento sul fatto che, a quanto pare, insegnare...
