


 News
 Discover
 Newsletter
Articoli più letti dei nostri esperti

100.000 account npm sono stati rubati da GitHub
Secondo GitHub, a seguito di un hack di aprile che utilizzava i token Heroku OAuth e Travis-CI, gli aggressori hanno rubato i dati di autorizzazione per circa 100.000 account npm....


Scoperta una nuova variante del ransomware Nokoyawa
La cyber gang ha migliorato il ransomware Nokoyawa riutilizzando il codice da fonti pubblicamente disponibili. I principali miglioramenti introdotto sono: Gran parte del codice aggiunto è stato copiato dal codice del ransomware Babuk;...
killmilk, a capo di Killnet elogia lo CSIRT Italia ma poi annuncia un hack
il capo di Killnet, ha riportato poco fa, dopo l'avvio delle operazioni contro lo CSIRT un elogio ai ragazzi del team italiano in due messaggi molto differenti rispetto a quelli...
La Botnet di Killnet possiede migliaia di IP in 132 paesi compresa l’Italia
Autore: Emanuele de Lucia, Cluster25Data Pubblicazione: 30/05/2022 Le botnet utilizzate da KillNet per eseguire gli attacchi DDoS ipotizzavamo che fossero grandi, ma dalle analisi svolte sono stati rilevati migliaia di IP singoli per...
Killnet pubblica nuovi obiettivi Italiani. Tra questi Senato, Bankitalia e Consip e lo Csirt Italia
Legion, il gruppo gestito da Killnet, pubblica nuovi obiettivi per i suoi gruppi quali VERA, RAYD, PHOENIX, SAKURAJIMA e altri nuovi gruppi arruolati di recente. Ricordiamo che i sotto-gruppi di...
Ministero degli Esteri e Difesa risultano offline
Intorno alle ore 12:00 di lunedì 30 maggio 2022, a circa 7 ore dall'avvio del presunto attacco di Killnet alle infrastrutture italiane, i siti del Ministero degli Esteri e del...
Diffusi disservizi a Poste Italiane. Non sono gli hacker filorussi di Killnet
Diffusi sono i disservizi che sono stati notificati in giro per l'Italia relativi a Poste italiane. Sembra che siano state effettuate delle manomissioni interne su alcuni sistemi contabili e che...
Killnet Panopticon: attacchi preparatori DDoS prima di una fuoriuscita di dati? Polizia down.
Al momento ancora non è chiaro cosa stiano combinando il gruppo filorusso di Killnet. Dopo i messaggi pubblicati nei giorni scorsi e le minacce per qualcosa che sarebbe dovuto avvenire...
I prodotti di apprendimento per bambini raccolgono dati senza il loro consenso
Human Rights Watch (HRW), in una ricerca pubblicata recentemente, ha studiato più di 150 prodotti di apprendimento online in 49 paesi diversi e ha scoperto che l'89% delle app raccoglie...
Zyxel rilascia nuove fix per bug
Zyxel ha pubblicato un aggiornamento di sicurezza per gli amministratori che avverte di molteplici vulnerabilità nei suoi firewal e controller di accesso. Sebbene le vulnerabilità non siano critiche, rappresentano comunque...
Ultime news
 Cyber News
Aggiornamento Kaseya: “è il più grande attacco ransomware di sempre” e utilizza zeroday.
L'attacco ransomware "distribuito", che ha utilizzato il software Kaseya per infettare moltissime organizzazione attraverso un aggiornamento software, sta per iniziare...
Agostino Pellegrino - 5 Luglio 2021
 Cyber News
Biden chiede alle intelligence di indagare sull’incidente di Kaseya.
Ora si inizia a comprendere meglio l'accaduto. Joe Biden ha detto sabato di aver ordinato alle agenzie di intelligence statunitensi...
Redazione RHC - 4 Luglio 2021
 Cyber News
Il ransomware ChaChi prende di mira le scuole negli Stati Uniti D’America.
Lo avevamo già accennato in passato che i criminali informatici, stanno iniziando a sferrare attacchi ransomware mirati verso le scuole...
Redazione RHC - 4 Luglio 2021
 Vulnerabilità
GitHub: 1,5 milioni di dollari in bug bounty.
Oltre mezzo milione di dollari è stato emesso come ricompensa per i ricercatori che hanno partecipato al programma bug bounty...
Agostino Pellegrino - 4 Luglio 2021
 Cyber News
Incidente Kaseya: l’attacco ransomware distribuito si sta attivando.
Come anticipato ieri, centinaia di aziende in tutto il mondo, tra cui una delle più grandi catene alimentari svedesi, sono...
Redazione RHC - 4 Luglio 2021
 Cyber News
USA sotto un “colossale attacco” informatico: un nuovo Solarwinds è iniziato.
Sembrerebbe che si stia dispiegando un nuovo attacco alla catena di approvvigionamento in stile Solarwinds negli Stati Uniti D'America. Secondo...
Redazione RHC - 3 Luglio 2021
 Cyber News
Piazza Tienanmen 2021 e il monito di Xi Jimping.
Autore: 3cl1ps3Data Pubblicazione: 03/06/2021 Poco dopo mezzogiorno del 5 giugno 1989 in Piazza Tienanmen, nel cuore di Pechino, una colonna...
Redazione RHC - 3 Luglio 2021
 Cyberpolitica
Cavi sottomarini: gli USA stanno avendo la meglio sulla Cina nel pacifico.
Gli Stati Uniti potrebbero faticare a persuadere il mondo nel vietare Huawei dal 5G, ma di fatto stanno vincendo un'altra...
Sandro Sana - 3 Luglio 2021
 Cybercrime
Le 6 migliori Hacker Girl di sempre
Spesso parliamo di hacking, di hacker, di cybercrime, di black, gray e white. Ma "hacker" è sempre sinonimo di sesso...
Sandro Sana - 3 Luglio 2021
 Cyber News
CISA rilascia un tool di auto-valutazione delle difese anti ransomware.
Recentemente, la Cyber Security and Infrastructure Security Agency (CISA) degli Stati Uniti D'America, ha rilasciato uno strumento di auto valutazione...
Redazione RHC - 3 Luglio 2021
 Vulnerabilità
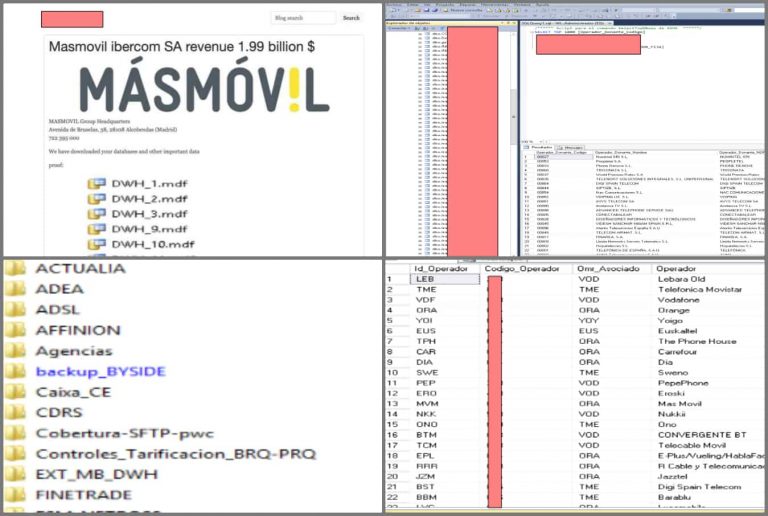
REvil colpisce MASMOVIL. L’operatore Telco spagnolo.
Come si dice ... e non è finita.Il quarto operatore di telecomunicazioni spagnolo MasMovil Ibercom è l'ultima vittima della famigerata...
Pietro Melillo - 3 Luglio 2021
 Cyber News
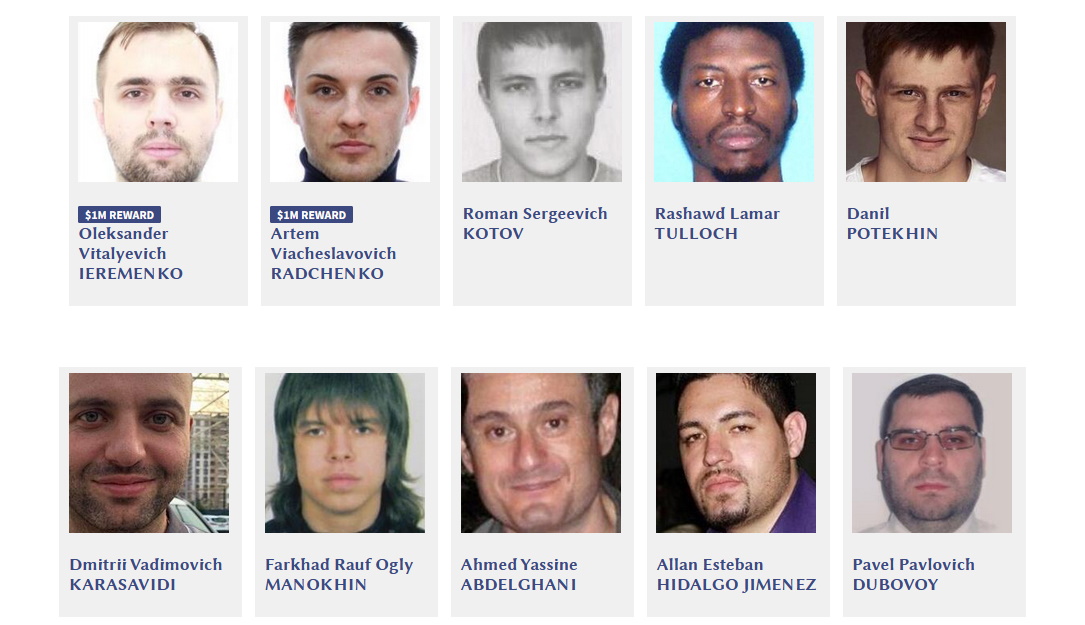
I Servizi USA pubblicano gli hacker più ricercati d’America.
Il servizi segreti degli Stati Uniti hanno aggiornato il suo sito Web ufficiale questo mese per aggiungere una nuova pagina...
Redazione RHC - 2 Luglio 2021
Ricorrenze storiche dal mondo dell'informatica
Massimiliano Brolli - 15/07/2026
