


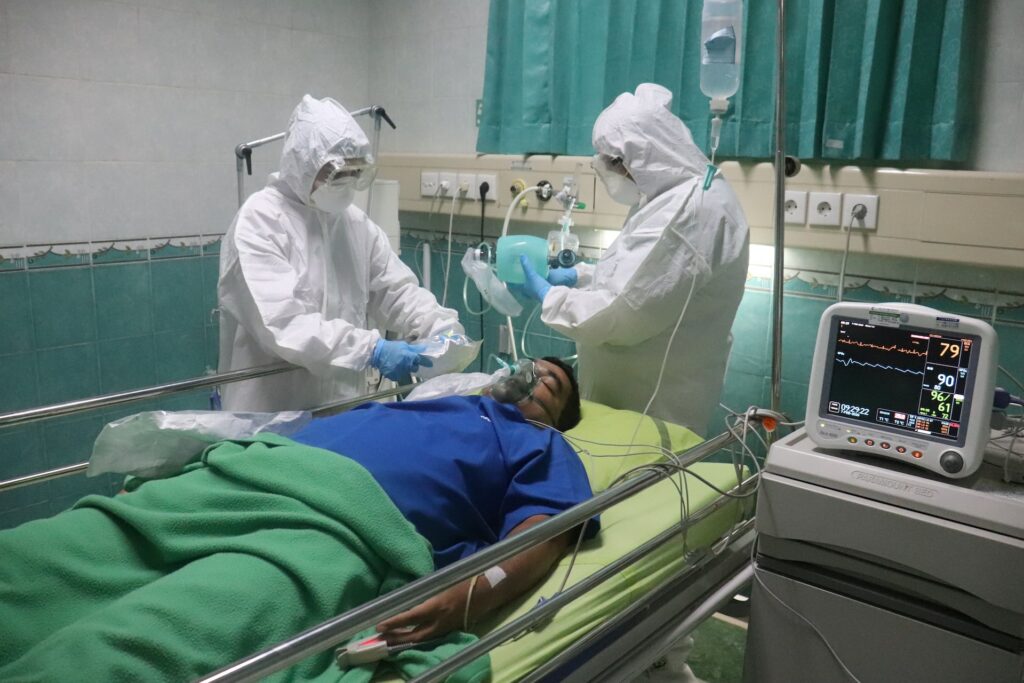
Forescout Research Labs , con il supporto di Medigate Labs , hanno scoperto una serie di 13 nuove vulnerabilità che interessano lo stack Nucleus TCP/IP, che collettivamente chiamiamo NUCLEUS:13. Le nuove vulnerabilità consentono l’esecuzione di codice remoto, la negazione del servizio e la perdita di informazioni.

Nucleus è utilizzato in dispositivi critici per la sicurezza, come macchine per anestesia, monitor per pazienti e altri nel settore sanitario. Forescout Research Labs si impegna a supportare i fornitori nell’identificazione dei prodotti interessati, anche tramite il rilevatore di stack TCP/IP open source che può essere utile, oltre a condividere i risultati con la comunità della sicurezza informatica.
La tabella seguente mostra le vulnerabilità scoperte di recente. Le righe sono colorate in base al punteggio CVSS: giallo per medio o alto e rosso per critico.
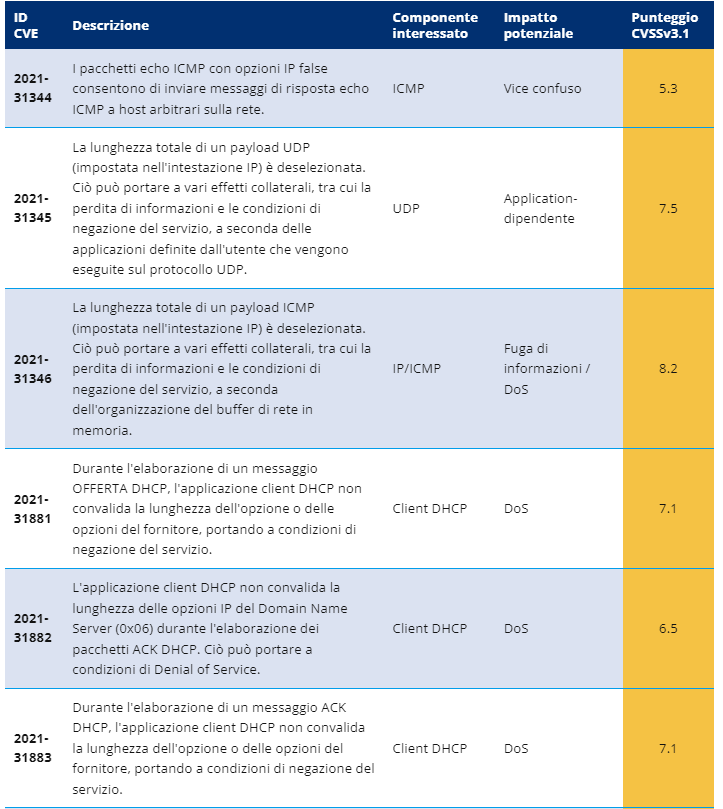
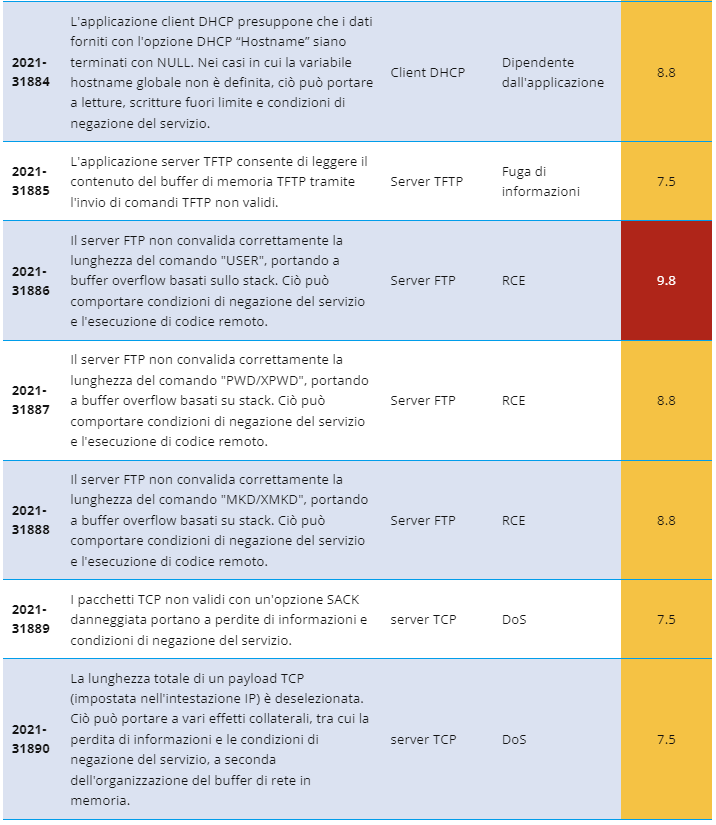
Siemens ha rilasciato patch per tutte le vulnerabilità. Alcuni di questi erano già stati corretti nelle versioni esistenti dello stack ma non avevano mai rilasciato ID CVE.
Le vulnerabilità negli stack TCP/IP che sono state patchate silenziosamente possono comunque interessare diversi dispositivi. Nel caso di CVE-2016-20009 (che come indica l’ID è stato originariamente trovato nel 2016) ci sono stati diversi avvisi rilasciati nel 2021 (dopo la divulgazione di NAME: WRECK) che elencano dispositivi critici vulnerabili, come le turbine a gas Siemens, l’infusione di BD Alaris pompe e dispositivi sanitari GE .
Di seguito viene riportato un video che mostra gli effetti dello sfruttamento di CVE-2021-31886.
Nucleus NET è lo stack TCP/IP del sistema operativo in tempo reale Nucleus (RTOS).
Lo stack e l’RTOS sono stati originariamente sviluppati da Accelerated Technology, Inc. (ATI) nel 1993, quindi acquisiti da Mentor Graphics nel 2002 e infine da Siemens nel 2017.
Dalla sua versione originale, 28 anni fa, Nucleus è stato implementato in molti settori verticali con requisiti di sicurezza come dispositivi medici, automotive e sistemi industriali.
Capire dove è presente il codice vulnerabile è notoriamente difficile.
Il sito web ufficiale di Nucleus riporta che l‘RTOS è distribuito in oltre 3 miliardi di dispositivi. Una rapida occhiata alla pagina che elenca le storie di successo dei clienti rivela il suo utilizzo in scenari come l’assistenza sanitaria (defibrillatori ZOLL e macchine ad ultrasuoni ZONAR ), IT sistemi di archiviazione BDT A ) e sistemi critici (navigazione avionica Garmin).
Ma crediamo che la maggior parte di quei 3 miliardi siano in realtà componenti di dispositivi come i chipset MediaTek IoT e i processori in banda base utilizzati negli smartphone e in altri dispositivi wireless. E’ stata trovata anche documentazione tecnica che dettaglia l’uso di Nucleus per dispositivi medici, come la macchina per anestesia GE S/5 Avance e il monitor da comodino Nihon Kohden.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].