


Nel contesto moderno dove è in corso una vera e propria cyberguerra, il concetto di consapevolezza in ambito cybersecurity e l’irrobustimento dei perimetri infrastrutturali è sempre più importante. In questa situazione, gli obiettivi degli attaccanti sono distribuiti tra tutti gli utenti che, utilizzando un semplice PC, accedono a una rete.
Il controllo dell’attività dell’utente e il conseguente monitoring devono essere forti ma devono consentire l’attività senza irrigidimenti eccessivi. Quindi, sorge spontanea la domanda: come si può fare?

Ci sono molti tools utilizzabili per controllare e monitorare le attività degli utenti, suddivisi in soluzioni entreprise e open source: le prime sono le maggiormente stabili, mantenute e supportate in caso di problemi, le seconde sono totalmente libere di essere modificate con implementazioni custom. Ho cercato di pensare un tool che potesse raggruppare i tre principali punti per la sicurezza degli utenti:
La domanda che mi sono posto prima di affrontare questo tema è stata semplicemente: cosa vorrei che facesse un prodotto per aiutarmi nella mia protezione? In prima battuta dovrebbe essere semplice da usare per tutti, leggero, portabile tra PC diversi e dinamico; dovrebbe inoltre avere un insieme di regole per le detection aggiornato e customizzabile.
Anubi (https://github.com/kavat/anubi) è la mia implementazione come soluzione EDR; è sviluppato in Python ed è disponibile per Linux e Mac (Windows lo sarà a breve); l’installazione è descritta direttamente nel repository e può essere riassunta in:
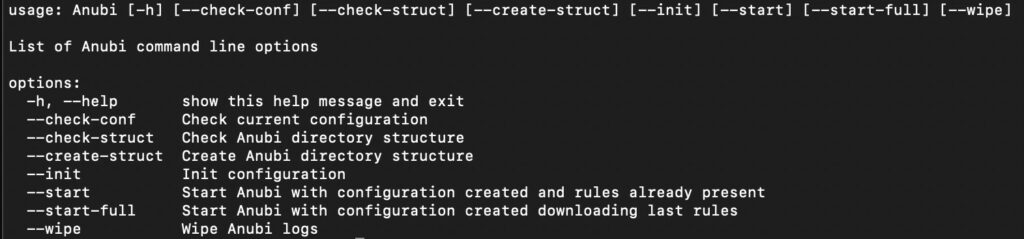
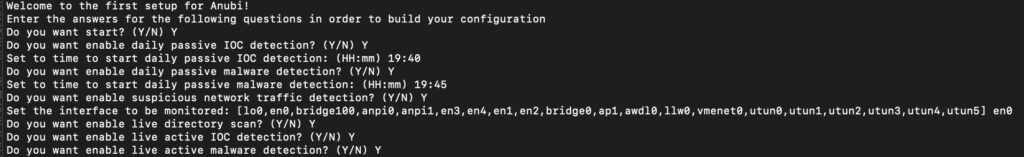
Durante il primo avvio, sarà chiesto l’inserimento della prima configurazione per:
Anubi è fondamentalmente un ciclo dove le azioni sono distribuite mediante thread specifici, permettendo quindi l’esecuzione parallela dei controlli eseguiti.
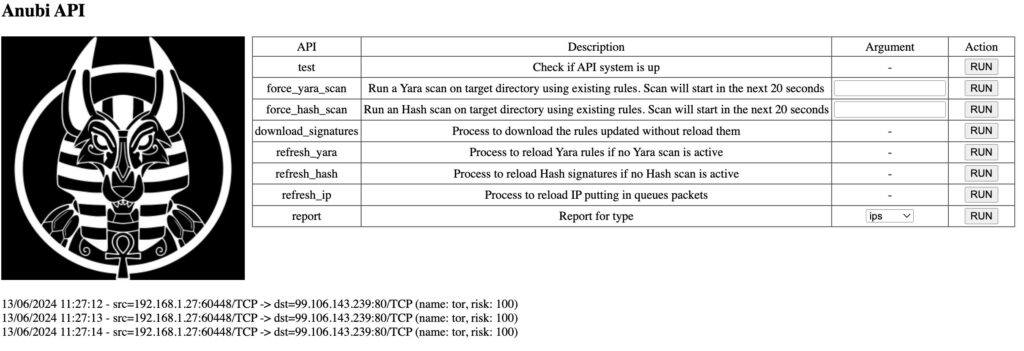
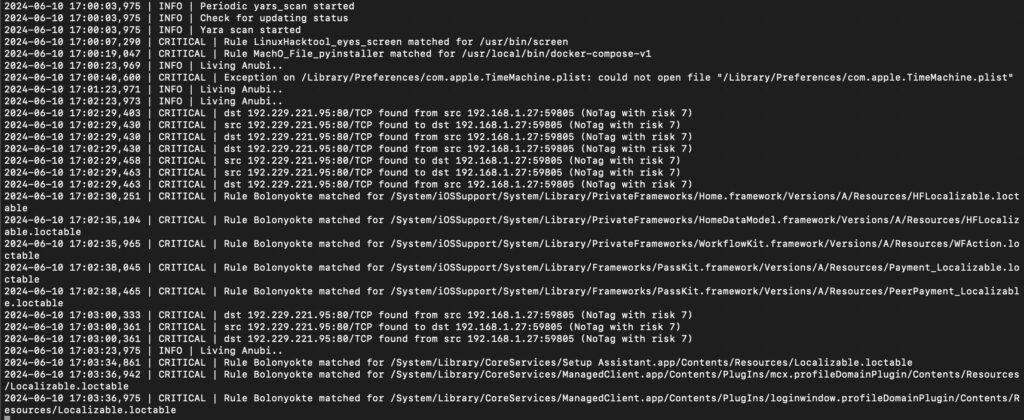
Anubi salva i risultati dei propri controlli in modo diretto nei file di logs o nella directory dedicata ai reports. Mette a disposizione anche il proprio sistema di API, usato per garantire l’interazione diretta con il tool senza riavvii superflui e la WebUI aiuta a semplificare la richiesta e il conseguente avvio delle operazioni on-demand.
Il tool si presta ad aiutare dai meno specializzati ai più skillati grazie alla sua dinamicità e personabilità, applicativa e di triggering delle detection mediante regole aggiuntive; risulta leggero, trasportabile tra sistemi ed è una soluzione completamente made in Italy.
Happy hack!

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].