


Uptycs, una società di sicurezza informatica, ha scoperto un nuovo malware per il furto di credenziali chiamato Zaraza bot, che viene venduto su Telegram e utilizza il messenger come server di comando e controllo (C2, C&C).
Il bot Zaraza prende di mira un gran numero di browser Web e si sta diffondendo attivamente sul canale Telegram, popolare tra i criminali informatici. Una volta che il malware ha infettato il computer della vittima, estrae i dati sensibili e li invia a un bot di Telegram controllato dall’aggressore.

Zaraza bot è un binario a 64 bit compilato con C#. Quando viene infettato, il malware estrae tutte le possibili credenziali memorizzate sul computer della vittima. In particolare, prende di mira 38 diversi browser Web, tra cui Google Chrome, Microsoft Edge, Opera, AVG Browser, Brave, Vivaldi e Yandex. Il malware è anche in grado di acquisire schermate dalla finestra attiva del browser.
Si noti che il browser Web memorizza le credenziali nel sistema in due formati crittografati (le nuove versioni del browser utilizzano la firma della password v80 e le versioni precedenti utilizzano la funzione DPAPI di Windows), ma Zaraza bot è in grado di decrittografare entrambi i formati.
Il bot Zaraza quindi estrae le credenziali da servizi bancari online, portafogli di criptovaluta, e-mail e altri siti web. I dati rubati possono quindi essere utilizzati dagli hacker per scopi dannosi come furto di identità, frodi finanziarie e accesso non autorizzato ad account personali e aziendali.
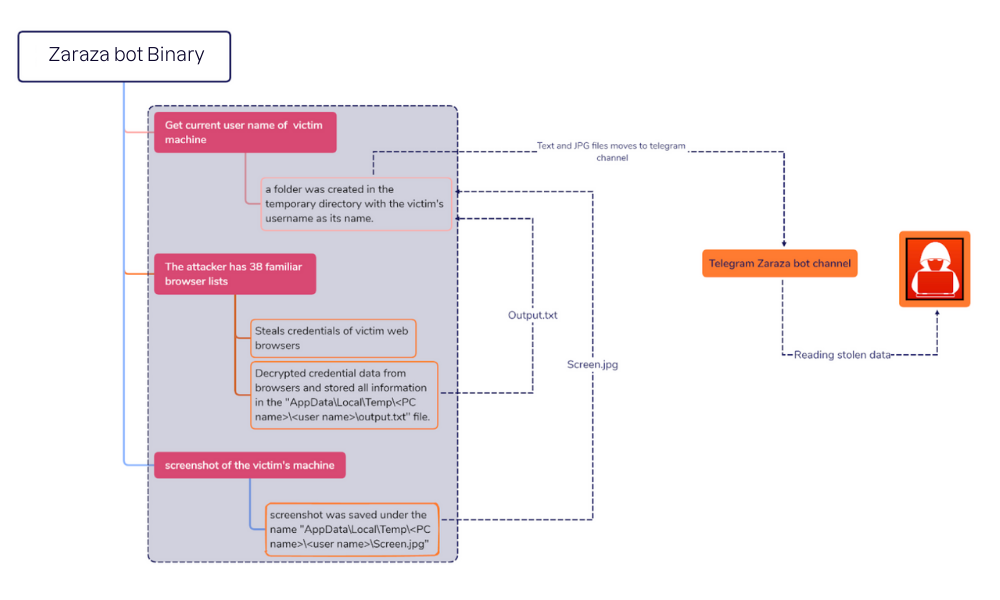
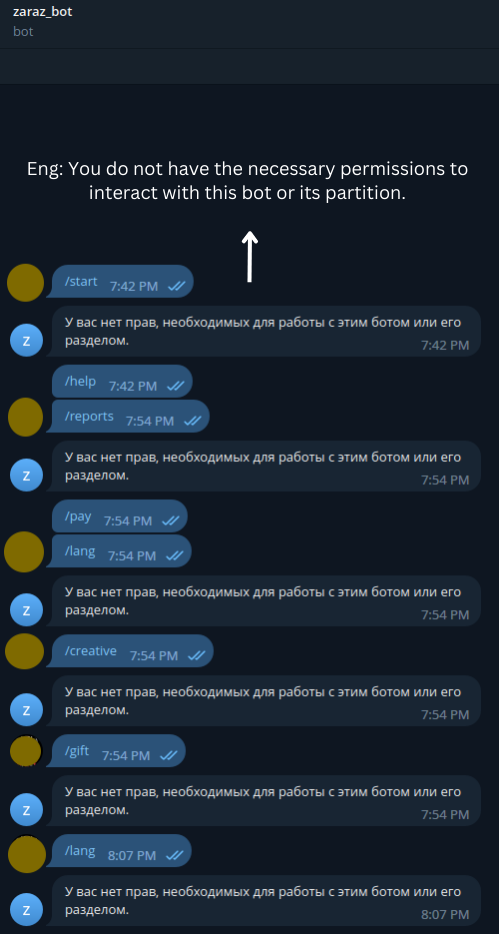
Secondo Uptycs, il bot Zaraza viene offerto ad altri criminali informatici come strumento commerciale in abbonamento. Va notato che l’accesso al bot di Telegram per la sottoscrizione è limitato.
Per questo motivo, il team di ricerca di Uptycs non è stato in grado di interagire con il bot.
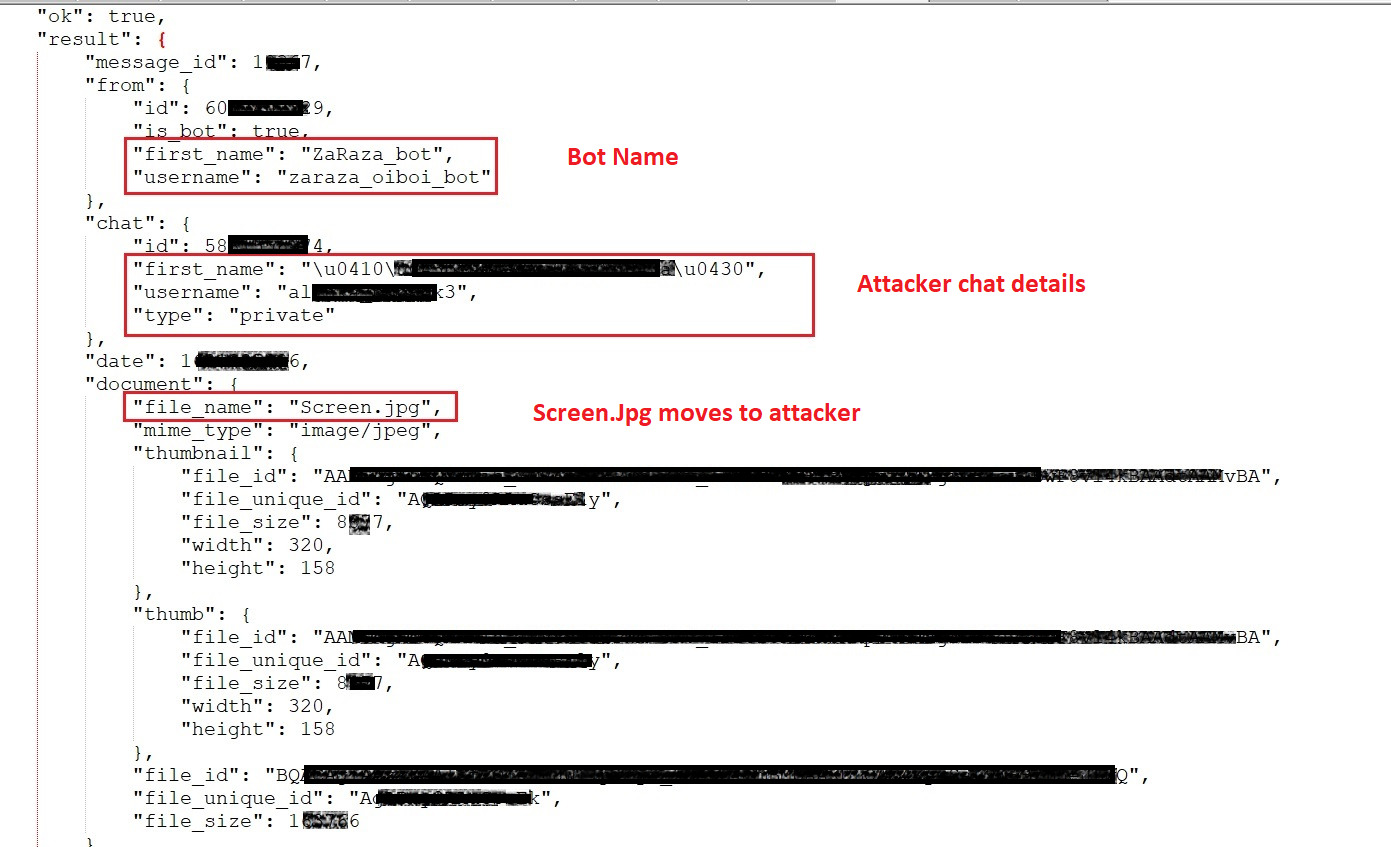
Analizzando i pacchetti HTTPS, gli esperti hanno scoperto che il bot Zaraza ha intercettato i dati contenenti il nickname e le informazioni sull’account di un utente russo. Ciò indica che l’utente russo è associato all’amministratore del bot o a un criminale informatico che utilizza il bot Zaraza.
Al momento non è chiaro come venga distribuito il bot Zaraza, ma in passato i criminali informatici utilizzavano comunemente 2 metodi di distribuzione: pubblicità dannosa e ingegneria sociale. Per ridurre il rischio di attacchi di infostealer, gli utenti sono incoraggiati a utilizzare l’autenticazione a due fattori (2FA) e ad applicare gli aggiornamenti del software e del sistema operativo non appena disponibili.
I risultati di Uptycs arrivano dopo che il team di Microsoft Threat Intelligence ha annunciato una nuova campagna di phishing rivolta a società di contabilità e autorità fiscali utilizzando il downloader GuLoader, che installa il trojan Remcos RAT RAT, consentendo l’accesso iniziale alle reti aziendali.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.