


Autore: Stefano Gazzella
Il sito del Comune di Gorizia è tornato online sebbene con funzioni limitate, fra cui – con chiara evidenza – si fa notare l’assenza di alcuna comunicazione destinata agli interessati coinvolti dalla violazione dei dati personali nonostante il tempo trascorso. Tutto ciò che si può apprendere a riguardo è un comunicato a firma del sindaco che dà notizia della riattivazione dei servizi fondamentali e il graduale ripristino del sito.

Stavolta non si può proprio dire che sia una scena da film, purtroppo. Anzi, è un fatto che non è possibile ignorare nel momento in cui si è inteso ripristinare un canale di comunicazione che avrebbe ben potuto consentire di rendere a tutti gli interessati la possibilità di accesso alle informazioni essenziali prescritte dall’art. 34 GDPR.
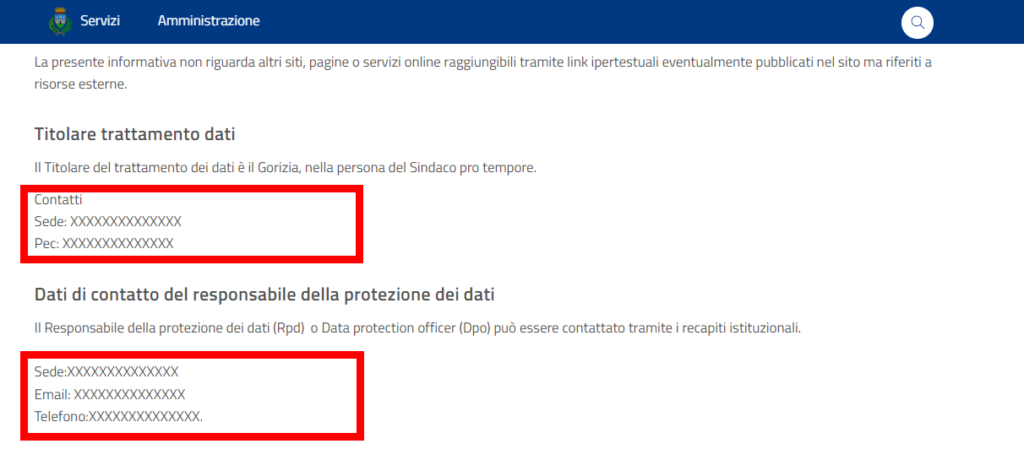
Non è possibile reperire alcun punto di contatto presso cui ottenere maggiori informazioni. Addirittura, nella sezione “Privacy e note legali” del sito l’informativa (il cui agg. è del 14 dicembre 2022) sono riportati dei campi XXXXXXXXXXXXXX da compilare sia per il titolare del trattamento che per il responsabile della protezione dei dati. Chi vuol fare ironia potrebbe vederla come una singolare modalità di applicazione di una cifratura delle informazioni. Un cittadino, invece, oltre che accogliere l’invito ad essere paziente nell’attesa di aggiornamenti e confidare nella limitazione del proprio disagio nell’accesso ai servizi, potrebbe ben ritenere di essere in una situazione che desta non poche preoccupazioni.
Un interessato, infatti, non ha avuto modo di ricevere aggiornamenti che gli possano consentire di valutare la gravità del data breach occorso e di conseguenza la propria esposizione a dei rischi. Non aver comunicato quali dati personali sono stati oggetto di esfiltrazione e che adesso sono non soltanto a disposizione dei cybercriminali ma destinati ad essere anche di imminente pubblicazione comporta una situazione di sostanziale inconsapevolezza per gli interessati coinvolti dalla violazione. Non essere stati portati a conoscenza delle probabili conseguenze del data breach impedisce infatti l’adozione in autonomia di alcune misure di protezione e dunque espone a rischi e pericoli consistenti quali ad esempio phishing, furti di identità, compromissione di credenziali o password.
Allo stesso modo, l’assenza di informazioni circa le misure di mitigazione adottate e di cui si propone l’adozione non consente di comprendere quali azioni e cautele può essere possibile impiegare per contenere gli effetti negativi della violazione di sicurezza.
Il cittadino si può dire piuttosto preoccupato nel contemplare due scenari. Uno a valle, per quanto rilevato circa le conseguenze di un assordante silenzio circa le informazioni da fornire agli interessati. Un altro a monte, nel timore che l’assenza di comunicazione derivi dall’aver valutato la violazione come non “suscettibile di presentare un rischio elevato per i diritti e le libertà delle persone fisiche” (art. 34.1 GDPR).
Si confida in un aggiornamento che possa fugare ogni dubbio e preoccupazione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]