


Autore: Massimiliano Brolli
Data pubblicazione: 10/11/2019
Ne abbiamo parlato, la parola hacker è stata abusata da tempo, per descrivere persone specializzate in sicurezza informatica, ma che svolgono attività differenti dal punto di vista etico.

Richard Stallman, attivista statunitense e “guru” del software libero (criticato da molti e osannato da altri), cercò di distinguere il termine “hacker” da “cracker”.
I primi, gli hacker (oggi chiamati white hat hacker) contribuivano a rendere i sistemi più sicuri senza trarne un reale profitto con lo scopo di – vedere oltre -, dove le altre persone non erano riuscite a farlo con l’obiettivo di migliorarne la sicurezza dei sistemi. I secondi invece, i cracker (chiamati oggi black hat hacker), violavano i sistemi in maniera illegale, per trarne un diretto vantaggio.
Purtroppo, questa differenza non è stata accolta dal pubblico e oggi si parla di “hacker” senza fare una corretta distinzione tra hacker etici e criminali informatici, in quanto tutto è male, anche se ci sono differenze sostanziali, non è vero?
Tra white e black esistono innumerevoli sotto-dimensioni come i gray, i red, i blue, gli script-kiddie, oltre ad altre varianti con sottili sfumature da comprendere, ma diciamo che oggi distinguiamo i cattivi (i black) dai buoni (i white) e i gray… pensiamo al “datagate” e al rapporto Snowden... ma lasciamo per ora perdere.
Sia i white che i black generalmente non lavorano da soli, sia gli etici che i criminali, si radunano in gruppi, utilizzano community sia nel clear-web che nell’underground.
I black si distinguono principalmente in Attivisti (Anonymous, DCLeaks, LulzSec, ecc…), Cyber Criminali da profitto (violano e abusano le piattaforme informatiche per un “mero” guadagno economico) e i Gruppi di Minacce Persistenti Avanzate (APT41, APT40, APT18, Turla, Lazarus, Silence APT… solo per citarne alcuni) che sono spesso a stretto contatto con gli stati (National-State Actors) dai quali vengono coordinati e finanziati.
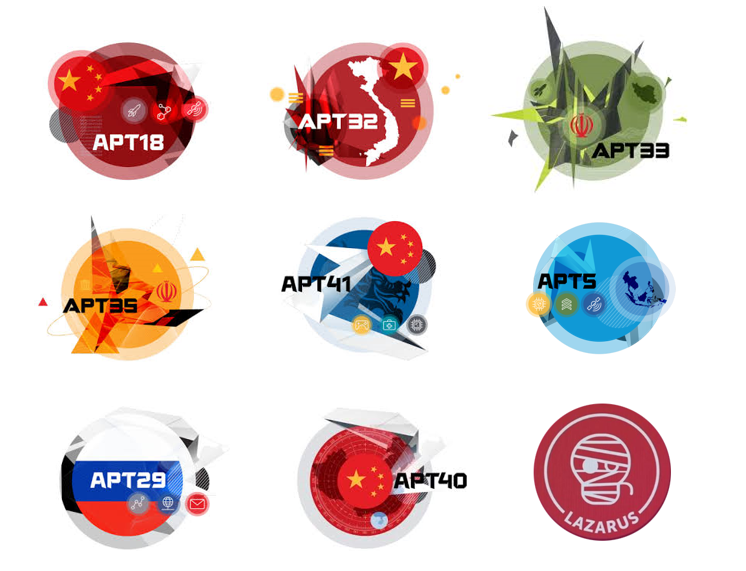
I gruppi APT lavorano a stretto contatto con le intelligence dei loro paesi, che li finanziano per rubare proprietà intellettuale, condurre spionaggio industriale, interrompere i servizi, distruggere le infrastrutture di altri paesi (ricordiamoci Stuxnet e Flame... ma lasciamo per ora perdere).
Inoltre creano Malware e li utilizzano per variopinti fini, dalla sorveglianza-distribuita alla cyber-war oltre a ricercare day (non come fanno i ricercatori e il responsible disclosure) per costruire cyber-weapons e renderli disponibili ai loro governi oltre ad opporsi ad altri gruppi APT concorrenti.
Lavorano anche nelle undergroud rivendendo i loro sforzi “pubblici” attraverso piattaforme MaaS (Malware As a Service). Insomma, in tutto quello che produce un vantaggio o un profitto in modo illegale su internet, ci sono loro.
I black (ma soprattutto i National-State Actors) lavorano per molto tempo e si parla di mesi o addirittura anni per preparare “il colpo”, oltre ad avere accesso ad ingenti finanziamenti per la ricerca aumentando esponenzialmente l’asimmetria in termini di skill tra buoni e cattivi.
Questi gruppi infatti sono i più pericolosi, alcuni molto attivi (cito APT40, APT41, Lazarus, Platinum APT), mentre altri hanno deposto le armi da tempo, ma come si dice
… se ne senti l’odore da lontano, stanne alla larga… subito!
Ed ecco che entra in azione il Blue Team, la Threat Intelligence, il Threat Hunting, la Malware Analysis oltre alle infrastrutture di sicurezza come gli endpoint-protection, gli antivirus, i threat data-feed, la priorità di gestione delle minacce e gli indicatori di compromessone, ad esempio interconnessi ai gruppi APT.
Come al solito, oltre a buoni strumenti e una perfetta integrazione nell’organizzazione aziendale, occorre che questi strumenti vengano gestiti da “mani esperte”.
Infatti, non è detto che avere varianti di malware collegate ad un gruppo APT* voglia dire che si è sotto attacco, ma il team deve conoscerne le fonti e i gruppi più attivi e prevedere ulteriori precauzioni quando vengono rilevati malware collegati a precedenti attacchi, in particolare interconnessi a gruppi molto attivi.
Insomma, come spesso dico ogni sistema e ogni organizzazione è violabile, tutto dipende dall’interesse nel farlo e dal tempo a disposizione, e su questo il NIST lo spiega bene nella “Special Pubblication” 800-115 oltre ad insegnarcelo gli incidenti in natura.
Concludo dicendo che oggi:
saper trovare il giusto compromesso tra rumore generato dai falsi positivi e le reali minacce, sarà lo spartiacque tra aziende che “subiranno” o “reagiranno” al cybercrime, nel prossimo e difficile futuro

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.