


AirAsia Group si impegna nella protezione della privacy dei suoi clienti in ogni modo possibile. Quello non è un contratto, intendiamoci, ma solo un’espressione del loro impegno.
L’11 e il 12 novembre, AirAsia Group è stata vittima di un attacco ransomware da parte di Daixin Team. Gli attori della minaccia, che sono stati oggetto di un recente allarme CISA, hanno informato il sito DataBreaches di aver ottenuto i dati personali di 5 milioni di passeggeri unici e di tutti i dipendenti.
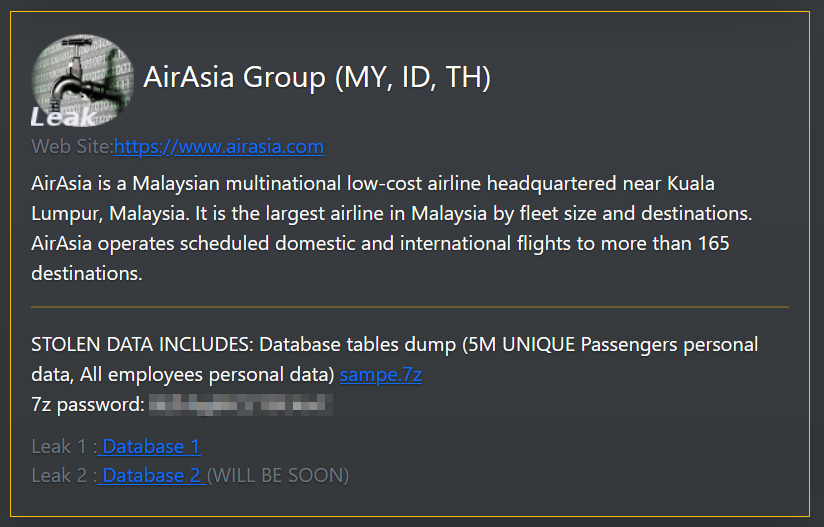

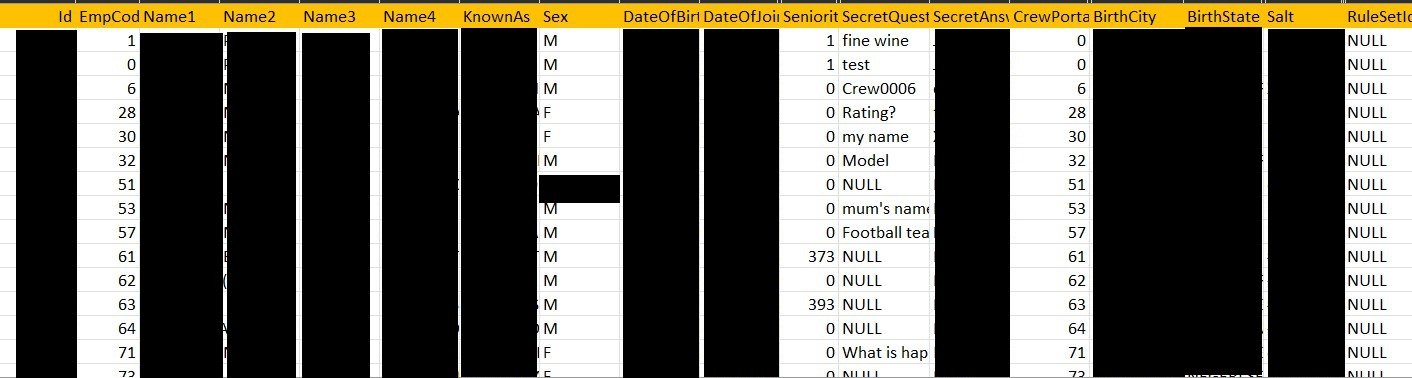
Sono stati quindi forniti due file .csv che Daixin Team ha fornito anche ad AirAsia Group.
Un file conteneva informazioni sui passeggeri. Il secondo file conteneva informazioni sui dipendenti con numerosi campi che includevano nome, data di nascita, paese di nascita, luogo, data di inizio del rapporto di lavoro, la loro “domanda segreta”, “risposta” e altro ancora.
Secondo il portavoce di Daixin, AirAsia ha risposto all’attacco.
Secondo quanto riferito, sono entrati rapidamente nella chat, hanno chiesto al negoziatore di Daixin un esempio dei dati e, dopo aver ricevuto il campione, “hanno chiesto in dettaglio come avremmo eliminato i loro dati in caso di pagamento”.
Secondo quanto riferito, AirAsia non ha cercato di negoziare l’importo, il che potrebbe indicare che non ha mai avuto intenzione di pagare nulla. “Di solito tutti vogliono negoziare un importo inferiore”, ha detto il portavoce della cybergang a DataBreaches anche se non è nota la richiesta economica per il riscatto.
Il portavoce di Daixin ha sottolineato la gang ransomware ha evitato di bloccare host di apparecchiature di volo (radar, controllo del traffico aereo e simili) che avrebbero potuto mettere a rischio la vita delle persone e che era possibile farlo.
Inoltre il portavoce della gang ha detto che avrebbero potuto effettuare gravi danni in quando la rete di AirAsia Group aveva una organizzazione caotica e senza alcuno standard di sicurezza, e questo ha causato l’irritazione dei penetration tester della cybergang che si sono rifiutati di proseguire ad effettuare l’attacco e a ricercare i dati e hanno detto:
“Lascia che i nuovi arrivati rovistino dentro questa spazzatura, hanno molto tempo”.
Al momento non conosciamo altro caso analogo dove una cybergang si è rifiutata di attaccare una infrastruttura IT per una totale assenza di best practices sulla sicurezza informatica.
DataBreaches ha chiesto al portavoce di Daixin se volesse confermare che la scarsa organizzazione di AirAsia ha davvero risparmiato alla compagnia aerea ulteriori attacchi. Il portavoce ha risposto
“Sì, li ha aiutati. La rete interna è stata configurata senza alcuna regola e di conseguenza ha funzionato molto male. Sembrava che ogni nuovo amministratore di sistema costruisse il suo capannone accanto al vecchio edificio e allo stesso tempo, la protezione della rete era molto, molto debole.”
Sicurezza per incompetenza? Potrebbe prendere piede?
In ogni caso, Daixin ha informato DataBreaches che oltre a far trapelare i dati dei passeggeri e dei dipendenti sul loro sito di fuga dedicato, il gruppo prevede di rendere le informazioni sulla rete – “comprese le backdoor” – disponibili privatamente e gratuitamente sui forum degli hacker. “Il team DAIXIN declina ogni responsabilità per future conseguenze negative”, hanno detto a DataBreaches.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].