


Qualche giorno fa, i sistemi basati su Windows sono stati scossi da un bug di CrowdStrike che ha causato il Blue Screen of Death (BSOD). Sono stati colpiti 8,5 milioni di computer, il che sembra molto sulla carta; tuttavia, è una goccia nell’acqua se confrontato con il numero totale di dispositivi Windows utilizzati.
Sfortunatamente, quegli 8,5 milioni di computer avevano più probabilità di essere incaricati di mantenere in vita importanti sistemi critici, il che significa che le persone hanno visto il BSOD su schermi pubblici in tutto il mondo.

Nonostante ciò, sembra che alcune aziende siano riuscite a non incorrere a questo problema.
Come? Con un sistema operativo vecchio di 30 anni.
Questa notizia è iniziata con un post su X di Artem Russakovskii. In tale tweet, ha affermato che alcune compagnie aeree statunitensi erano state messe a terra a causa del bug, ma Southwest stava ancora operando normalmente.
Questo perché, in barba alle buone regole sull’obsolescenza tecnologica, i sistemi dell’azienda giravano ancora su Windows 3.1.
Southern non usa solo Windows 3.1. Usa ancora il buon vecchio Windows 95 come parte del suo sistema di pianificazione del personale.
Di conseguenza, i suoi sistemi erano così vecchi che non potevano ospitare soluzioni di sicurezza evolute come quella di CrowdStrike, pertanto non ha risentito del BSOD come altre aziende.
Questo cosa vuol dire che l’Obsolescenza tecnologica è un bene?
Assolutamente no, in quanto occorre sempre aggiornare i software in End Of Life, ma c’è anche un fenomeno da noi analizzato diversi anni fa che vede il software in EoL particolarmente vecchio più protetto di altri software appena entrati all’interno della fase di EoL.
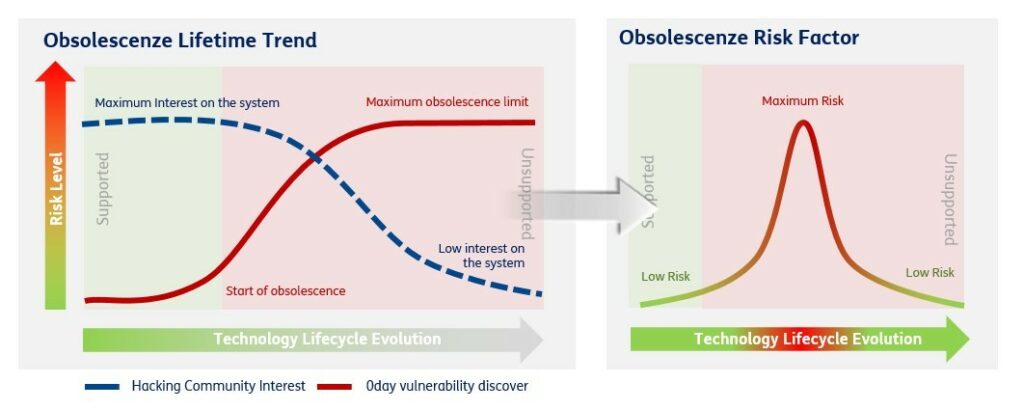
La strada del replatforming (qualora possibile) risulta sempre la migliore, ma sulle applicazioni legacy/enterprise già obsolete non sempre è percorribile, a causa dei massicci investimenti richiesti. Qualora non sia possibile un buon “cleaning” (hardenizzazione e messa in sicurezza delle vulnerabilità rilevate) può consentire una drastica riduzione – e alle volte una completa bonifica – del rischio dovuto all’obsolescenza tecnologica.
Questo intervento (normalmente di basso costo) dovrà essere eseguito “da mani esperte” in quanto può bastare una sola vulnerabilità per rendere vano l’intero lavoro svolto, oltre al fatto che non sempre è possibile.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]