


Il gruppo di hacker nordcoreani Kimsuky ha preso di mira degli esperti di affari e dei media nordcoreani come parte di una campagna di raccolta di informazioni, ricorrendo persino al furto di informazioni sugli abbonamenti per i notiziari che coprono il paese.
Le scoperte di SentinelOne sono in linea con l’avvertimento della NSA secondo cui Kimsuky sta utilizzando ingegneria sociale e malware per attaccare gruppi di riflessione, scienziati e media.

SentinelOne ha scoperto che la campagna si è concentrata sul furto di account e-mail, sulla consegna di infostealer e sul furto di credenziali di abbonamento dal notiziario statunitense NK News (North Korea News) della Corea del Nord.
Nella prima e-mail, alle vittime viene chiesto di visualizzare una bozza di un articolo sulle armi nucleari della Corea del Nord. Se i criminali informatici ricevono una risposta dalla vittima, gli hacker inviano un Google Document URL , che reindirizza le vittime a un sito Web dannoso progettato per rubare le credenziali di accesso di Google.
Gli hacker hanno anche inviato documenti Office dannosi infettati dall’infostealer ReconShark, progettato per estrarre informazioni sulle vittime, in particolare informazioni sugli strumenti e le apparecchiature di rilevamento installati. Questi dati verranno utilizzati nei successivi attacchi mirati da parte del gruppo.
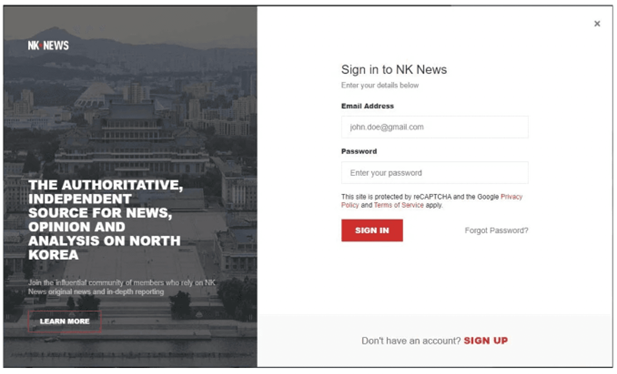
Per rubare gli account di abbonamento a NK News, gli aggressori hanno distribuito e-mail che attirano le vittime a visitare il sito di phishing “nknews[.]pro”, che imita il vero sito di NK News. Il modulo di accesso sul sito è progettato per acquisire le credenziali inserite.
La scorsa settimana, le agenzie di intelligence statunitensi e sudcoreane hanno avvertito di attacchi informatici da parte di hacker Kimsuky nordcoreani contro gruppi di riflessione, istituzioni educative e media che si occupano di questioni nordcoreane.
Lo scopo di Kimsuky è ottenere l’accesso illegale all’intelligence e ad altre preziose informazioni geopolitiche per il governo nordcoreano. Il gruppo è attivo dal 2012 ed è subordinato alla direzione principale dell’intelligence della RPDC.
SentinelOne ha affermato che la campagna è indicativa dei crescenti sforzi di Kimsuky per connettersi e creare fiducia con i suoi obiettivi prima che inizino le operazioni dannose. Questo approccio evidenzia l’impegno degli aggressori a costruire un rapporto con le vittime, aumentando potenzialmente il tasso di successo delle loro successive azioni dannose.
Prendendo di mira esperti senior sugli affari nordcoreani e cercando di rubare credenziali di abbonamento a importanti pubblicazioni di notizie e analisi nordcoreane, i criminali informatici mostrano una maggiore curiosità su come la comunità internazionale percepisce gli eventi e le attività militari nordcoreane.
Le attività di intelligence degli hacker nordcoreani fanno probabilmente parte di un obiettivo più ampio di raccogliere informazioni strategiche per aiutare i processi decisionali in Corea del Nord.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.