


I modelli Honda Civic prodotti tra il 2016 e il 2020 contengono vulnerabilità che consentono agli aggressori di intercettare e ritrasmettere i codici dei portachiavi.
Gli exploit di accesso senza chiave non sono una novità. Qualsiasi intruso, armato della giusta attrezzatura, può determinare il codice di blocco o sblocco e ritrasmetterlo. Il problema che stanno riscontrando alcuni veicoli Honda dimostra chiaramente che le case automobilistiche non hanno ancora adattato le loro tecnologie alle minacce note.
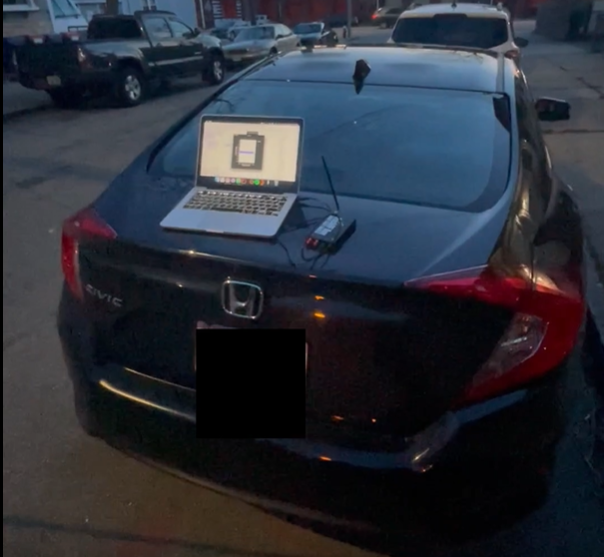

Infatti, la vulnerabilità CVE-2022-27254 è stata scoperta da quattro ricercatori: i professori Hong Liu e Ruolin Zhou dell’Università del Massachusetts, lo specialista di computer Blake Berry e Sam Curry, CSO Cybereason. Lo studio ha mostrato che i veicoli Honda Civic LX, EX, EX-L, Touring, Si e Type R prodotti tra il 2016 e il 2020 hanno questo problema.
Per eseguire l’attacco, gli aggressori avevano bisogno solo di pochi componenti facilmente accessibili: un laptop, il kit di sviluppo GNURadio, il software ricevitore Gqrx Software-Defined Radio (SDR), l’accesso al sito Web FCCID.io e HackRF One SDR.

Il costo per questo attacco (oltre a possedere un laptop) sarebbe di soli 300 dollari, ovvero il costo di un HackRF One. Tutto il software utilizzato nell’attacco è gratuito e open source.
La pagina CVE della vulnerabilità scoperta ne menziona anche un’altra, la CVE-2019-20626. Questo problema è stato scoperto nei veicoli Honda HR-V del 2017 dal ricercatore paraguaiano di sicurezza Victor Casares e rivelato in un post del 2019.
Un problema non correlato ma simile in una Honda Civic del 2012 consente un attacco simile, ma con un problema diverso: un codice variabile senza scadenza e una contro risincronizzazione.
Si noti che il problema non riguarda solo Honda. Nel 2016, The Register ha riferito di un esperimento in cui i ricercatori hanno clonato un portachiavi Volkswagen e sono stati in grado di usarlo per sbloccare potenzialmente 100 milioni di auto.
Secondo i ricercatori che hanno scoperto la vulnerabilità, i proprietari di veicoli non hanno molte opzioni di protezione fintanto che i produttori continuano a utilizzare codici statici. Secondo i ricercatori, i codici rotanti, che cambiano a ogni pressione di un pulsante, sono “una tecnologia di sicurezza utilizzata per fornire un nuovo codice per ogni autenticazione del sistema Remote Keyless Entry (RKE) o Passive Keyless Entry (PKE).”
I sistemi PKE, secondo i ricercatori, sono molto migliori dei sistemi RKE.
Senza fare affidamento su un telecomando per la trasmissione, l’auto stessa è costantemente alla ricerca di un telecomando RF passivo, come una chiave magnetica della porta, e una volta che è abbastanza vicino, l’auto si sblocca automaticamente. Il requisito obbligatorio che la chiave magnetica sia vicino all’auto rende un simile attacco molto più difficile.
Se sei vittima di un simile attacco, i ricercatori consigliano di andare direttamente in concessionaria e chiedere il ripristino del telecomando. E per prevenzione, metti le chiavi della tua auto in una gabbia di Faraday.
Fonte
https://github.com/nonamecoder/CVE-2022-27254

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].