


Il gruppo di hacker russi Winter Vivern (noto anche come TA473 nella classificazione Proofpoint) sfrutta attivamente una vulnerabilità in Zimbra e dal febbraio 2023 ha rubato email da funzionari, governi, personale militare e diplomatici della NATO.
A metà marzo 2023, gli esperti di SentinelOne hanno presentato un rapporto sul gruppo che è stato visto in attacchi contro agenzie governative in diversi paesi in Europa e in Asia, nonché a fornitori di servizi di telecomunicazioni.

Come hanno ora riportato gli analisti di Proofpoint, questi stessi aggressori stanno sfruttando la vulnerabilità CVE-2022-27926 nei server Zimbra Collaboration per accedere ai messaggi di organizzazioni e individui associati alla NATO.
Secondo i ricercatori, gli attacchi Winter Vivern iniziano con l’uso dello scanner di vulnerabilità Acunetix, con il quale gli hacker cercano piattaforme webmail prive di patch.
Gli aggressori inviano quindi un’e-mail di phishing dalla casella di posta compromessa, che viene falsificata in modo che sembri scritta da qualcuno che la vittima conosce o da qualcuno legato all’organizzazione bersaglio.
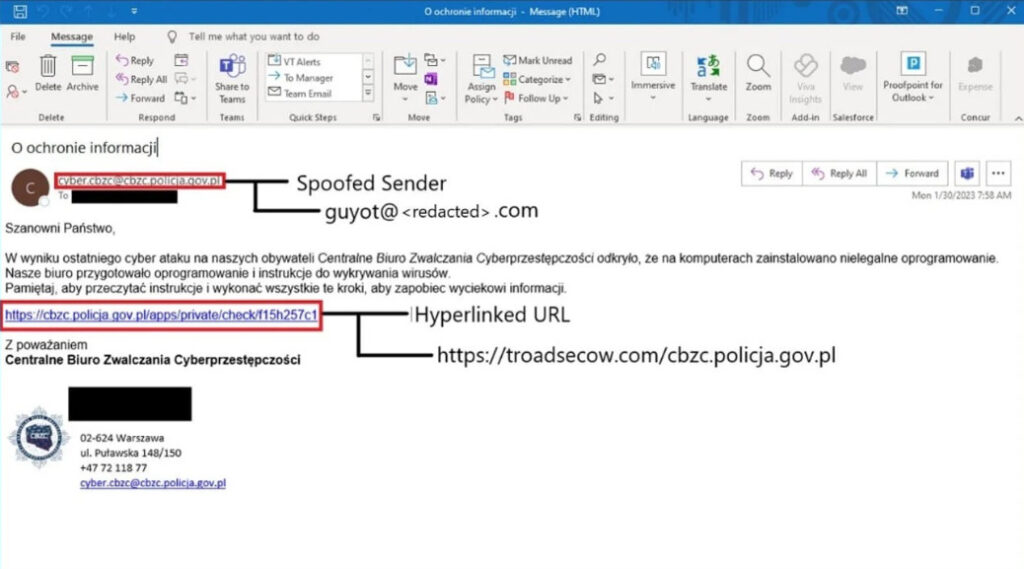
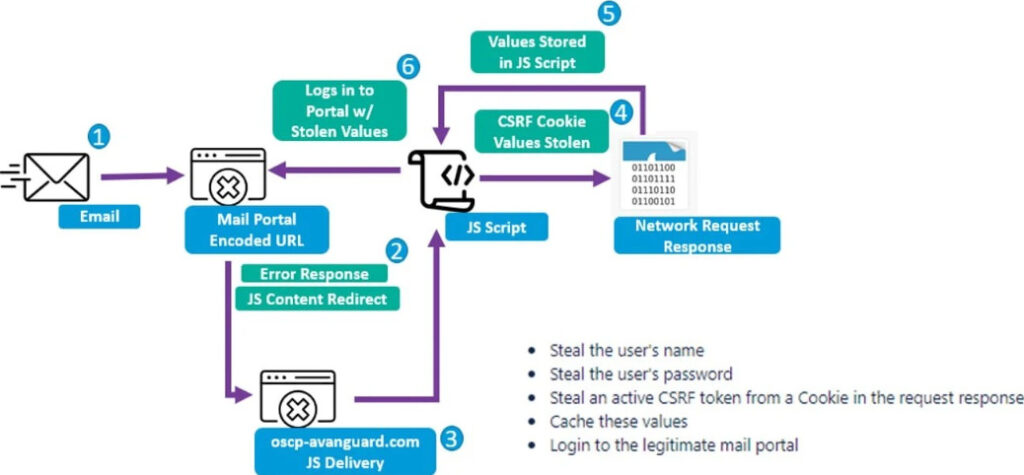
Le e-mail contengono un collegamento che sfrutta la suddetta vulnerabilità CVE-2022-27926 nel framework Zimbra e inietta payload (JavaScript) in una pagina web.
Questi payload vengono utilizzati per rubare nomi utente, password e token dai cookie ricevuti da un endpoint Zimbra compromesso.
Ciò consente agli aggressori di ottenere pieno accesso alla casella di posta della vittima. Inoltre, il threat actors può utilizzare gli account compromessi per eseguire ulteriori attacchi di phishing e penetrare più a fondo nelle organizzazioni mirate.
Gli esperti notano che in alcuni casi TA473 prende di mira anche i token di richiesta webmail di RoundCube.
Secondo gli analisti, questo sottolinea che prima degli attacchi, compilando e-mail di phishing e preparando una pagina di destinazione, gli aggressori conducono una ricognizione approfondita e scoprono esattamente cosa sta usando il loro obiettivo.
Allo stesso tempo, il JavaScript dannoso non solo è protetto da tre livelli di offuscamento base64 per rendere più difficile l’analisi, ma il raggruppamento utilizza anche parti di codice JavaScript legittimo che viene eseguito su normali portali webmail per combinarsi con le normali operazioni e ridurre la probabilità di rilevamento.
Nonostante ciò, i ricercatori sostengono che in generale le operazioni di Winter Vivern non sono particolarmente sofisticate, invece gli hacker adottano un approccio semplice ed efficace che funziona anche contro obiettivi di alto valore che non sono in grado di installare aggiornamenti e patch in modo tempestivo.
Il problema CVE-2022-27926 è stato risolto nell’aprile 2022, con il rilascio di Zimbra Collaboration 9.0.0 P24.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].