


Autore: Pietro DI Maria e Massimiliano Brolli
Data Pubblicazione: 23/03/2022
Come abbiamo visto, nella giornata di ieri, RHC ha pubblicato le prime schermate delle conversazioni presenti nel backend del data leak site (DLS) di Hive ransomware, riportando che tale link e le credenziali di accesso sono state pubblicate prima su un canale Twitch e poi su un noto canale Telegram.

Sicuramente occorrerebbe comprendere chi da dentro il gruppo Ferrovie dello Stato abbia fatto fuoriuscire tale preziosa informazione, che si sta rivelando purtroppo un problema per l’azienda italiana.
RHC, come abbiamo letto nell’articolo di ieri, ha prontamente richiesto la cancellazione dell’immagine che riportava le credenziali di accesso, cosa che è stata fatta, ma come sappiamo, una volta persa una informazione su internet, questa è persa per sempre.
Quindi, molte persone hanno acceduto alla sezione protetta di Hive, avendo interazioni con la gang criminale, e alla fine sono comparsi dei messaggi folli, che di fatto fanno comprendere verso l’esterno l’identità dell’italiano medio e del concetto dello “scimpanzé dell’informatica italiano”, comparso più volte all’esterno.
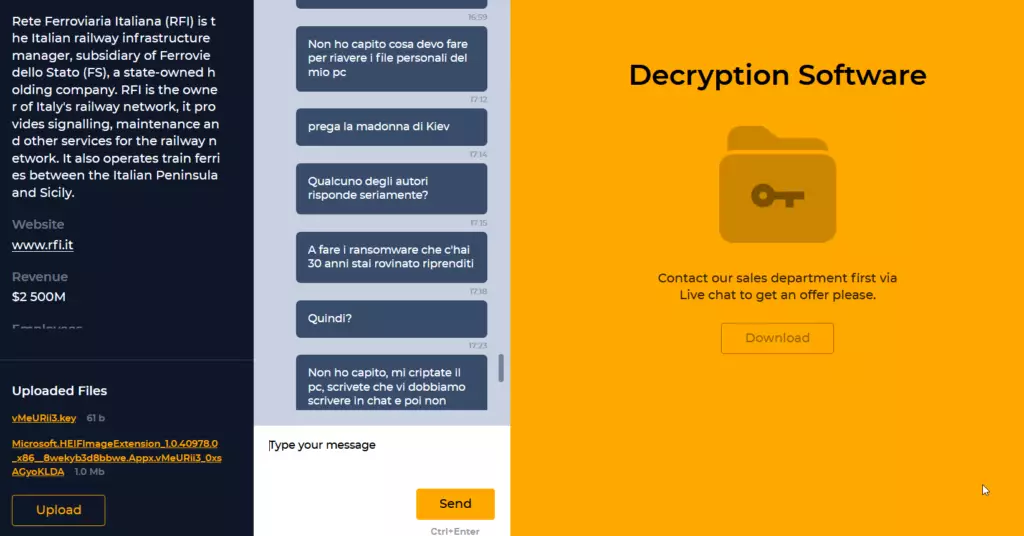
Le persone non autorizzate hanno quindi iniziato a pubblicare messaggi senza senso, come nel caso “Prega la madonna di kiev”, che potrebbe aver creato delle reazioni di incitamento all’odio verso gli addetti alla chat.
Infatti, poco dopo ecco che la gang pubblica un ulteriore messaggio riportando quanto segue:
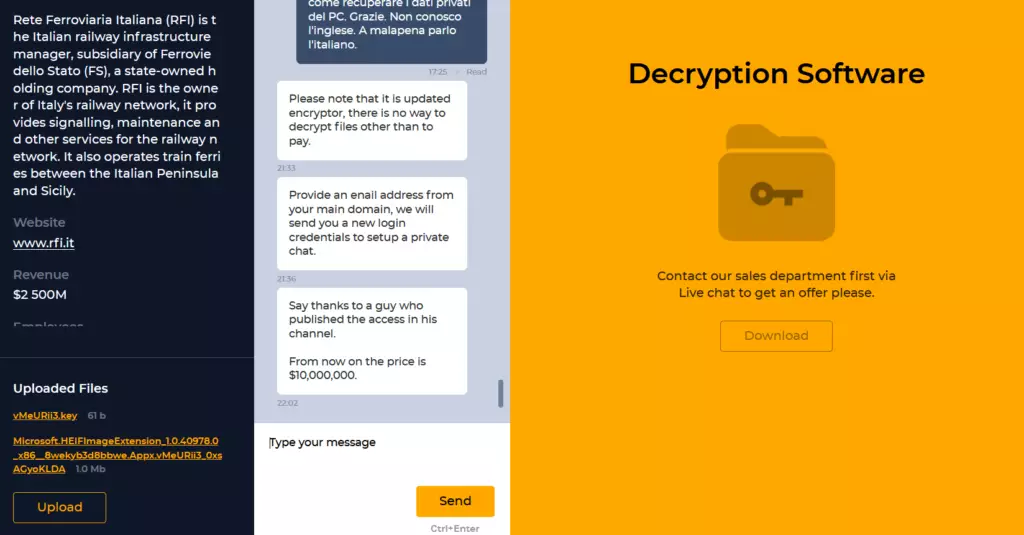
Di fatto dicendo all’azienda di ringraziare il ragazzo che ha pubblicato le credenziali di accesso al backend e che da ora in avanti il prezzo del riscatto sarà pari a 10 milioni di dollari.
Non c'è modo per decrittografare i file se non per paghi.
21:33
Fornisci un indirizzo enail dal tuo dominio principale, ti invieremo nuove credenziali di accesso per impostare una chat privata.
21:36
Ringrazia il ragazzo che ha pubblicato l'accesso nel suo canale.
D'ora in poi il prezzo è di $ 10.000.000.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]