


Cisco ha avviato un’indagine su una possibile fuga di dati dopo che sul forum underground Breach Forums il criminale informatico IntelBroker ha messo in vendita di informazioni rubate all’azienda.
Un portavoce dell’azienda ha affermato che Cisco è a conoscenza del fatto che una persona sconosciuta afferma di avere accesso a determinati file aziendali. Un’indagine è attualmente in corso per valutare la violazione, ma non è stata ancora completata.

L’hacking è stato segnalato per la prima volta da un noto aggressore con il nome utente “IntelBroker”, il quale sostiene di aver violato Cisco insieme ad altri due hacker, “EnergyWeaponUser” e “zjj”, il 10 giugno e di aver rubato grandi quantità di dati relativi allo sviluppo dei prodotti dell’azienda.
I dati compromessi da come viene riportato sarebbero: progetti Github, Gitlab, SonarQube, codice sorgente, credenziali hardcoded, certificati, SRC client, documenti riservati Cisco, ticket Jira, token API, contenitori privati AWS, SRC della tecnologia Cisco, build Docker, contenitori di archiviazione di Azure, chiavi private e pubbliche , certificati SSL, informazioni sui prodotti Cisco Premium.
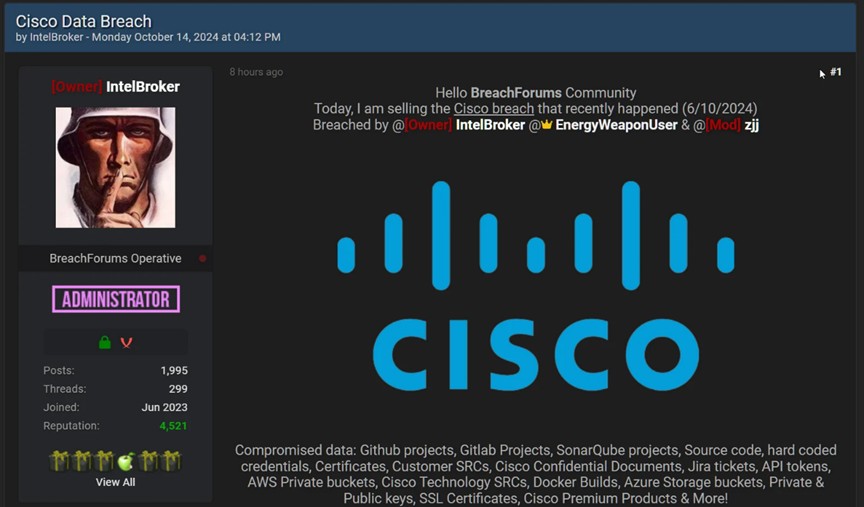
IntelBroker ha inoltre pubblicato campioni dei dati presumibilmente rubati, inclusi database, informazioni sui clienti e screenshot dei portali di gestione dei clienti. L’aggressore non ha però spiegato come sia riuscito ad accedere ai dati.
Secondo fonti a conoscenza dell’incidente, le informazioni sono state rubate da un fornitore terzo di servizi gestiti per DevOps e sviluppo software.
Al momento non ci sono informazioni definitive sul fatto che la violazione di Cisco sia collegata a precedenti incidenti di giugno, tra cui T-Mobile, AMD e Apple.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]